

Большинство современных диалоговых ассистентов напоминают увлеченного собеседника с амнезией: пока открыто окно браузера, они бодро генерируют сниппеты и обещают помочь с инфраструктурой. Но стоит закрыть вкладку или поручить модели рутинную фоновую задачу — например, проверять входящие pull request или следить за логами сервера, — как магия рассеивается. Контекстное окно забивается мусором, стоимость API-запросов улетает в космос, а случайная опечатка в коде превращается в молчаливый сбой.
Исследовательская лаборатория Nous Research решила подойти к вопросу не через накачивание моделей миллиардами дополнительных параметров, а через системную инженерию. Создатели открытого фреймворка Hermes Agent проанализировали базу из 371 реального пользовательского сценария внедрения в 15 категориях — от персональных ассистентов до сложных контуров в индийском финтех-гиганте Razorpay, где 220 сотрудников ежедневно используют собственных агентов. Результатом стала строгая архитектурная модель, превращающая LLM из разговорчивого бота в предсказуемого фонового демона.
Ловушка бесконечного диалога: почему чат-боты не становятся сотрудниками
Главное заблуждение первого поколения агентных систем заключалось в попытке возложить на генеративную сеть абсолютно все задачи: планирование, хранение долговременной памяти, парсинг окружения и непрерывное ожидание событий. В реальных условиях такой подход обречен на провал по трем причинам:
- Деградация внимания: при длительных сессиях даже лучшие модели с окном в сотни тысяч токенов начинают путать инструкции, забывать ограничения безопасности и циклически повторять уже совершенные ошибки.
- Отсутствие инициативы: стандартный бот реактивен. Он ждет сообщения человека и не умеет проснуться в три часа ночи по cron-расписанию, проверить аномалии в логах и без лишнего шума перезапустить упавший сервис.
- Хрупкость интерфейса: веб-интерфейсы неудобны для командной работы. Если ассистент живет в изолированной вкладке одного разработчика, остальные члены команды не видят контекст принятых решений.
Триада автономности: мессенджер, ночная консолидация памяти и планировщик
Архитектура Hermes Agent опирается на три ключевых инфраструктурных блока, разводящих процесс принятия решений и непосредственное выполнение скриптов:
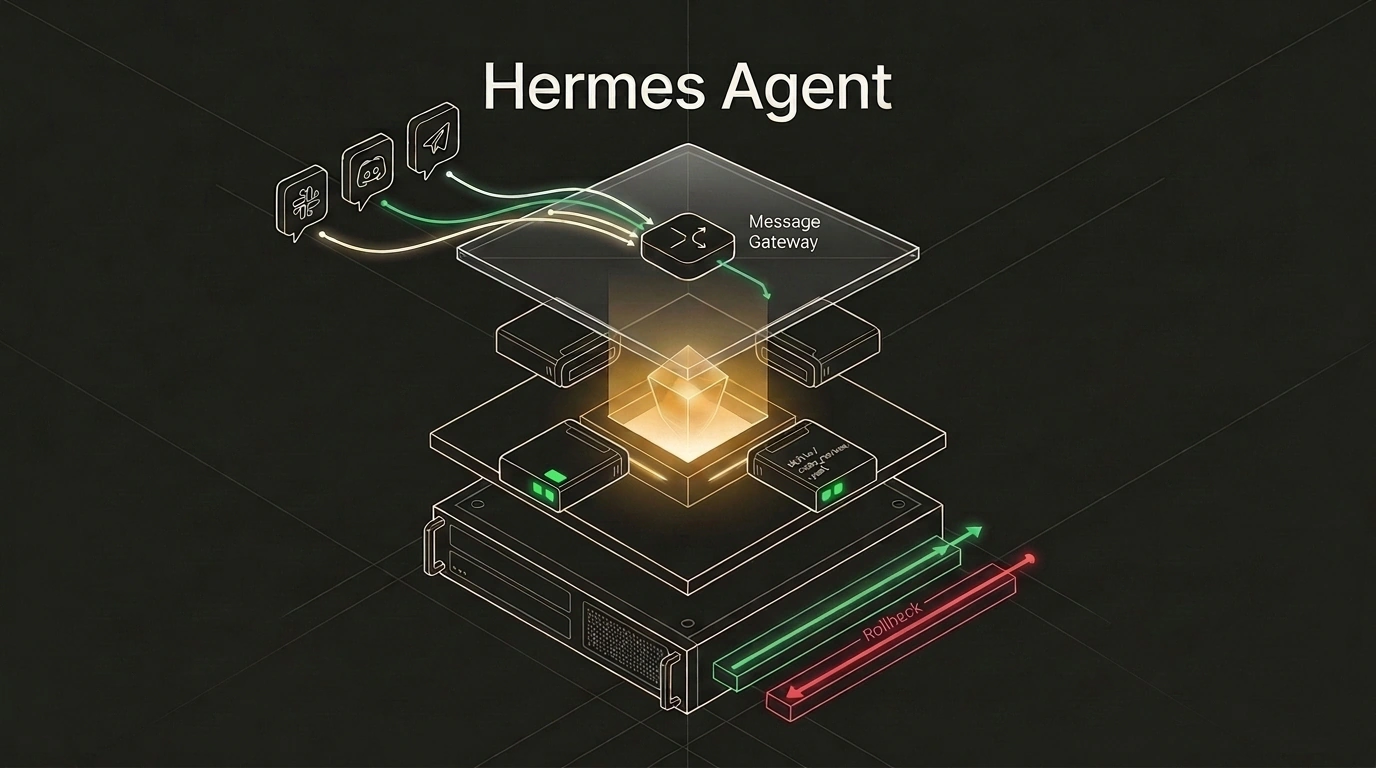
- Интерфейсный шлюз мессенджеров (Message Gateway). Вместо отдельного веб-портала агент встраивается в привычную коммуникационную среду команды — Telegram, Discord, Slack или WhatsApp. Каждый сотрудник получает персональный изолированный инстанс с собственными ключами доступа, правами в репозиториях и личным хранилищем памяти. В Razorpay это позволило 84 активным пользователям ежедневно делегировать рутинные тикеты агентам прямо в корпоративных чатах.
- Синтез навыков и ночная консолидация (Memory & Self-Evolving Skills). Агент не раздувает контекст историей всех переписок. Вместо этого успешно завершенные цепочки действий формализуются в переиспользуемые модули навыков (
skills). Ночью, в период минимальной нагрузки, запускается процедура рефлексии (dreaming process): агент сканирует события прошедшего дня, вычленяет повторяющиеся паттерны, фиксирует ошибки и упаковывает проверенный сценарий в декларативный файл навыка. - Планировщик фоновых задач (Task Scheduling Engine). Для выполнения регулярных действий агент использует детерминированный планировщик. Если требуется раз в час снимать метрики с тестового стенда, Hermes не генерирует промпт заново — он вызывает скомпилированный скрипт напрямую в обход LLM-декодирования, экономя время и вычислительные ресурсы.
Анатомия навыка: превращаем промпты в детерминированные демоны
В Hermes Agent каждый навык представляет собой компактный декларативный манифест. В нем четко фиксируются триггеры активации, входные параметры и последовательность запускаемых инструментов.
Ниже приведен пример конфигурации навыка автоматического код-ревью (skills/code_review.yaml), который срабатывает по расписанию по будням либо при поступлении вебхука от GitHub:
name: automated-code-review
version: 1.0.0
description: "Автоматический аудит pull request и проверка на соответствие стандартам"
triggers:
  - event: cron
    schedule: "0 9 * * 1-5"
  - event: webhook
    path: /webhooks/github-pr
actions:
  - run: hermes.tools.git.fetch_pr
    params:
      repo: "internal/backend-service"
  - run: hermes.skills.linter_audit
  - run: hermes.messaging.send_telegram
    params:
      chat_id: "${DEV_LEAD_CHAT_ID}"
Когда событие наступает, среда исполнения инициализирует локальный пайплайн. Если линтер находит критические уязвимости, формируется краткий отчет с диффом и отправляется ведущему разработчику в Telegram.
Запуск локального демона без отправки данных во внешние облака
Ключевое достоинство открытой архитектуры Hermes — возможность полного автономного развертывания на локальном железе (от рабочих станций до мини-ПК вроде Raspberry Pi 5) в связке с легковесными открытыми моделями через Ollama или vLLM.
Следующий Python-скрипт демонстрирует инициализацию локального демона Hermes с постоянной базой памяти SQLite, активной песочницей и телеграм-шлюзом:
from hermes_agent import HermesRuntime, TelegramGateway, LocalMemoryStore

# Инициализация среды исполнения с локальной моделью и изоляцией
runtime = HermesRuntime(
    model_provider="ollama",
    model_name="hermes-3-llama-3.1-8b",
    memory_store=LocalMemoryStore(db_path="./data/hermes_memory.db"),
    sandbox_enabled=True,
    rollback_on_failure=True,
)

# Подключение шлюза Telegram с белым списком доверенных пользователей
gateway = TelegramGateway(
    bot_token="ENV:TELEGRAM_BOT_TOKEN",
    allowed_user_ids=[12345678, 87654321],
    runtime=runtime,
)

if __name__ == "__main__":
    print("Запуск Hermes Agent Daemon в защищенном контуре...")
    gateway.start_polling()
В таком сценарии ни строчки исходного кода или конфиденциальных логов не покидает локальную сеть компании. Вся история обращений оседает во внутреннем хранилище hermes_memory.db.
Изоляция исполнения и баланс рисков
Автономность неизбежно несет риски. Предоставляя агенту право модифицировать файлы и выполнять терминальные команды, легко столкнуться с ситуацией, когда скрипт сотрет конфигурационный файл или заблокирует сетевой порт.
В Hermes безопасность обеспечивается двухуровневой защитой:
- Песочница с транзакционным откатом (State Rollback): перед внесением любых мутаций в файловую систему агент фиксирует контрольную точку (снапшот). Если выполнение шага завершилось сбоем компиляции или ненулевым кодом возврата, изменения автоматически откатываются до исходного стабильного состояния.
- Фильтрация входящего потока: шлюз мессенджера производит санацию сообщений, блокируя случайную передачу двухфакторных кодов, паролей и токенов авторизации в промпты модели.
Опыт 371 практического внедрения доказывает: настоящая автономность рождается не в попытках построить всемогущую модель, а в грамотной инженерной обвязке. Превращая агентные сценарии в модульные навыки с гарантированным откатом, разработчики получают надежного цифрового коллегу, которому действительно можно доверить ключи от продакшена.