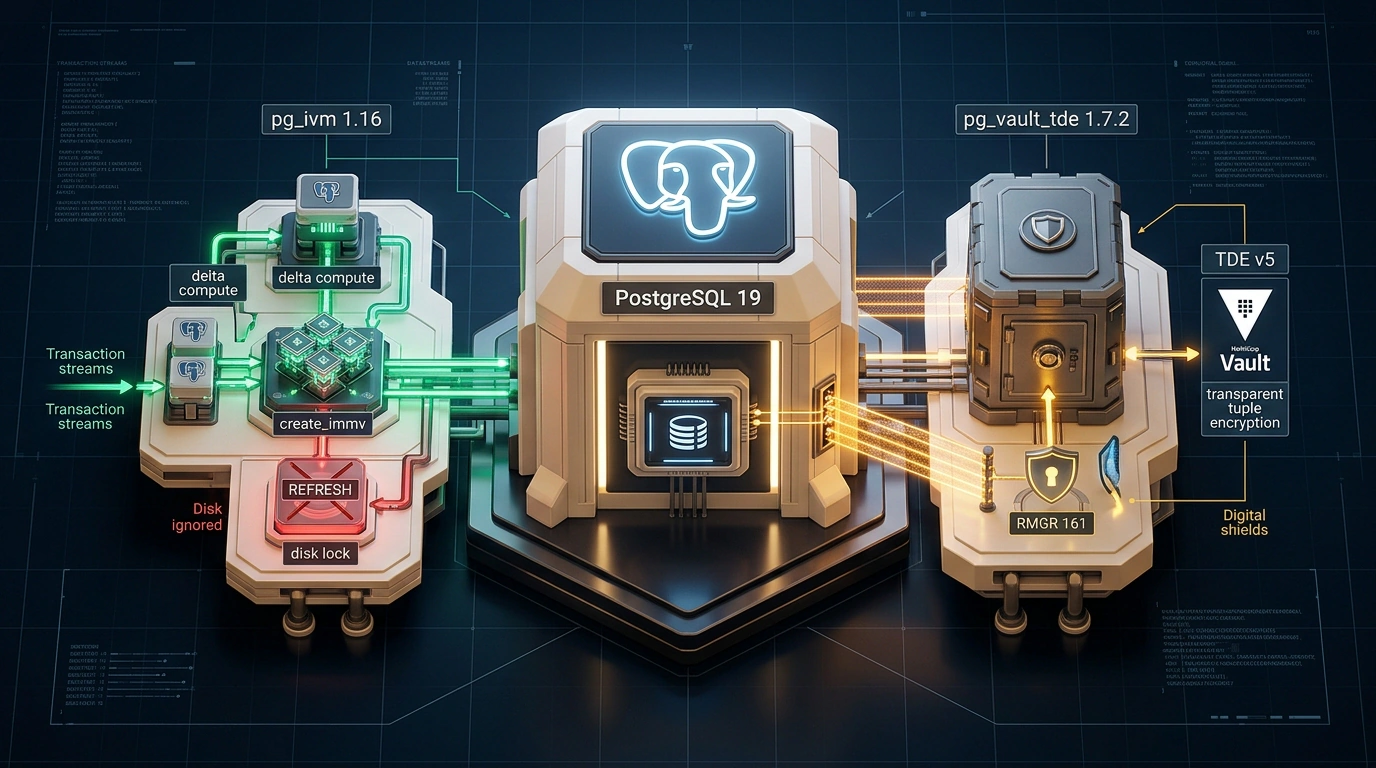
Реляционная система управления базами данных PostgreSQL обязана своим доминированием в корпоративном секторе продуманной архитектуре расширений. Вместо создания форков ядра инженеры подключают модули, решающие узкоспециализированные инфраструктурные задачи. Синхронные обновления двух популярных расширений от официальных разработчиков сообщества — pg_ivm 1.16 и pg_vault_tde 1.7.2 — закрывают давние болевые точки высоконагруженных инсталляций: производительность аналитических агрегатов в реальном времени и безопасность зашифрованного хранения данных.
pg_ivm 1.16
В стандартной поставке PostgreSQL команда REFRESH MATERIALIZED VIEW представляет собой тяжелую операцию: база данных полностью пересчитывает представление с нуля. На таблицах с десятками миллионов строк это приводит к гигантской нагрузке на подсистему ввода-вывода (I/O) и блокировкам. Расширение pg_ivm (Incremental View Maintenance) вычисляет дельту изменений в момент фиксации транзакции (immediate IVM) и точечно обновляет только изменившиеся строки представления.
Релиз 1.16 приносит важные инфраструктурные исправления:
- Совместимость с PostgreSQL 19: обеспечена сборка и успешное прохождение регрессионных тестов с будущей мажорной веткой ядра.
- Устранение аварийного завершения: ликвидирован сбой (segfault), возникавший при одновременном обновлении и удалении инкрементального представления внутри одной транзакции.
- Корректная работа с OID > INT_MAX: исправлена логика на долгоживущих серверах, где счетчик OID превысил 2 миллиарда значений.
- Защита от ложных блокировок: оптимизирован тайминг снятия блокировок при коммите; ранее параллельные транзакции могли завершаться сбоем конкурентного доступа даже при отсутствии физических конфликтов.
-- Инициализация инкрементального материализованного представления
CREATE EXTENSION IF NOT EXISTS pg_ivm;

-- Таблица транзакций заказов
CREATE TABLE customer_orders (
    order_id BIGSERIAL PRIMARY KEY,
    customer_id INT NOT NULL,
    amount NUMERIC(10, 2) NOT NULL,
    created_at TIMESTAMPTZ DEFAULT clock_timestamp()
);

-- Создание инкрементального представления: обновляется на лету без REFRESH
SELECT create_immv('customer_spending_summary',
    'SELECT customer_id, count(*) AS total_orders, sum(amount) AS total_spent
     FROM customer_orders
     GROUP BY customer_id');

-- Аналитический запрос читает мгновенно актуализированные данные
SELECT * FROM customer_spending_summary WHERE customer_id = 1042;
pg_vault_tde 1.7.2
Пока pg_ivm оптимизирует вычисления, расширение pg_vault_tde отвечает за соблюдение требований регуляторов по прозрачному шифрованию данных в состоянии покоя (Transparent Data Encryption) с централизованным хранением ключей в HashiCorp Vault. В версии 1.7.2 устранены критические угрозы целостности таблиц.
Ключевые изменения безопасности:
- Новый дисковый формат кортежей v5: устранены падения сервера при операциях
UPDATEнад зашифрованными строками, содержащими индексированные столбцы переменной длины (VARCHAR,TEXT). - Защита механизма TOAST: ликвидирована ошибка, приводившая к повреждению страниц, если размер кортежа превышал пороговое значение
TOAST_TUPLE_THRESHOLDтолько после применения алгоритма шифрования. - Регистрация Custom WAL RMGR ID 161: идентификатор менеджера ресурсов перенесен с временного номера 128 на официальный номер 161, зарегистрированный в реестре PostgreSQL Global Development Group.
-- Процедура обязательной миграции зашифрованных таблиц на формат кортежей v5
SELECT pg_vault_tde_build_version();

-- ВАЖНО: Старые кортежи формата v4 читаются корректно, но вызовут сбой при UPDATE.
-- Администратор обязан физически перезаписать таблицы на диске:
VACUUM FULL secure_customer_data;
VACUUM FULL payment_credentials;

-- Перестроение индексов шифрования tde_btree
REINDEX TABLE secure_customer_data;
Синхронные релизы pg_ivm и pg_vault_tde наглядно показывают зрелость экосистемы расширений PostgreSQL:
- Аналитика без задержек: инкрементальные матвью позволяют строить дашборды реального времени прямо в транзакционной базе без развертывания сложных ETL-конвейеров на Kafka и Flink.
- Безопасность корпоративного уровня: прозрачное шифрование защищает чувствительные данные при краже бэкапов или физических дисков.
Администраторам баз данных следует учесть критический нюанс: из-за смены RMGR ID в pg_vault_tde скользящее обновление реплик без простоя невозможно. Требуется согласованное технологическое окно с кратковременным остановом кластера и обязательным выполнением VACUUM FULL для всех зашифрованных таблиц.