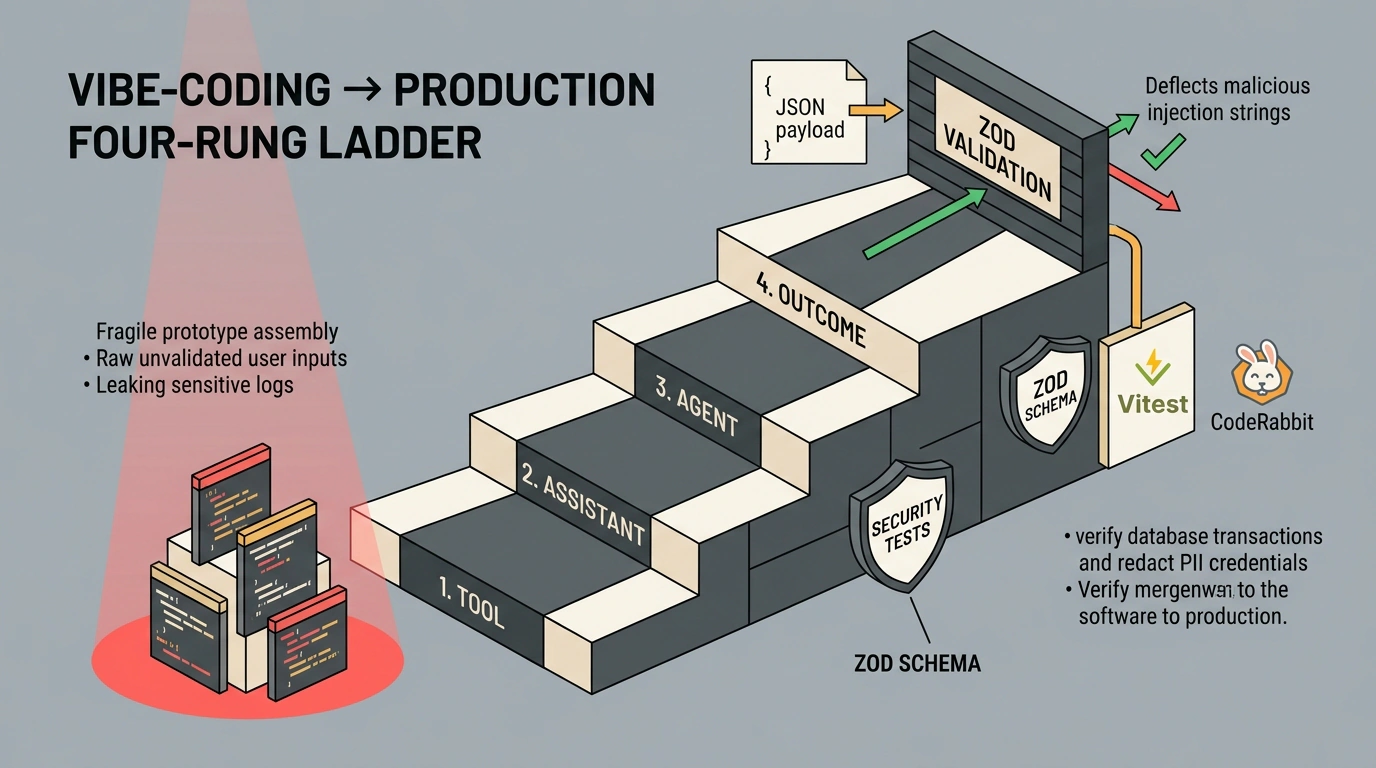


Возникновение феномена «вайб-кодинга» вскружило голову тысячам начинающих предпринимателей. Благодаря Claude Code и современным моделям программирования любой человек без профильного технического образования может за пару вечеров в расслабленном диалоге собрать работающий сервис: подключить платежный шлюз, сверстать аккуратный дашборд и выкатить прототип в сеть. Скорость запуска выросла в десятки раз, порождая эйфорию легкого успеха.
Однако похмелье наступает ровно в тот момент, когда в проект приходят первые сотни реальных платящих клиентов. Сервис начинает падать при нестандартных символах в форме регистрации, база данных зависает под банальной нагрузкой, а платежные токены внезапно обнаруживаются в открытых логах веб-сервера. Инженер Дейв Эббелаар в беседе с аналитиком Нейтом Херком подчеркивает: прототипирование с ИИ и создание надежного промышленного продукта (Production-ready software) — это две абсолютно разные дисциплины.
Четыре ступени автономности: где спотыкается энтузиаст
Чтобы понимать границы возможностей нейросетей, полезно взглянуть на четырехступенчатую лестницу инженерной зрелости (Four-Rung Ladder):
- Ступень 1 (Инструмент): человек пишет код сам, используя ИИ лишь как умную справку по синтаксису.
- Ступень 2 (Ассистент): модель генерирует черновые функции по запросу, а разработчик построчно валидирует каждую строчку.
- Ступень 3 (Агент): автономная система сама переключается между терминалом, файлами и тестами, стремясь к поставленной цели, а человек выполняет роль архитектора.
- Ступень 4 (Результат): самовосстанавливающаяся система с непрерывной обратной связью, самостоятельно закрывающая бизнес-задачи.
Большинство адептов вайб-кодинга застревают между второй и третьей ступенями. Не понимая базовых архитектурных принципов, они слепо доверяют модели, которая по своей природе стремится решить сиюминутную задачу самым коротким путем — нередко дописывая сотни строк в один гигантский «файл-бог» без разделения ответственности и типизации.
Барьер первого рубежа: строгая валидация входящих данных
Первая критическая уязвимость ИИ-софта — наивное доверие к пользовательскому вводу. Модели склонны парсить параметры напрямую из тела запроса, забывая про санитайзинг и проверку типов. В результате сервис становится уязвим для XSS-атак и инъекций.
Переход к продакшену начинается с внедрения строгих схем валидации (например, с использованием библиотеки Zod), которые отсекают вредоносный мусор на границе API:
// server/schemas/order.ts — Строгая валидация пользовательского ввода
import { z } from "zod";

export const CustomerOrderSchema = z.object({
  customerId: z.string().uuid("Некорректный идентификатор пользователя"),
  email: z.string().email("Невалидный адрес электронной почты"),
  amountCents: z.number().int().positive("Сумма заказа должна быть положительной"),
  // Блокировка сырых HTML-тегов и скриптов в метаданных для предотвращения инъекций
  metadata: z.record(z.string().max(256)).optional(),
});
Если клиент передаст отрицательную сумму или попытается внедрить скрипт в метаданные, схема немедленно отклонит запрос еще до обращения к базе данных.
Защита от утечек и регрессионный контроль
Вторая распространенная ловушка — бесконтрольное логирование. Чтобы разобраться в ошибках, создатели софта просят модель «выводить все подробности в консоль», в результате чего в логи телеметрии утекают персональные данные (PII), номера кредитных карт и сессионные куки.
Вместо слепой веры в код необходимо генерировать обязательные интеграционные автотесты, проверяющие поведение системы в пограничных условиях:
// server/tests/checkout.test.ts — Автотест безопасности и защиты персональных данных
import { describe, it, expect, vi } from "vitest";
import { processOrder } from "./checkout";

describe("Безопасность обработки платежей", () => {
  it("должен блокировать полезную нагрузку с вредоносным XSS-скриптом", async () => {
    const maliciousPayload = {
      customerId: "b3f2c1d0-4e5a-6b7c-8d9e-0f1a2b3c4d5e",
      email: "buyer@example.com",
      amountCents: 2500,
      metadata: { note: "<script>window.location='http://attacker.com'</script>" },
    };

    await expect(processOrder(maliciousPayload)).rejects.toThrow();
  });

  it("не должен выводить реквизиты банковских карт в системные логи", async () => {
    const logSpy = vi.spyOn(console, "log");
    await processOrder({
      customerId: "b3f2c1d0-4e5a-6b7c-8d9e-0f1a2b3c4d5e",
      email: "clean@example.com",
      amountCents: 1000,
    });

    const outputLogs = logSpy.mock.calls.flat().join(" ");
    expect(outputLogs).not.toMatch(/\b(?:\d[ -]*?){13,16}\b/);
  });
});
Для непрерывного надзора за качеством кода в профессиональных командах применяются автоматизированные ИИ-асессоры пулл-реквестов, такие как CodeRabbit. Они инспектируют каждое изменение до слияния с основной веткой, указывая на антипаттерны, утечки памяти и нарушения стандартов безопасности.
Инженерная дисциплина как главный драйвер масштабирования
Вайб-кодинг — потрясающий двигатель для быстрой проверки продуктовых гипотез и сборки демоверсий. Но коммерческий успех стартапа зависит от доверия пользователей: сервис обязан беречь клиентские деньги, защищать личные данные и стабильно работать при любых сбоях. Сочетание генеративной скорости ИИ со строгой классической инженерной дисциплиной — единственный рецепт создания долговечного цифрового бизнеса.