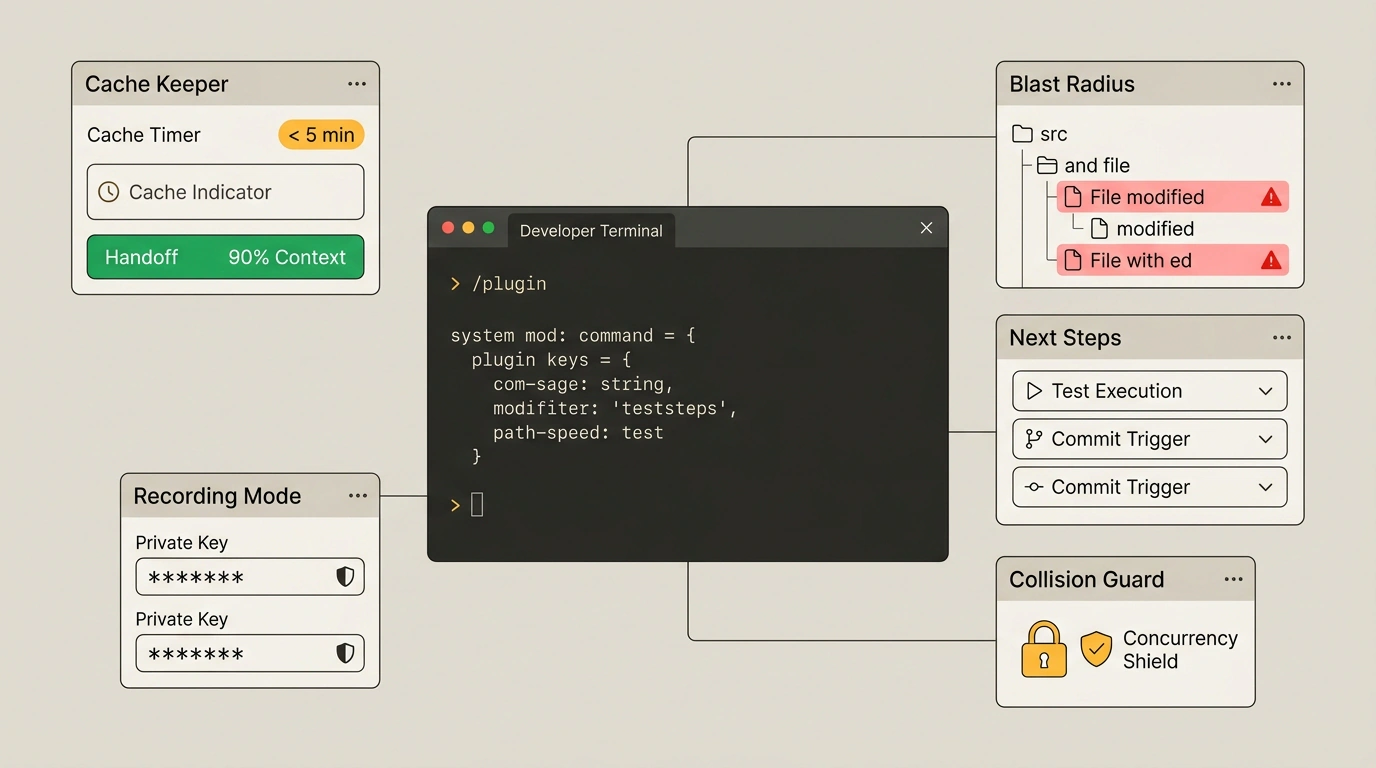

Когда автономный агент поселяется в терминале разработчика, стандартного интерфейса быстро начинает не хватать. Одному инженеру требуются кнопки быстрого действия после каждого ответа, другому — строгий аудит опасных файловых операций, а третьему важно не упустить момент, когда сгорает серверный кэш промптов. Anthropic ответила на эти запросы запуском официальной архитектуры модов и плагинов для Claude Code.
В отличие от классических расширений для редакторов кода, моды здесь представляют собой легковесные скрипты на JavaScript или TypeScript, которые выполняются в локальном рантайме агента. Они способны перехватывать системные события, модифицировать промпты перед отправкой в модель и внедрять интерактивные виджеты прямо в консоль.
Управление экосистемой через команду /plugin
Управление расширениями встроено непосредственно в диалоговый сеанс Claude Code. Пользователю не требуется вручную настраивать сборщики или прописывать сложные пути:
# Открытие интерактивного каталога доступных плагинов
/plugin

# Установка выбранных модов из реестра
/plugin install cache-keeper
/plugin install collision-guard
Любой мод можно сгенерировать на обычном русском или английском языке: достаточно попросить Claude Code создать плагин с нужным поведением, и он положит готовый файл в локальную директорию .claude/plugins/.
Пять практических модов для безопасности и экономии
Среди первых опубликованных расширений выделилась пятерка инструментов, решающих реальные боли повседневной разработки:
- Cache Keeper: Серверный кэш Anthropic Prompt Cache предоставляет скидку до 90% на стоимость входящих токенов, но его время жизни (TTL) ограничено 60 минутами неактивности. Если вы отвлеклись на совещание или кофе, кэш сбрасывается, и следующая отправка контекста оплачивается по полному тарифу. Мод Cache Keeper за 5 минут до истечения таймера выводит предупреждение и кнопку ручного сброса сессии (handoff), обновляя таймер кэша.
- Next Steps: Созданный инженером Thoric мод анализирует завершенный ответ агента и формирует ровно три логичных следующих шага (запуск тестов, создание коммита или подготовка документации) с кнопками немедленного запуска.
- Blast Radius: Предотвращает случайное повреждение проекта. Перед выполнением любой команды на удаление или массовое изменение файлов плагин визуализирует затронутое дерево каталогов, показывая масштабы вмешательства до нажатия клавиши подтверждения.
- Collision Guard: Если над проектом параллельно работают несколько терминалов или разработчиков, мод сверяет временные метки файлов и блокирует перезапись, если документ был изменен извне.
- Recording Mode: Автоматически сканирует консольный вывод и маскирует токены авторизации, приватные API-ключи и пароли, позволяя безопасно записывать скринкасты и демонстрации работы.
Ниже представлен код реализации логики мода Cache Keeper, перехватывающего таймер неактивности:
export default function cacheKeeperMod({ onEvent, ui, session }) {
  const CACHE_TTL_MS = 60 * 60 * 1000;
  const ALERT_BEFORE_MS = 5 * 60 * 1000;
  let lastActivity = Date.now();

  onEvent('message_sent', () => {
    lastActivity = Date.now();
  });

  setInterval(() => {
    const elapsed = Date.now() - lastActivity;
    if (elapsed > CACHE_TTL_MS - ALERT_BEFORE_MS) {
      ui.renderWarningBanner({
        title: 'Угроза сброса кэша Anthropic',
        message: 'До сброса серверного кэша осталось менее 5 минут. Нажмите Handoff для сохранения скидки.',
        action: () => session.triggerHandoff()
      });
    }
  }, 30000);
}
Вопросы безопасности и корпоративные ограничения
Важно помнить об архитектурных компромиссах: пользовательские моды исполняются с теми же правами операционной системы, что и сам терминал разработчика, без изоляции в виртуальной песочнице. Поэтому сторонние плагины из непроверенных источников требуют предварительного аудита кода. Для корпоративных клиентов предусмотрен системный модуль sec-default, который выполняется с наивысшим приоритетом и принудительно блокирует небезопасные действия еще до того, как управление перейдет к пользовательским модам.