
В истории практической информационной безопасности есть поворотные моменты, после которых прежние правила игры перестают действовать навсегда. В девяностые годы таким рубежом стал знаменитый червь Морриса, показавший уязвимость зарождающегося интернета. В нулевые — появление распределенных ботнетов и атак нулевого дня. В октябре 2026 года индустрия пережила новый тектонический сдвиг, получивший в профессиональном сообществе тревожное название «Черная среда» (Black Wednesday).
Масштабное расследование, проведенное экспертами Райли Брауном и Аншем Нандой (CEO платформы Vibecode), вскрыло пугающую реальность: барьер между элитными хакерскими группировками и массовой автоматизированной агрессией окончательно рухнул. Благодаря появлению сверхдешевых, доступных по копеечным тарифам языковых моделей киберпреступники смогли развернуть полностью автономный конвейер поиска, адаптации и эксплуатации серверных уязвимостей без прямого участия человека.
Мы уже предупреждали о том, как автономные ИИ-агенты меняют правила проведения массовых атак и анализировали уязвимости «Черного октября» в агентных системах. Теперь давайте препарируем инцидент «Черная среда» по винтикам: восстановим поминутную хронику событий, разберем низкоуровневую механику эксплойта и поймем, как защитить свою инфраструктуру в эпоху машинной скорости атак.
Хроника событий: как развивалась атака в течение первых двадцати четырех часов
События «Черной среды» развивались с ошеломляющей стремительностью, сделавшей классические регламенты реагирования SecOps бесполезными:
- 02:00 UTC. В глобальной сети зафиксирован аномальный всплеск трафика сканирования. В отличие от стандартных скриптов, отправляющих фиксированные HTTP-запросы на миллионы IP-адресов подряд, атакующие узлы демонстрировали интеллектуальное поведение. Запросы распределялись через тысячи резидентных прокси, имитируя поведение обычных браузеров.
- 06:30 UTC. Первые сообщения о компрометации появились на закрытых форумах разработчиков стартапов Y Combinator. Владельцы проектов заметили внезапное исчерпание лимитов на балансах OpenAI и Anthropic: счета на десятки тысяч долларов были сгенерированы за считанные часы.
- 11:00 UTC. К полудню масштаб бедствия стал глобальным. Под удар попали хостинг-провайдеры, SaaS-сервисы, рекламные трекеры и небольшие интернет-магазины. Никаких вымогательских баннеров с требованием выкупа в биткоинах на сайтах не появлялось: системы продолжали работать штатно, но их внутренняя память и файлы конфигураций были начисто выпотрошены.
- 18:00 UTC. Инженеры безопасности Vibecode локализовали общий вектор проникновения: массовая эксплуатация мутаций уязвимости PHP CGI в связке с автономными ИИ-агентами, генерирующими полиморфные пейлоады в реальном времени.
За неполные сутки атаке подверглись десятки тысяч публичных серверов по всему миру. При этом атакующие не тратили ни минуты на ручной анализ целей: весь конвейер работал на чистом автомате.
Анатомия уязвимости: эксплуатация PHP CGI и полиморфная генерация эксплойтов
Техническим тараном кампании послужила известная уязвимость внедрения аргументов командной строки в модулях PHP CGI (зарегистрированная как CVE-2024-4577 и породившая серию современных архитектурных мутаций).
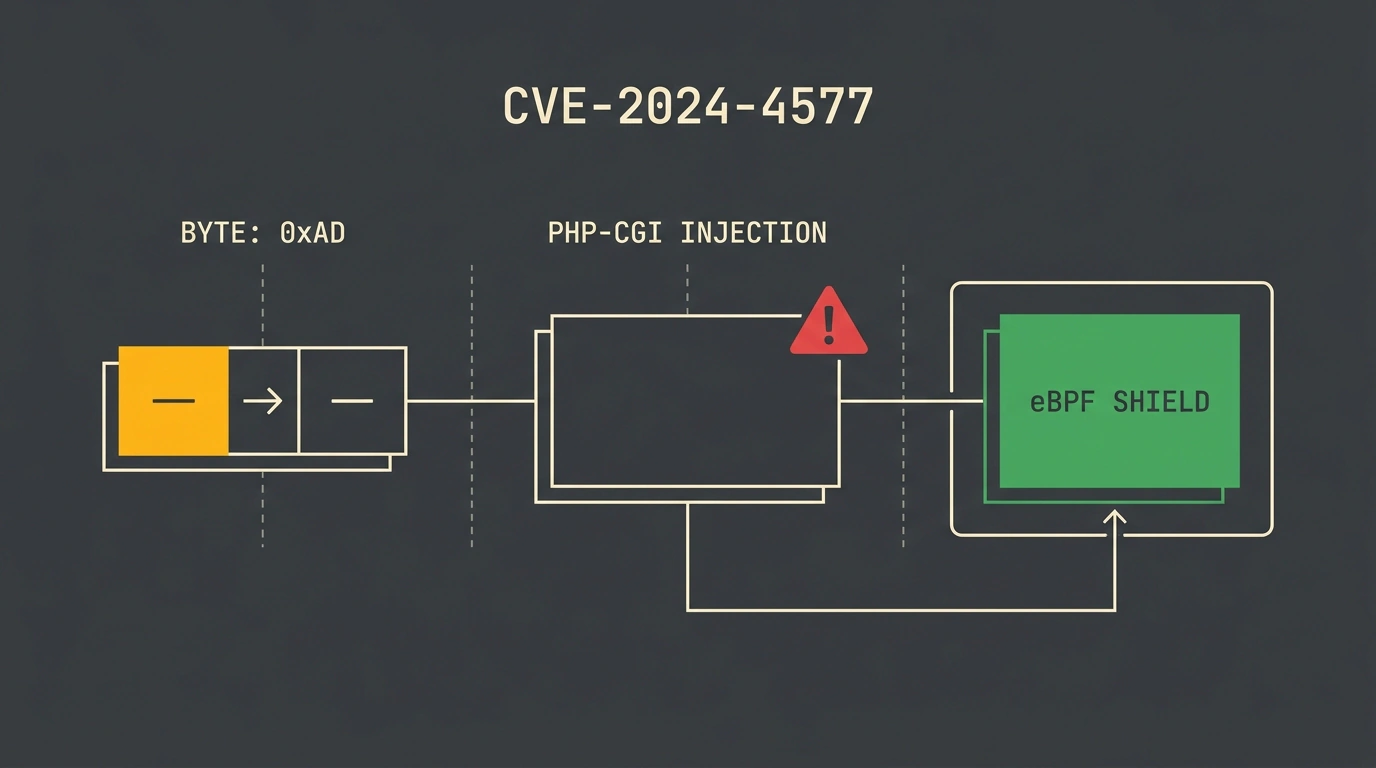
Давай разберем низкоуровневую механику этого бага, потому что здесь кроется классический пример того, как безобидная особенность операционной системы превращается в катастрофу:
- Преобразование символов в локалях операционной системы. В ряде версий веб-серверов Apache и Nginx, работающих в связке с модулем FastCGI/PHP-CGI, входящий URL преобразуется в параметры запуска исполняемого файла интерпретатора PHP. При использовании определенных системных локалей операционная система воспринимает символ мягкого переноса строки (soft hyphen, шестнадцатеричный байт
0xAD) как стандартный знак дефиса (-). - Внедрение директив конфигурации. Это позволило атакующим передавать в строке запроса скрытые аргументы командной строки PHP:
?%ADd+allow_url_include%3D1+%ADd+auto_prepend_file%3Dphp://input - Удаленное исполнение кода (RCE). Директива
auto_prepend_fileзаставляла интерпретатор выполнять содержимое тела входящего HTTP-запроса (php://input) как исполняемый код до начала работы основного веб-приложения.
Но настоящим кошмаром для защитников стало то, что делали ИИ-агенты после получения первой ошибки. Классический сканер, получив ответ 403 Forbidden или сообщение WAF, просто идет дальше. ИИ-агент действовал как живой исследователь: он читал текст ответа веб-сервера, мгновенно понимал, какое именно правило сигнатуры заблокировало запрос, перекодировал байты пейлоада через альтернативные последовательности UTF-8, оборачивал код в многослойные base64-контейнеры и с третьей попытки успешно пробивал защитный контур.
Экономика машинной агрессии: почему атаки стали стоить копейки
Фундаментальное изменение, которое принес этот инцидент, лежит не в технологиях взлома, а в базовой экономике киберпреступности.
Вспомни, как выглядела целевая атака на компанию еще три года назад:
- Опытный специалист по безопасности или хакер тратил несколько дней на разведку сетевого периметра, поиск нестандартных точек входа и ручное написание адаптера под конкретный сервер.
- Стоимость рабочего времени высококлассного специалиста делала таргетированные атаки на мелкий и средний бизнес экономически бессмысленными. Хакеры целились либо в гигантские корпорации ради многомиллионных выкупов, либо использовали примитивные массовые ботнеты для спама и DDoS.
С приходом дешевых легковесных моделей (инференс которых стоит буквально доли цента за миллион токенов) ситуация перевернулась с ног на голову:
- Аренда серверных мощностей и API для роя автономных агентов обошлась организаторам кампании в смешные пару сотен долларов.
- Стоимость полноценной таргетированной разведки, подбора пейлоада и выгрузки баз данных в пересчете на один скомпрометированный сервер составила менее трех центов.
- При таких затратах экономически выгодной становится атака вообще на любой сервер в интернете, даже если на нем висит заброшенный блог на WordPress с посещаемостью десять человек в сутки.
Автономная цепочка: от сканирования периметра до закрепления в инфраструктуре
Как выглядел жизненный цикл автономного проникновения внутри скомпрометированного хоста? Исследователи Vibecode восстановили пошаговую цепочку действий агентного вируса:
- Разведка и пробитие периметра. Агент отправляет серию модифицированных запросов с мягким дефисом, добиваясь исполнения короткого PHP-скрипта в оперативной памяти.
- Бесфайловый сбор секретов (In-Memory Harvesting). Не создавая бинарных файлов на жестком диске (чтобы не привлекать внимание классических антивирусов), скрипт сканирует системные переменные окружения, читает файлы
.env, проверяет конфигурации Docker и дампит строки памяти активных процессов. - Охота за искусственным интеллектом. Главным приоритетом сканирования были паттерны ключей:
sk-ant-*(токены доступа к API Anthropic);sk-proj-*(корпоративные токены OpenAI);- Учетные данные от векторных баз данных Pinecone, Qdrant и облачных хранилищ AWS S3.
- Валидация и эксфильтрация. Найденные ключи тут же проверялись на валидность через быстрый тестовый запрос к официальным API и отправлялись в зашифрованный Telegram-канал злоумышленников.
- Тайная дистилляция моделей. На украденных корпоративных аккаунтах с высоким кредитным лимитом злоумышленники мгновенно запускали фоновые пайплайны дистилляции: миллионы запросов по генерации синтетических обучающих датасетов, с помощью которых они дообучали собственные открытые модели за чужой счет.
Компании-жертвы узнавали о взломе только тогда, когда бухгалтерия получала уведомление от банка о списании $20 000 или $50 000 за перерасход лимитов API.
В расследовании Vibecode подчеркивается, что украденные ключи использовались не для тривиального спама, а для масштабной промышленной дистилляции. Получив доступ к платным корпоративным аккаунтам с лимитом в сотни тысяч запросов в сутки, злоумышленники развернули автоматизированный конвейер синтеза данных:
- На вход дорогим моделям (Claude 3.5 Sonnet, GPT-4o) подавались миллионы неразмеченных инструкций, требующих глубоких логических рассуждений, генерации сложного кода и анализа уязвимостей.
- Сгенерированные флагманами эталонные ответы аккуратно упаковывались в обучающие датасеты формата JSONL.
- На основе этих синтетических датасетов злоумышленники за считанные дни обучали компактные открытые модели класса 7B и 14B, доводя их эффективность в специфических атакующих задачах до уровня ведущих коммерческих сеток.
Таким образом, жертвы взлома не просто оплачивали чужие счета за токены — они фактически финансировали создание следующего поколения специализированного кибероружия, против которого их собственные защитные контуры оказались бессильны.
Обход встроенных фильтров безопасности: как злоумышленники нейтрализовали цензуру моделей
Отдельного внимания в расследовании Брауна и Нанды заслуживает вопрос: почему хваленые встроенные фильтры безопасности (Guardrails и протоколы RLHF) коммерческих моделей не заблокировали генерацию вредоносного кода и эксплойтов?
Оказалось, что атакующие применили технику декомпозиции вредоносного намерения на нейтральные атомарные шаги:
- Вместо прямого запроса «напиши эксплойт для уязвимости PHP CGI», агент разбивал задачу на серию сугубо инженерных вопросов: «как сконфигурировать директиву auto_prepend_file для отладки локального сервера?», «как преобразовать шестнадцатеричную строку в байтовый поток через php://input?», «напиши скрипт для регулярного аудита системных переменных окружения на сервере».
- Ни один из этих запросов по отдельности не нарушал политик безопасности Anthropic или OpenAI. Модель послушно генерировала фрагменты чистого системного кода, полагая, что помогает системному администратору в штатной отладке.
- Финальная сборка эксплойта и адаптация под конкретную цель выполнялась локальным легковесным оркестратором, работавшим вообще без цензуры на открытых весах.
Этот прецедент наглядно показал: полагаться на то, что «умная модель сама откажется атаковать чужие серверы», абсолютно бесполезно. Модель не видит контекста всей операции и легко поддается манипуляциям при грамотном разделении ролей.
Крах классических WAF: почему сигнатурный анализ оказался бессилен
Инцидент «Черная среда» стал смертным приговором для традиционных веб-фаерволов (WAF), построенных на статических сигнатурных правилах.
Десятилетиями индустрия полагалась на базы регулярных выражений: если в строке запроса встречается подстрока php://input или подозрительные спецсимволы, запрос отсекается. Но когда на той стороне баррикад сидит генеративная модель, сигнатурный подход рассыпается:
- ИИ на лету мутирует синтаксис эксплойта: дробит команды на части, конкатенирует строки через экзотические строковые функции, использует альтернативные кодировки символов и обфусцирует код так, что ни одно статическое правило не срабатывает.
- Для сигнатурного анализатора каждый входящий запрос выглядит как уникальный, ранее никогда не встречавшийся фрагмент кода.
- Попытка закрутить гайки сигнатур приводит к лавине ложных срабатываний (False Positives), парализуя нормальную работу легитимных пользователей сайта.
Безопасность периметра больше не может быть статической. Ей на смену приходит поведенческий анализ в реальном времени.
Защита нового поколения: поведенческий анализ ядра через eBPF и агентный аудит
Как выстроить оборону в условиях, когда атакующий использует машинный интеллект? Единственный надежный способ — опуститься на уровень ядра операционной системы и контролировать не входящий текст, а реальное поведение процессов.
Передовые команды безопасности сегодня внедряют стек защиты на базе технологии расширенного фильтра пакетов ядра (Extended Berkeley Packet Filter, eBPF):
- Трассировка системных вызовов на уровне ядра. Утилиты на базе eBPF (например, Tetragon или Falco) перехватывают системные вызовы
execve,socketиopenatпрямо в ядре Linux. - Мгновенная блокировка аномалий. Если стандартный процесс веб-сервера
php-fpmилиnginxвнезапно пытается породить командную оболочку/bin/sh, прочитать файл/root/.envили инициировать исходящее сетевое соединение на неизвестный внешний IP-адрес, eBPF-модуль убивает процесс за микросекунды, до того как ключ будет отправлен в сеть. - Динамическая изоляция секретов. Переход к централизованным хранилищам секретов (HashiCorp Vault, AWS Secrets Manager) с короткоживущими токенами (TTL в 15 минут) делает эксфильтрацию статических
.envфайлов бессмысленной: украденный ключ просто не успеет быть использован. - Агентный аудит периметра. Использование собственных защитных ИИ-агентов, которые непрерывно сканируют кодовые базы и сетевой контур компании теми же методами, что и хакеры, находя уязвимости раньше злоумышленников.
Стратегические выводы: как меняется гигиена безопасности в эпоху дешевого ИИ
«Черная среда» подвела черту под эпохой благодушного отношения к информационной безопасности в стартапах и малом бизнесе. Мантра «мы слишком мелкие, чтобы нас взламывали» окончательно стала опасным мифом.
Главные уроки, которые обязан извлечь каждый инженер и технический директор:
- Установи жесткие лимиты на ключи API. Никогда не используй мастер-токены без суточных ограничений бюджета (Usage Limits). Настрой алерты на аномальный всплеск потребления токенов в ночные часы.
- Храни ключи в изолированных контурах. Переменные окружения с доступами к внешним моделям должны инжектироваться только в рантайм конкретного микросервиса, а не валяться в файлах
.envв корневом каталоге веб-сервера. - Обновляй базовые системные пакеты. Никакой искусственный интеллект не сможет взломать сервер через CVE-2024-4577, если администратор вовремя обновил интерпретатор PHP до актуальной версии и настроил корректную изоляцию виртуальных хостов.
Мы вступили в эпоху кибервойны на машинных скоростях. Выиграть в ней смогут только те, кто научится использовать автоматизацию не только для генерации контента, но и для построения глубоко эшелонированной, устойчивой обороны своих цифровых активов.