Поручить автономному кодинг-ассистенту рефакторинг приватного сервиса или поиск утечек памяти сегодня напоминает передачу ключей от офиса новому подрядчику: пока он старательно ремонтирует дверной замок в серверной, никто не гарантирует, что из любопытства он не заглянет в шкаф с финансовыми отчетами. Современные LLM-агенты легко поддаются непрямым промпт-инъекциям (indirect prompt injection) через внешние файлы или комментарии в коде. Стоит агенту прочитать баг-репорт с вредоносной инструкцией, и уже на следующем шаге конфиденциальные переменные окружения могут улететь в публичный тикет GitHub под видом полезного лога.
Попытка защитить инфраструктуру через вторичные нейросети — концепцию «LLM-as-a-Judge» — регулярно дает сбои. Модель-судья не обладает строгой памятью о происхождении данных, сама подвержена манипуляциям и превращает безопасность в лотерею с вероятностным исходом.
Математический контроль информационных потоков
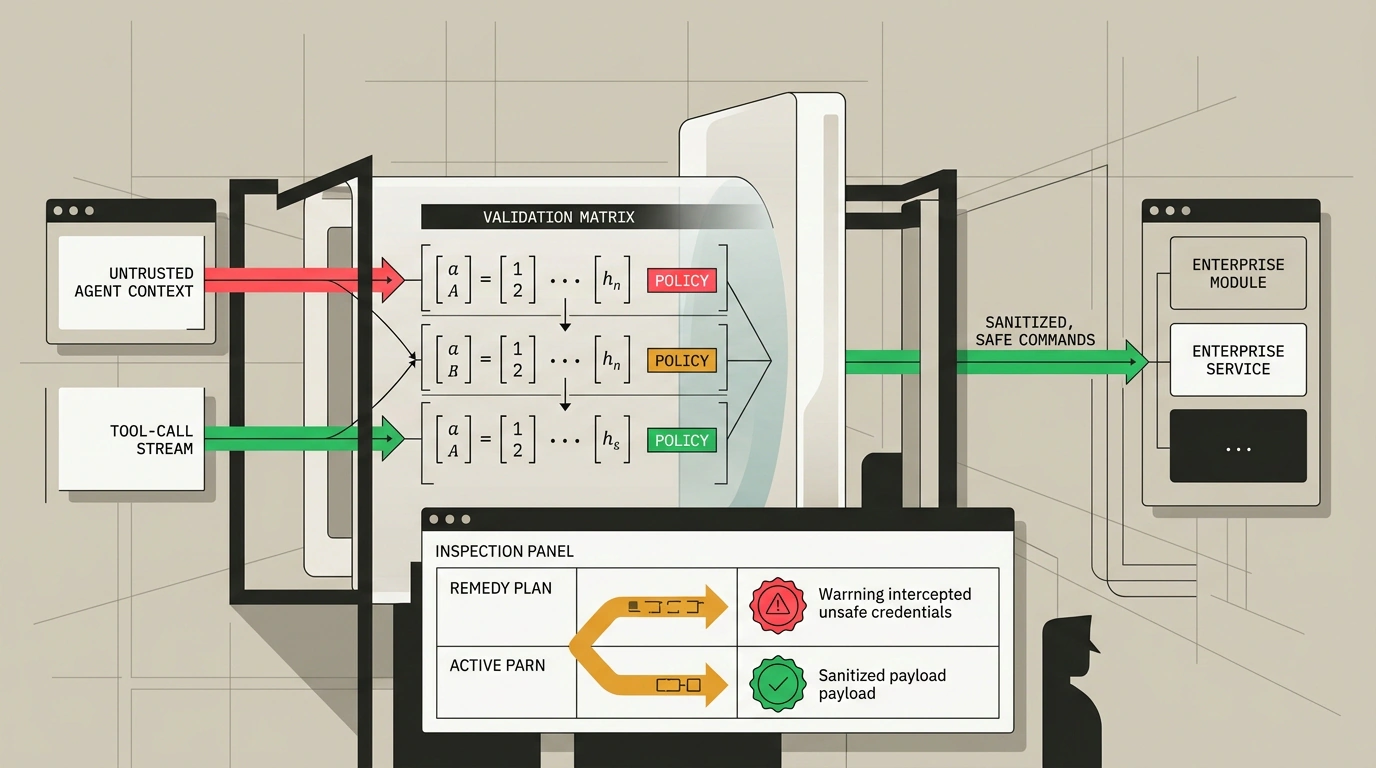
Открытый фреймворк OpenAPPA (Agentic Permissions Policy Algebra), развиваемый в экосистеме enterprise-шлюза Archestra, предлагает принципиально иной подход: математический контроль потоков информации (Information Flow Control, IFC). Вместо того чтобы гадать по тексту, замышляет ли агент недоброе, шлюз накладывает на сессию строгие формальные метки безопасности (security labels).
Механика напоминает систему допусков на режимном объекте. Как только агент читает закрытый репозиторий или базу данных, уровень секретности его контекста повышается, а список разрешенных адресатов монотонно сужается. Даже если скрытая инструкция потребует отправить секрет во внешний вебхук, среда заблокирует сетевой вызов детерминированным правилом кода еще до отправки пакета. Для работы с потенциально опасными источниками применяется ветвление контекста (context branching): агент порождает изолированную дочернюю траекторию, считывает непроверенный документ и возвращает в основной процесс только обезличенную выжимку, сохраняя чистый контекст.
Декларативные контракты и планы исправления
Каждый инструмент, доступный агенту через протокол Model Context Protocol (MCP), описывается строгим контрактом входных и выходных параметров. Если запрос нарушает политику, OpenAPPA не просто обрывает сессию с критической ошибкой, а генерирует машиночитаемый план исправления (Remedy Plan). Агент видит, какие именно поля заблокированы, санитизирует персональные данные (PII), удаляет токены или запрашивает подтверждение у человека (human-in-the-loop).
В декларативном контракте инструмента четко фиксируются требуемые уровни допуска и ограничения на сохранение состояния:
{
  "$schema": "https://archestra.ai/schemas/openappa/tool-contract.v1.json",
  "tool": "github_create_issue_comment",
  "security": {
    "required_clearance": "public_write",
    "taint_policy": {
      "reject_tags": ["internal_credential", "customer_pii"],
      "allow_redacted_payload": true
    }
  },
  "constraints": {
    "idempotent": true,
    "max_payload_bytes": 16384
  }
}
Когда агент пытается отправить в комментарий закрытые учетные данные, перехватчик шлюза вычисляет пересечение меток и немедленно возвращает структурированный сценарий выхода из тупика:
{
  "status": "policy_violation",
  "violation_code": "DISALLOWED_TAINT_PROPAGATION",
  "remedy_plan": {
    "strategy": "sanitize_or_escalate",
    "suggested_actions": [
      {
        "action": "mask_regex",
        "target_field": "body",
        "pattern": "(ghp_[A-Za-z0-9]{36}|AIza[0-9A-Za-z-_]{35})"
      },
      {
        "action": "request_human_confirmation",
        "prompt": "Комментарий содержит потенциальный токен доступа. Подтвердить публикацию?"
      }
    ]
  }
}
Такая связка повышает успешность доведения сложных многошаговых сценариев до 90% против 37% при слепых аварийных блокировках.
Баланс надежности и границы применимости
Внедрение OpenAPPA в шлюз Archestra (активируемое флагом ARCHESTRA_BETA=true) решает проблему так называемого confused deputy — когда доверенный агент с высокими правами невольно исполняет злую волю атакующего. Для энтерпрайз-команд это открывает дорогу к безопасному внедрению автономных ассистентов в закрытые контуры репозиториев и баз данных.
Платой за математическую строгость становится необходимость заранее описывать контракты всех подключенных инструментов и поддерживать граф меток при многочасовых сессиях. Однако для критической инфраструктуры этот оверхед несопоставим с рисками утечки ключей и клиентских баз.