
Системный администратор может потратить полгода на выстраивание безупречной бюрократической обороны: утвердить регламент смены паролей каждые 30 дней, развернуть антивирусные агенты на каждом ноутбуке и закрыть доступ к социальным сетям. Однако при первой же проверке со стороны этичной команды атакующих (Red Team) домен Active Directory падает за один вечер. Причина парадокса проста: защитники мыслят изолированными чек-листами, а злоумышленники ищут связные цепочки бокового перемещения (lateral movement) и эскалации привилегий.
Методология Adversarial Security доказывает, что надежная защита (Blue Team) строится не на запретах, а на детальном понимании векторов реальных атак.
Анатомия Kerberoasting и перехват широковещания
Классический сценарий компрометации домена редко начинается с эксплуатации сложных уязвимостей нулевого дня. Гораздо чаще атакующие эксплуатируют легальные механизмы протокола Kerberos, заложенные архитекторами десятилетия назад.
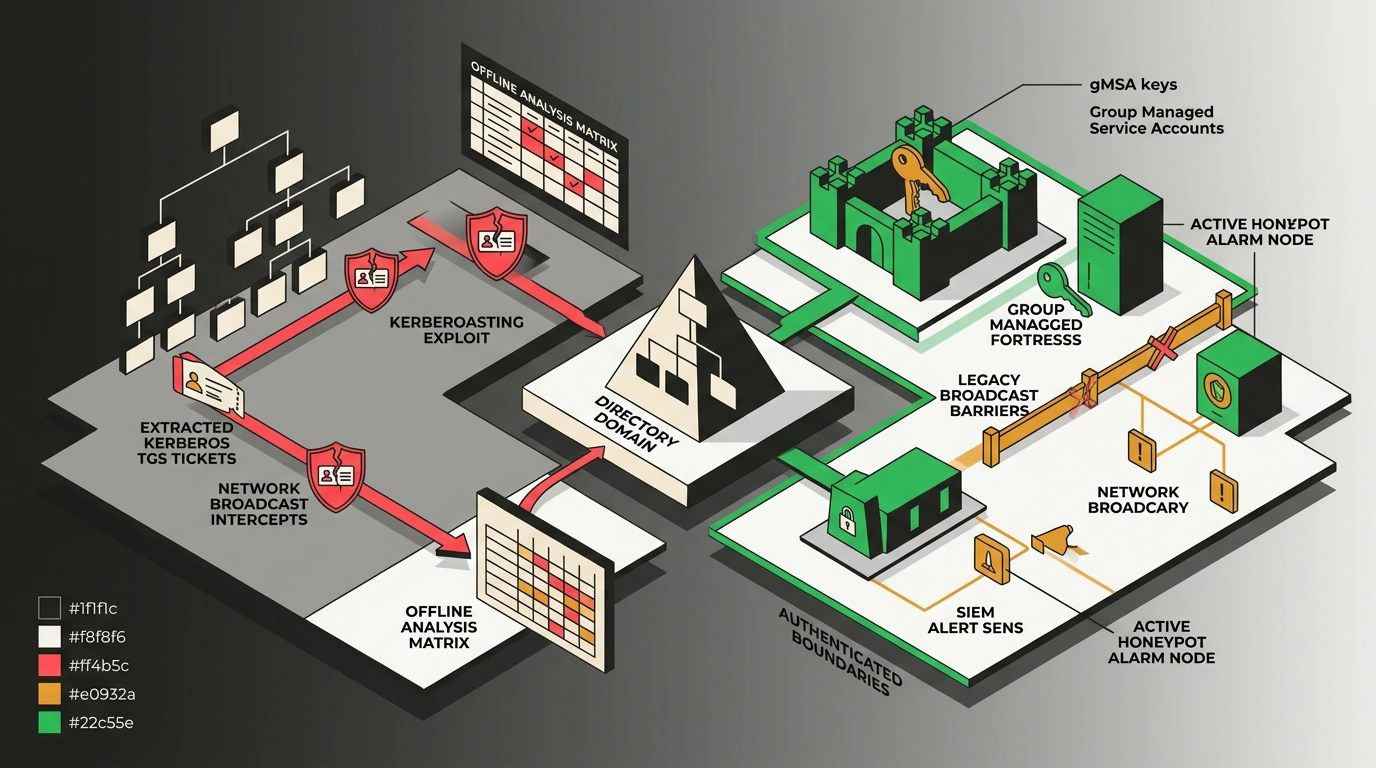
Ключевой вектор носит имя Kerberoasting. Любой легитимный пользователь домена — даже стажер с минимальными правами — может обратиться к контроллеру домена (KDC) и запросить билет Ticket Granting Service (TGS) для любой службы, у которой зарегистрирован идентификатор Service Principal Name (SPN). Это нормальная часть протокола: чтобы клиент мог подключиться к SQL-серверу или веб-порталу, ему нужен билет.
Однако выданный билет TGS зашифрован на NTLM-хеше пароля сервисной учетной записи. Атакующему не нужно взламывать сервер службы: он выгружает зашифрованный тикет из памяти собственного компьютера, переносит его на мощную ферму с видеокартами и запускает офлайн-перебор (offline cracking). Контроллер домена не видит неудачных попыток ввода пароля, счетчик блокировок не срабатывает, и если пароль сервиса состоял из словарного слова с цифрой, через пару часов атакующий получает чистый пароль от учетной записи с правами администратора.
Второй излюбленный вектор — перехват сетевого широковещания через протоколы LLMNR и NBT-NS. Когда сотрудник в спешке опечатывается в имени внутреннего файлового сервера, Windows не может разрешить адрес через DNS и начинает опрашивать локальный сегмент сети. Утилита вроде Responder перехватывает этот запрос, притворяется нужным сервером и заставляет рабочую станцию передать NetNTLMv2-хеш пользователя, готовый для последующей атаки Relay или подбора.
Архитектурная перестройка рубежей обороны
Понимание этих механик позволяет команде Blue Team прекратить бесполезную охоту за сложными паролями рядовых пользователей и закрыть фундаментальные архитектурные дыры.
- Миграция сервисов на Group Managed Service Accounts (gMSA). Учетные записи gMSA исключают саму возможность Kerberoasting: контроллер домена генерирует для них 120-символьный криптографически стойкий пароль и ротирует его автоматически. Подобрать такой хеш офлайн на видеокартах вычислительно невозможно.
- Полное отключение устаревших протоколов широковещания LLMNR и NetBIOS через групповые политики (GPO). Если сервер не найден в DNS, запрос должен завершаться ошибкой, а не транслироваться в открытый эфир.
- Отказ от устаревшего шифрования RC4 в Kerberos в пользу надежного AES-256, что дополнительно усложняет анализ перехваченных билетов.
- Расстановка ловушек (honeytokens). Создание фиктивных сервисных учетных записей с привлекательными SPN, к которым никто не должен обращаться в штатном режиме. Любой запрос билета TGS на такую службу (событие Windows Event ID 4769) немедленно поднимает тревогу в SIEM-системе.
- Регулярный графовый аудит через BloodHound для выявления коротких цепочек захвата прав Domain Admin через вложенные группы.
Эффективная безопасность — это непрерывное состязание умов, где побеждает тот, кто лучше понимает мышление противника.