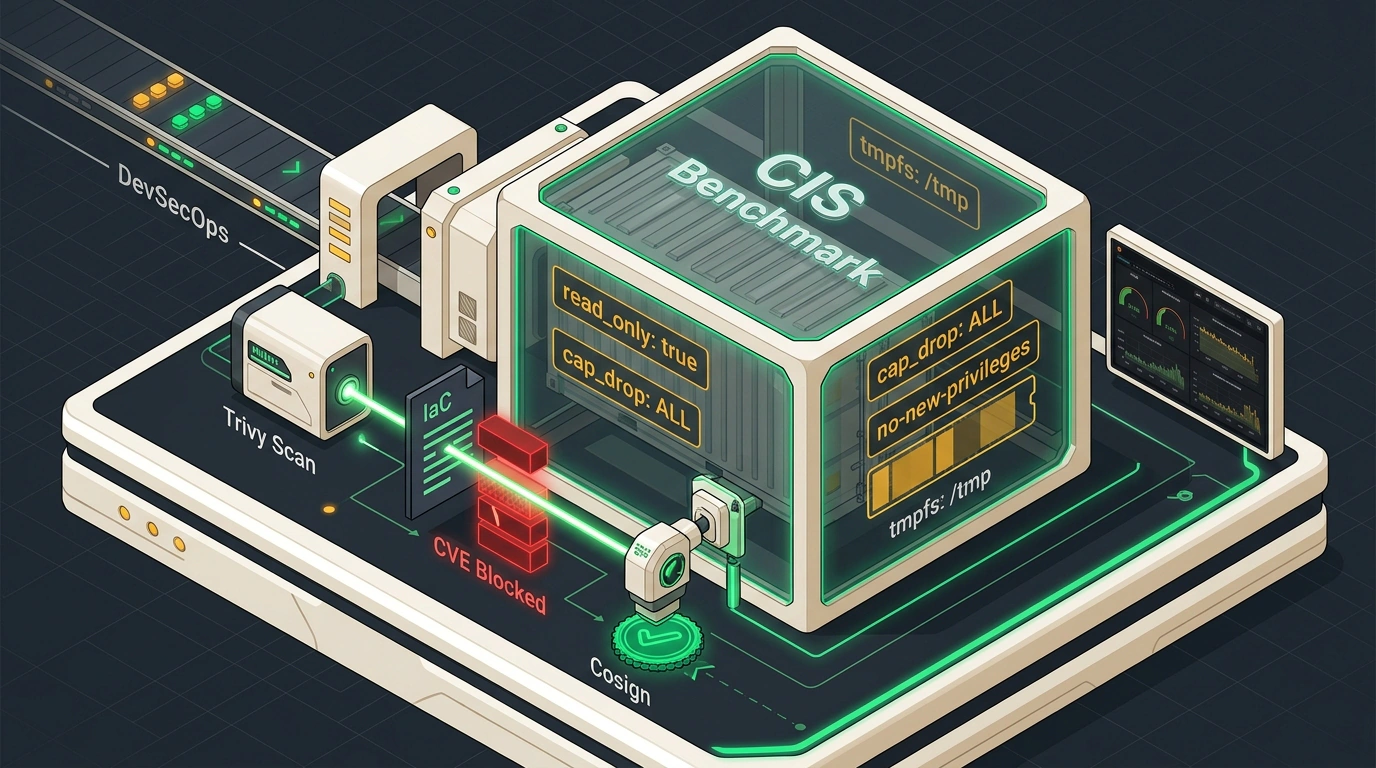

Рынок найма начинающих DevOps-инженеров и специалистов по платформенной инженерии переживает период насыщения. Сертификаты об окончании курсов и типовые домашние задания с запуском одного контейнера NGINX в Docker Compose больше не открывают двери в сильные команды. Работодатели требуют подтвержденного опыта решения комплексных задач: настройки изоляции процессов, построения безопасных пайплайнов поставки, автоматического аудита уязвимостей и сбора телеметрии.
Открытая инициатива devopsprojects.io (репозиторий DevCloudNinjas/DevOps-Projects) предлагает системный выход из этого тупика: каталог из 54 прикладных инженерных сценариев, разбитых на 7 практических треков. Проекты ориентированы на создание воспроизводимых лабораторных стендов с четкими критериями готовности.
Ловушка джуниор-плато и дефицит реального опыта
Главная беда учебных материалов — стерильность условий. В руководствах сервисы запускаются из-под пользователя root, порты открываются наружу без ограничений, а секреты передаются в открытом виде в переменных окружения. В продакшене такой подход приводит к мгновенной компрометации контура.
Каталог devopsprojects.io охватывает сквозной спектр технологий:
- Базовый контур: скрипты на Bash для ротации бэкапов в S3, hardening конфигурации ядра Linux через sysctl, настройка фаерволов nftables.
- Инфраструктура как код (IaC): модули на OpenTofu и Terraform с удаленным хранением стейта и блокировками в DynamoDB.
- GitOps и доставка: управление микросервисами через ArgoCD с Kustomize-оверлеями для тестовых и продуктовых контуров.
- Безопасность (DevSecOps): статический анализ манифестов сканером Trivy и подпись контейнерных образов утилитой Cosign.
Стенд с соблюдением принципа наименьших привилегий
Один из показательных проектов каталога — развертывание сервиса с соблюдением стандартов CIS Benchmark. Контейнер лишается системных привилегий, переводится в режим read_only, а для временных файлов выделяется изолированная память tmpfs:
# docker-compose.prod.yml - защищенный сервисный стенд
version: "3.8"

services:
  api:
    image: ghcr.io/devcloudninjas/demo-api:v1.2.0
    restart: unless-stopped
    read_only: true
    user: "10001:10001"
    cap_drop:
      - ALL
    security_opt:
      - no-new-privileges:true
    deploy:
      resources:
        limits:
          cpus: "0.5"
          memory: 256M
    tmpfs:
      - /tmp:rw,noexec,nosuid,size=32m
    environment:
      - NODE_ENV=production
      - PORT=3000
    ports:
      - "127.0.0.1:3000:3000"
    healthcheck:
      test: ["CMD", "wget", "-qO-", "http://127.0.0.1:3000/healthz"]
      interval: 15s
      timeout: 3s
      retries: 3
Автоматизированный конвейер безопасности с Trivy
Следующий шаг — встраивание автоматизированного аудита в процесс непрерывной интеграции. Пайплайн GitHub Actions проверяет как инфраструктурные манифесты на наличие ошибок конфигурации, так и собранный контейнерный образ на известные уязвимости (CVE):
# .github/workflows/security-ci.yml - конвейер DevSecOps
name: Security Pipeline

on:
  push:
    branches: [main]

jobs:
  audit:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4

      - name: Сканирование манифестов IaC через Trivy
        uses: aquasecurity/trivy-action@master
        with:
          scan-type: "config"
          scan-ref: "."
          severity: "CRITICAL,HIGH"
          exit-code: "1"

      - name: Сборка тестового образа
        uses: docker/build-push-action@v5
        with:
          context: .
          load: true
          tags: demo-service:test

      - name: Аудит уязвимостей в зависимостях образа
        uses: aquasecurity/trivy-action@master
        with:
          image-ref: "demo-service:test"
          format: "table"
          severity: "CRITICAL"
          exit-code: "1"
Как упаковать проекты в весомое портфолио
Реализация сценариев из каталога позволяет кандидату сформировать GitHub-профиль, отвечающий на вопросы технического интервью еще до их начала:
- Документирование архитектуры: каждый проект сопровождается схемой движения сетевых потоков, описанием принятых инженерных решений и списком ограничений.
- Воспроизводимость: стенды разворачиваются одной командой в локальных средах (K3s, Kind, Docker) без необходимости тратить бюджет на аренду серверов в публичных облаках.
- Логирование и наблюдаемость: к проектам прикладываются примеры дашбордов Grafana и трассировок OpenTelemetry, подтверждающие понимание поведения системы под нагрузкой.
Каталог devopsprojects.io превращает хаотичное изучение документации в структурированную практику, создавая мост между теорией и реальными производственными стандартами.