La trampa de httputil.ReverseProxy en Go: por qué Director pierde las cabeceras
Configuras un API Gateway en Go, validas el token y reenvías limpiamente el identificador del usuario al microservicio interno mediante el estándar Director. Pero en producción el backend recibe de repente una cadena vacía y la autorización falla en silencio, sin un solo aviso en los logs.
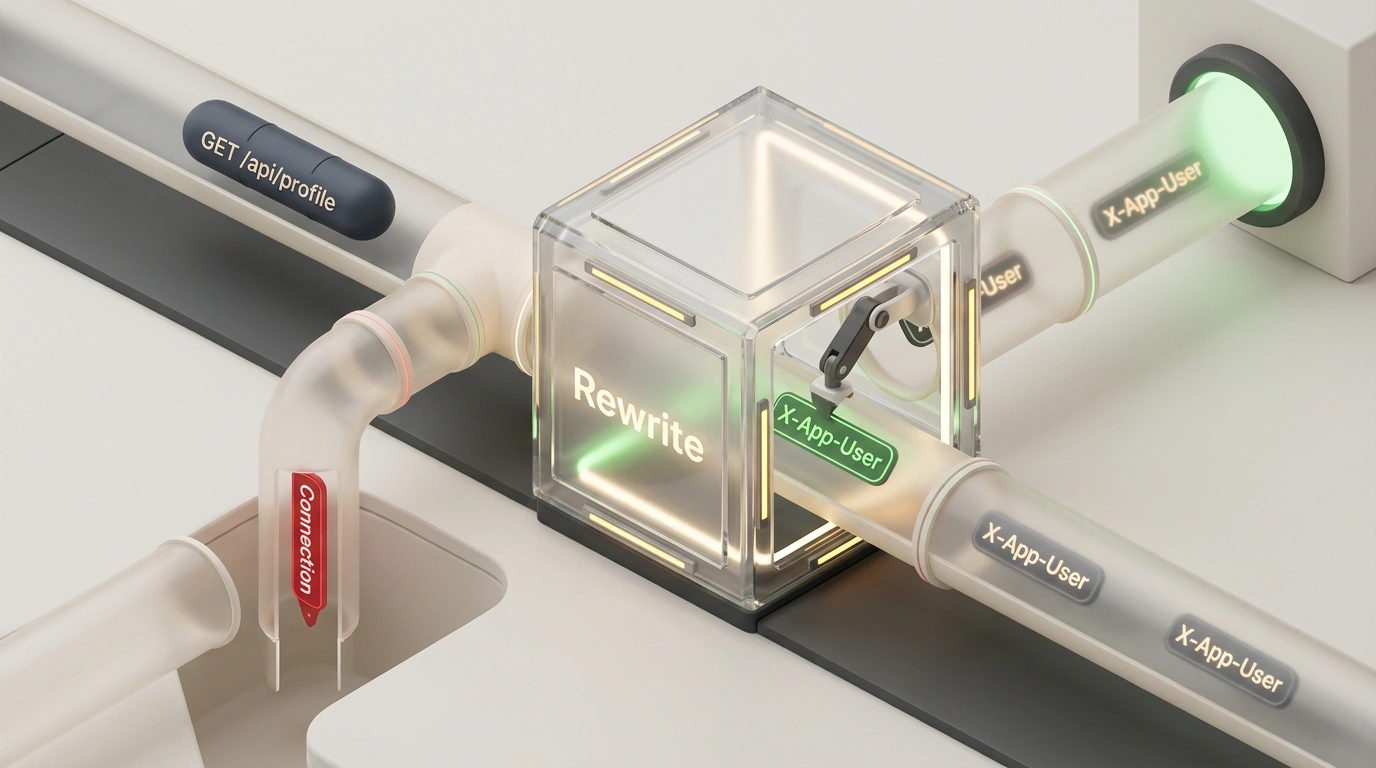
La raíz del problema está en la especificación HTTP y en el orden de ejecución dentro del antiguo httputil.ReverseProxy. Cualquier cliente externo puede enviar la cabecera Connection con el nombre de tu campo interno. El manejador de Go llama primero a tu Director y luego limpia obedientemente todos los campos hop-by-hop, borrando justo la cabecera que acabas de añadir antes de enviarla a la red privada.
La solución llegó en Go 1.20 con la interfaz Rewrite. Primero elimina todas las cabeceras de tránsito del cliente y solo después cede el control a tu código, garantizando la entrega de los datos de autenticación.