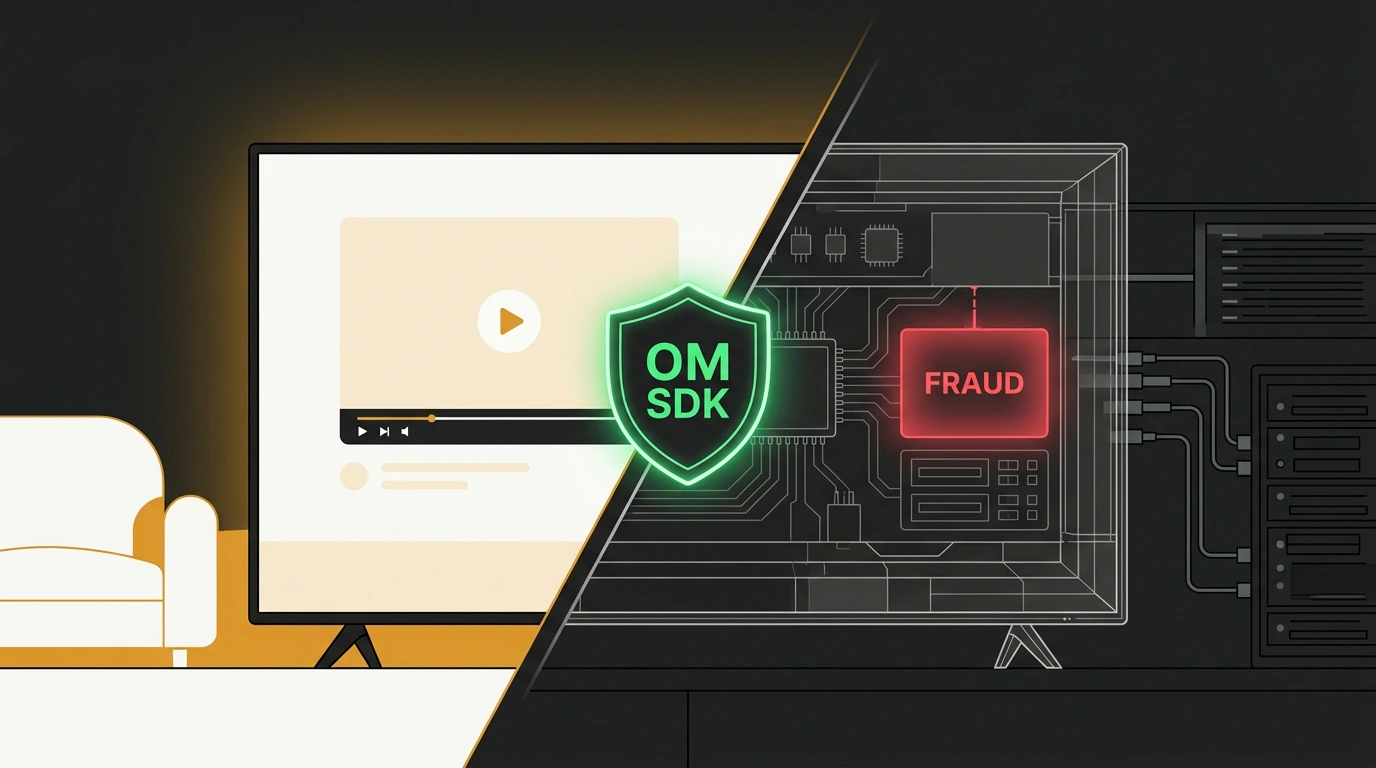


Реклама на подключенном телевидении (Connected TV и Smart TV) сегодня считается элитным и самым безопасным видеоформатом. Огромный экран в центре гостиной, совместный семейный просмотр любимого сериала, высокая стоимость контакта и солидный CPM. Рекламодателю кажется, что здесь невозможно смухлевать: это ведь не мутный сайт в интернете, а физический телевизор известного бренда.
Но там, где крутятся колоссальные бюджеты при дефиците независимых систем измерения, мгновенно вырастает изощренная индустрия мошенничества. По данным верификатора DoubleVerify, только в первом квартале 2026 года число мошеннических схем в CTV подскочило на 140% по сравнению с прошлым годом. В незащищенных кампаниях потери брендов на фроде достигают колоссальных $1,8 млн на каждый миллиард показов. А в праздничные периоды в России доля бот-трафика в отдельных Smart TV размещениях подскакивает с базовых 20–25% до пугающих 35–40%.
Ты платишь за внимание платежеспособной семьи, а твой ролик круглосуточно «смотрит» виртуальный скрипт на сервере в дата-центре. Давай разберем эту анатомию фрода и посмотрим, как защитить рекламный бюджет.
Анатомия мошенничества: 5 способов украсть показы
Злоумышленники научились виртуозно симулировать просмотры на больших экранах, используя пять ключевых уязвимостей среды:
- Спуфинг устройств (Device Spoofing). Мошенники запускают серверные эмуляторы в облачных дата-центрах. Программа генерирует рекламные VAST-запросы от имени якобы легитимного телевизора Samsung, LG или приставки Roku. Главная статья расходов мошенников — аренда пулов резидентных прокси (IP-адресов реальных домашних провайдеров), чтобы маскировать облачный сервер под обычную квартиру.
- Подмена приложений (App ID Spoofing). В заголовке запроса подменяется идентификатор приложения. Исследования Pixalate показали: до 80% мошеннических ID на платформе Roku мимикрируют под топовые легитимные онлайн-кинотеатры, а 74% на Samsung маскируются под системные фоновые службы телевизора.
- Воспроизведение при выключенном экране (Screens-Off Playback). Из-за некорректной обработки сигналов питания операционной системы видеоплеер приложения продолжает крутить рекламные потоки и рапортовать о 100% досмотрах (VTR) даже после того, как человек выключил телевизор пультом и лег спать.
- Манипуляции с серверной склейкой (SSAI). Технология Server-Side Ad Insertion склеивает видеоролик и фильм в единый поток на стороне сервера. Это защищает от блокировщиков рекламы, но одновременно лишает рекламодателя возможности поставить клиентский трекинговый пиксель. В итоге бренд видит лишь серверный лог, не имея подтверждения, что кадр физически появился на матрице экрана.
- Многоступенчатый арбитраж трафика. Перепродажа инвентаря через длинные цепочки реселлеров. В отчетах Pixalate зафиксировано, что 28% CTV-трафика, заявленного как прямая закупка («direct»), на деле продавалось через неавторизованных посредников, подмешивающих бот-трафик.
Рассматривая кейсы вывода performance-видео на большие экраны, специалисты подчеркивают: перформанс-эффект возможен только при жесткой фильтрации площадок.
Прямой договор с известным онлайн-кинотеатром не дает стопроцентной защиты. Добросовестная площадка при нехватке собственного премиум-инвентаря часто «добирает» нужные объемы через партнерские сети (Audience Extension), куда легко просачивается серый трафик.
Технологии защиты: OM SDK и криптографическая аттестация
Индустрия выработала эффективные инструменты для борьбы с фродом в Smart TV:
- IAB Tech Lab Open Measurement SDK (OM SDK) для CTV. Единый открытый интерфейс измерений (OMID API), который интегрируется напрямую в операционные системы телевизоров и плееры. Он передает независимым верификаторам (DoubleVerify, Weborama) реальные сигналы видимости контейнера и состояния экрана.
- Криптографическая аттестация устройств (Device Attestation). Новый стандарт IAB Tech Lab на базе протокола IETF Privacy Pass. Физический чип Smart TV генерирует криптографическую подпись, доказывающую, что запрос отправлен с реального «железа», а не из виртуальной машины дата-центра.
- Проверка цепочки поставок. Сверка продавцов по файлам
app-ads.txtиSellers.jsonотсекает неавторизованных реселлеров.
Не позволяй усыпить себя глянцевыми презентациями о премиальности формата. Требуй от медиапланеров поддержку OM SDK, сверяй app-ads.txt и фиксируй в договорах предельный порог невалидного трафика (IVT), чтобы твоя реклама работала на живых людей, а не на серверные фермы.