Сервис развивается: тестируем формат, собираем идеи, улучшаем сервис. Есть идеи? Написать
По 18 материалам из 6 источников
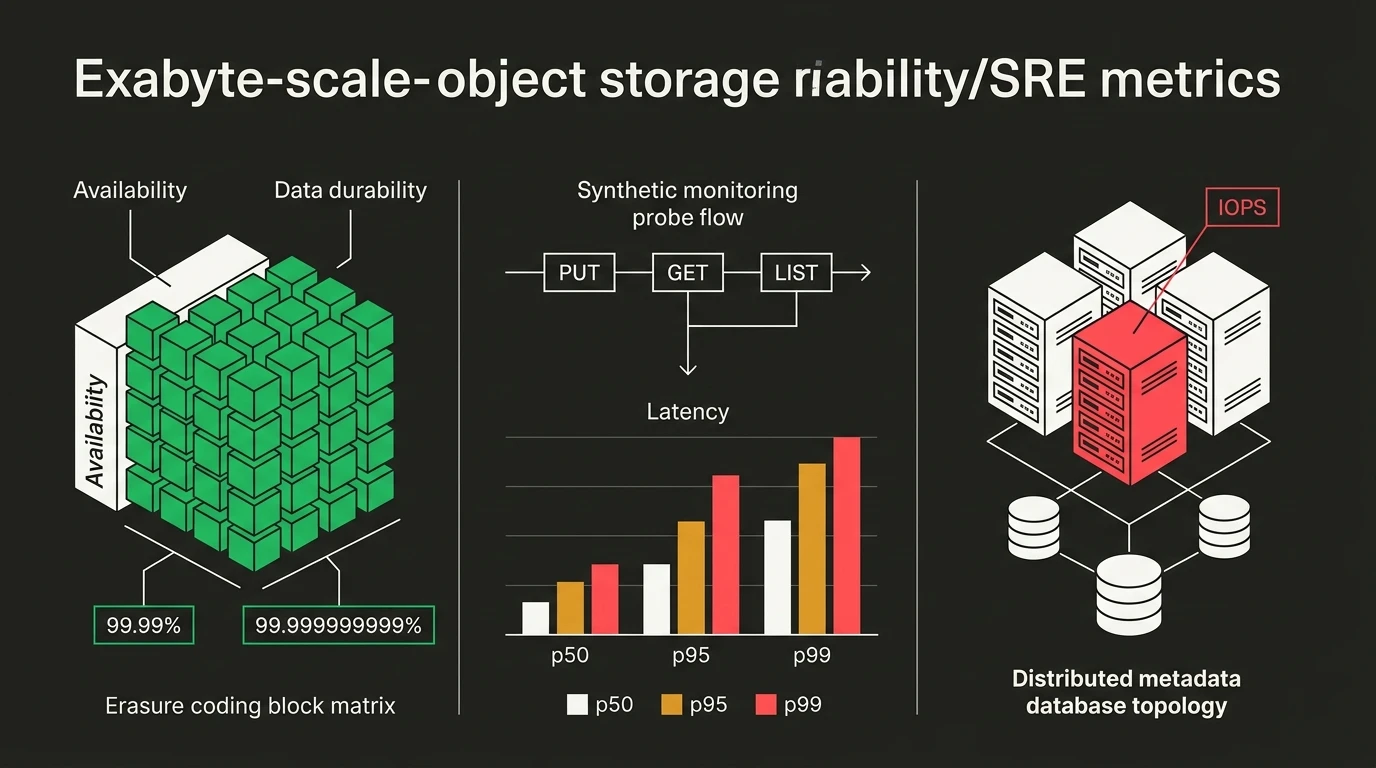
Инфографика ключевых сигналов надежности объектного хранилища: сравнение доступности и долговечности с матрицей блоков избыточного кодирования, синтетические канарейки и перцентили задержки, а также перекос нагрузки по узлам и шардам метаданных.

Семь метрик здоровья хранилища на масштабе эксабайт: опыт SRE-команды

СтатьяРазработкаЭффективностьSREХранилища данных

Инженер Шридхар Раджарао обобщил восемь лет руководства SRE-командой эксабайтных хранилищ в систему семи ключевых метрик. Разбор объясняет, почему высокий аптайм маскирует потерю блоков данных, как синтетические канарейки опережают жалобы клиентов и почему база метаданных становится эпицентром системных сбоев.

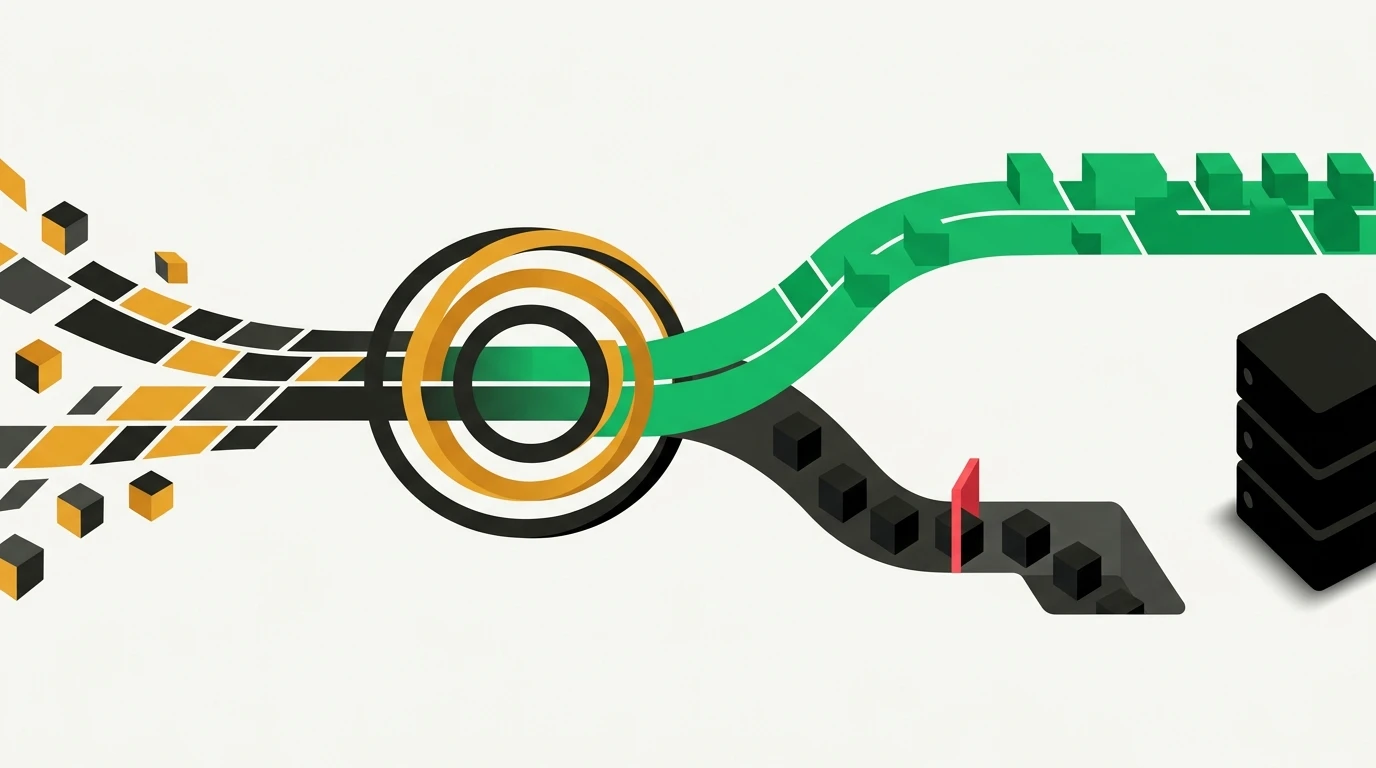
Эволюция защиты СУБД от перегрузок в Uber: от статических квот к адаптивному управлению Cinnamon

Эволюция защиты СУБД от перегрузок в Uber: от статических квот к адаптивному управлению Cinnamon

ЛонгридРазработкаДанныеАрхитектураБазы данных

Команда Uber обобщила опыт защиты распределенных баз данных Docstore и Schemaless от каскадных перегрузок. Разбор освещает эволюцию от статических лимитов на Redis и очередей CoDel к контроллеру Cinnamon с обратной связью по PID, защитой приоритетных запросов и учетом сигналов репликации Raft.

Дефолтный ключ sk-1234 остался активен в каждом десятом шлюзе LiteLLM

КраткоБезопасностьИИ-агентыLLMLiteLLM

Аналитики Wiz Research сообщили, что около 10% общедоступных серверов AI-шлюза LiteLLM работают с тестовым административным ключом sk-1234 из документации. Такой доступ позволяет перехватывать конфиденциальные промпты приложений, менять конфигурации и расходовать корпоративные лимиты платных моделей.

pg_vault_tde: прозрачное шифрование таблиц PostgreSQL с внешними ключами в Vault

КраткоБезопасностьДанныеPostgreSQLШифрование

Для PostgreSQL 17 и 18 представлено расширение pg_vault_tde, реализующее прозрачное шифрование таблиц алгоритмом AES-256-GCM. Механизм шифрует строки перед записью на диск, изолируя мастер-ключи во внешних сервисах HashiCorp Vault, OpenBao или аппаратных криптографических модулях HSM.

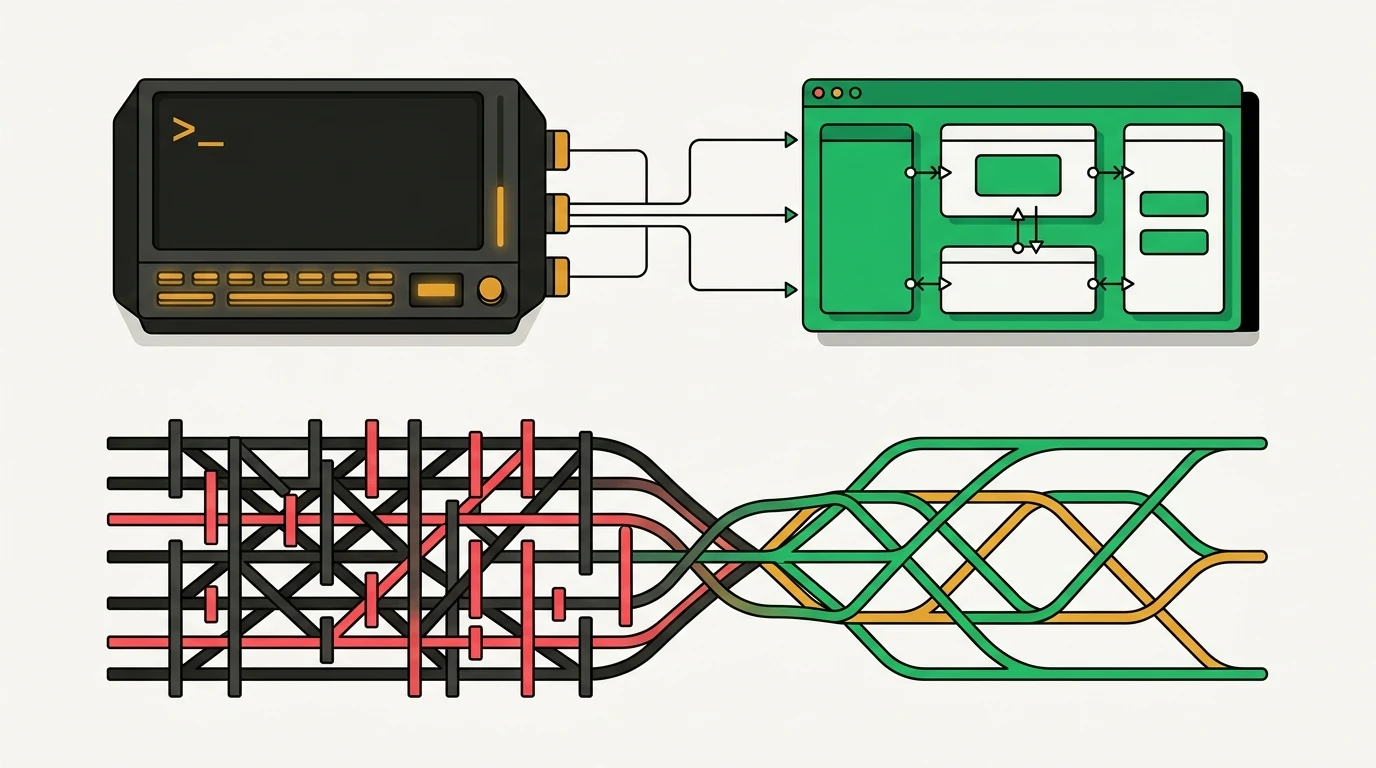
Концептуальная инфографика архитектурной трансформации в Linux и Kubernetes: перенос терминальной консоли из монолитного ядра в модульное пользовательское пространство и распутывание сложной сетки пакетных фильтров IPVS в упорядоченный гибкий сетевой граф.

Смена поколений в Linux и Kubernetes: отказ от ядерных терминалов tty и режима IPVS

Тематическая сводка2 новостиРазработкаLinuxKubernetesИнфраструктура

Fedora 45 переносит консоль в пространство пользователя через KMSCON, а Kubernetes объявляет устаревшим режим IPVS в kube-proxy. Объединение двух новостей показывает общую тенденцию: инфраструктурные проекты выводят из эксплуатации унаследованные подсистемы ради модульности и стабильности.

Ловушка уникальности с NULL в PostgreSQL: выбор между NULLS NOT DISTINCT и частичными индексами

КраткоРазработкаДанныеPostgreSQLSQL

PostgreSQL по умолчанию считает значения NULL не равными друг другу, поэтому обычный UNIQUE-индекс пропускает дубликаты. Карточка объясняет разницу между синтаксисом NULLS NOT DISTINCT из PostgreSQL 15 и частичным индексом с WHERE deleted_at IS NULL при реализации паттерна soft delete.

Curfew: расширение на TypeScript против думскроллинга с головоломками вместо уговоров

КраткоРазработкаTypeScriptБраузерыПродуктивность

Разработчик Alex Vega представил открытое браузерное расширение Curfew на TypeScript для защиты от думскроллинга. Инструмент создает осознанное трение: чтобы ослабить лимиты времени или открыть заблокированный ресурс, пользователю необходимо решить арифметическое уравнение или собрать пятнашки.

Telegram Serverless: запуск ботов в изолированной среде V8 со встроенной SQLite без VPS

КраткоРазработкаАвтоматизацияTelegramServerless

В BotFather открылся ранний доступ к платформе Telegram Serverless, позволяющей запускать ботов в облаке мессенджера. Платформа предоставляет изолированную среду V8 на JavaScript, консольную утилиту tgcloud, встроенную базу SQLite с отдельными миграциями и избавляет от необходимости администрировать VPS.

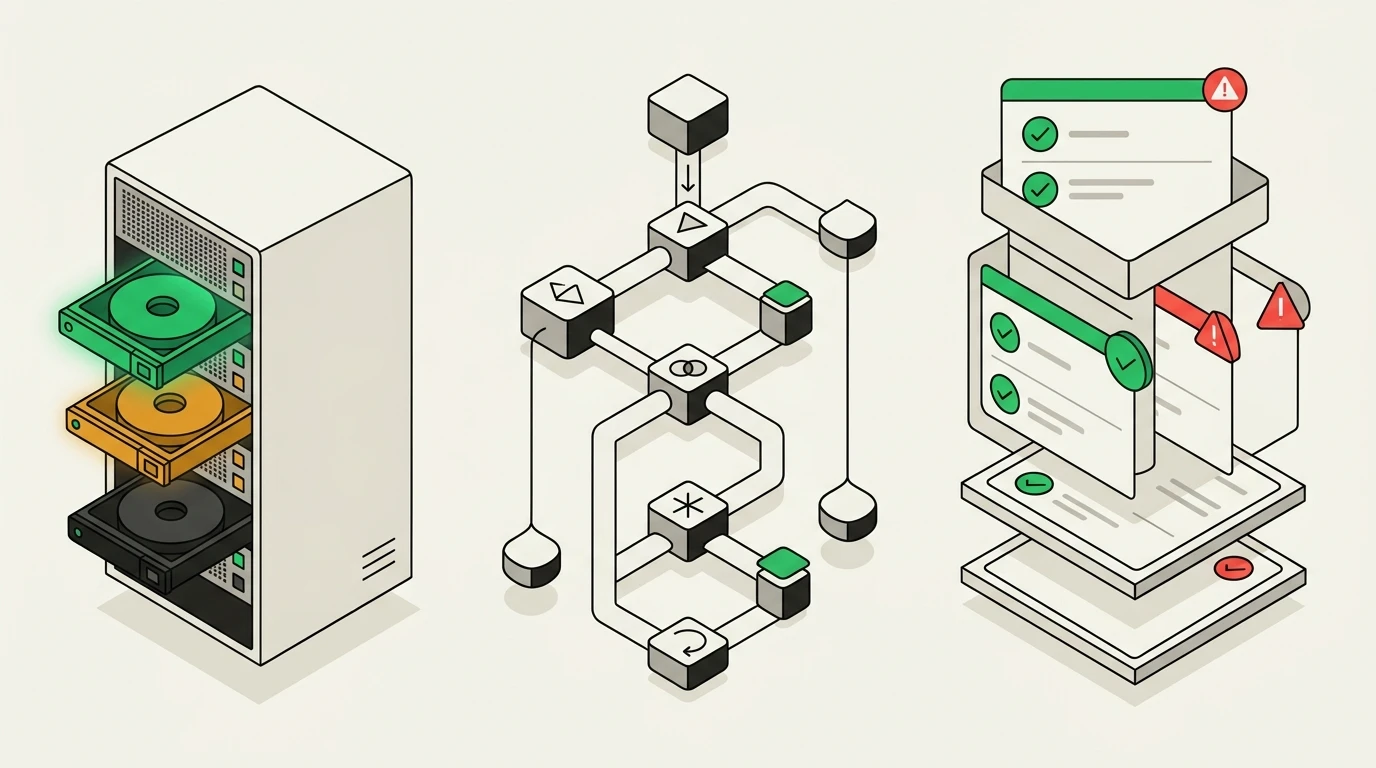
Диаграмма архитектуры состояния конфигуратора СХД: физические корзины дисков с ролевой подсветкой, функциональный граф реактивных преобразований и двухуровневый стек валидации ограничений RAID и FormKit.

Архитектура состояния сложной формы СХД: опыт команды Аэродиск на Vue 3 и FormKit

СтатьяРазработкаЭффективностьTypeScriptАрхитектура UI

Инженер Виктория Добролежа из «Аэродиска» представила архитектуру формы настройки дисковых групп СХД на Vue 3 и FormKit. Разбор показывает, как за счет чистых стратегий разбиения, вычисляемых множеств Set и двухуровневой валидации избавиться от рассинхронизации компонентов в сложном интерфейсе.