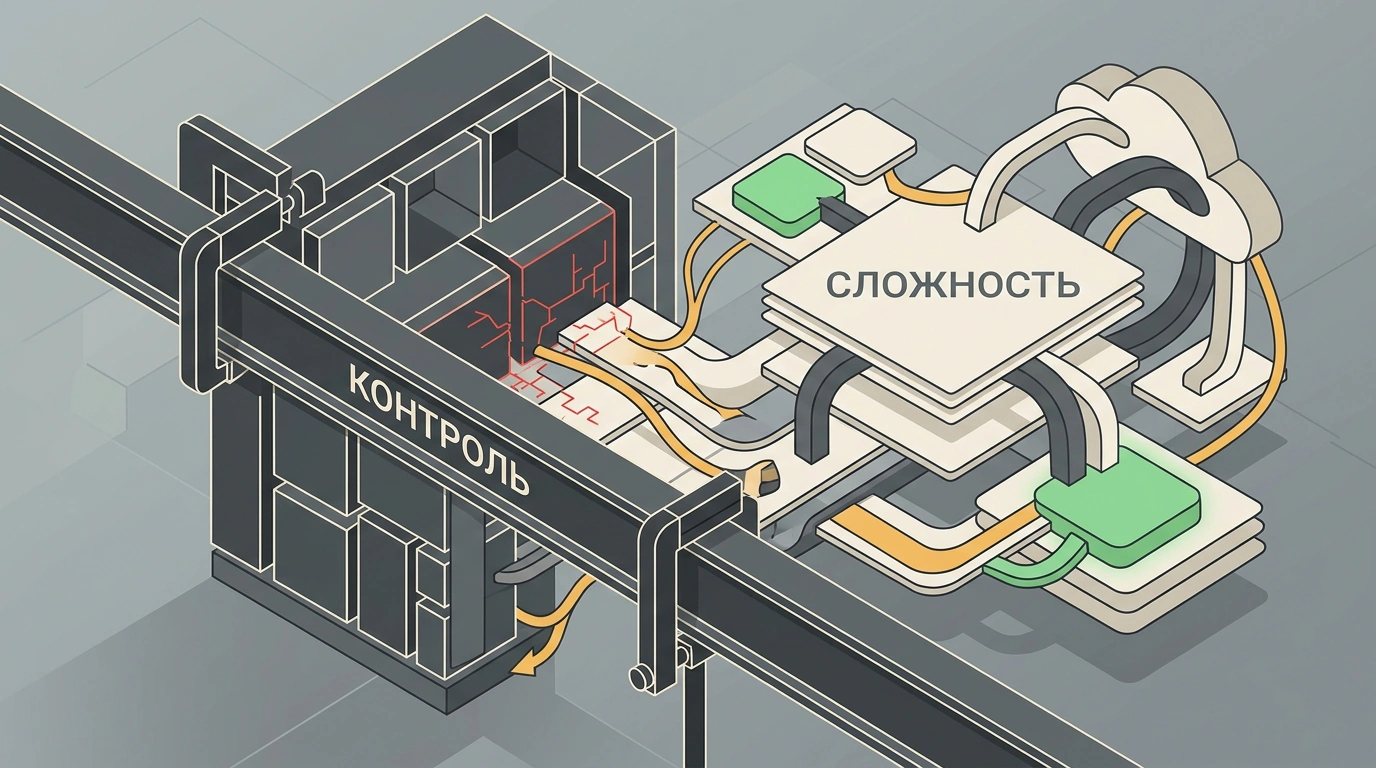

Любая крупная авария в продакшене оставляет после себя странное послевкусие. Когда дым рассеивается, дежурные инженеры обнаруживают парадокс: защитные барьеры сработали штатно, тесты светились зеленым, регламенты соблюдались до последней буквы, но сервис все равно рухнул. Реакция руководства обычно предсказуема: усилить надзор. Добавить еще один этап согласования в пайплайн, ужесточить линтеры, обязать покрывать тестами каждый класс и запретить выкатывать код без одобрения трех архитекторов.
Кажется, что чем плотнее сетка контроля, тем надежнее система. Однако многолетний опыт эксплуатации масштабных платформ доказывает обратное: попытка подчинить сложную живую систему статическим правилам делает ее не устойчивой, а хрупкой. Эксперт по надежности распределенных систем Фред Хеберт в эссе о природе управления и сложности поднимает фундаментальный вопрос системного дизайна: почему классический инженерный подход к контролю дает сбои и как проектировать архитектуру, способную выживать в непредсказуемой реальности.
Механические часы против тропического леса
В основе традиционной инженерной мысли лежит картезианская аналитическая декомпозиция. Ее суть проста и интуитивна: если перед нами сложный объект, его нужно разобрать на составные части. Досконально изучив шестеренки, пружины и маятник, мы поймем, как работают механические часы в сборе.
В программировании эта ментальная модель стала доминирующей. Мы изолируем микросервисы сетевыми границами, оборачиваем процессы в контейнеры и рассчитываем, что детерминированное поведение отдельных кирпичиков гарантирует предсказуемость всего здания. Если каждый юнит-тест проходит, система обязана работать.
Но современная распределенная платформа похожа не на часы, а на тропический лес. В теории сложных адаптивных систем компоненты не просто выполняют алгоритмы — они непрерывно взаимодействуют, конкурируют за ресурсы и создают неочевидные петли обратной связи. Возникает эмерджентность: у системы рождаются новые свойства и сценарии поведения, которых не было ни у одного отдельного сервиса.
Представьте городскую автостраду. Каждый водитель соблюдает правила и ведет исправный автомобиль. Но стоит одному водителю на секунду притормозить, как назад прокатывается волна торможений. Через пару километров эта волна порождает глухую многочасовую пробку на ровном месте — без аварий и перекрытий. Это эмерджентное свойство транспортной сети. Попытка предотвратить такие заторы, заставляя водителей заполнять отчеты перед поездкой, только парализует движение. Точно так же распределенная система сопротивляется попыткам загнать ее в рамки механического контроля.
Закон Эшби: почему светофор бессилен перед хаосом
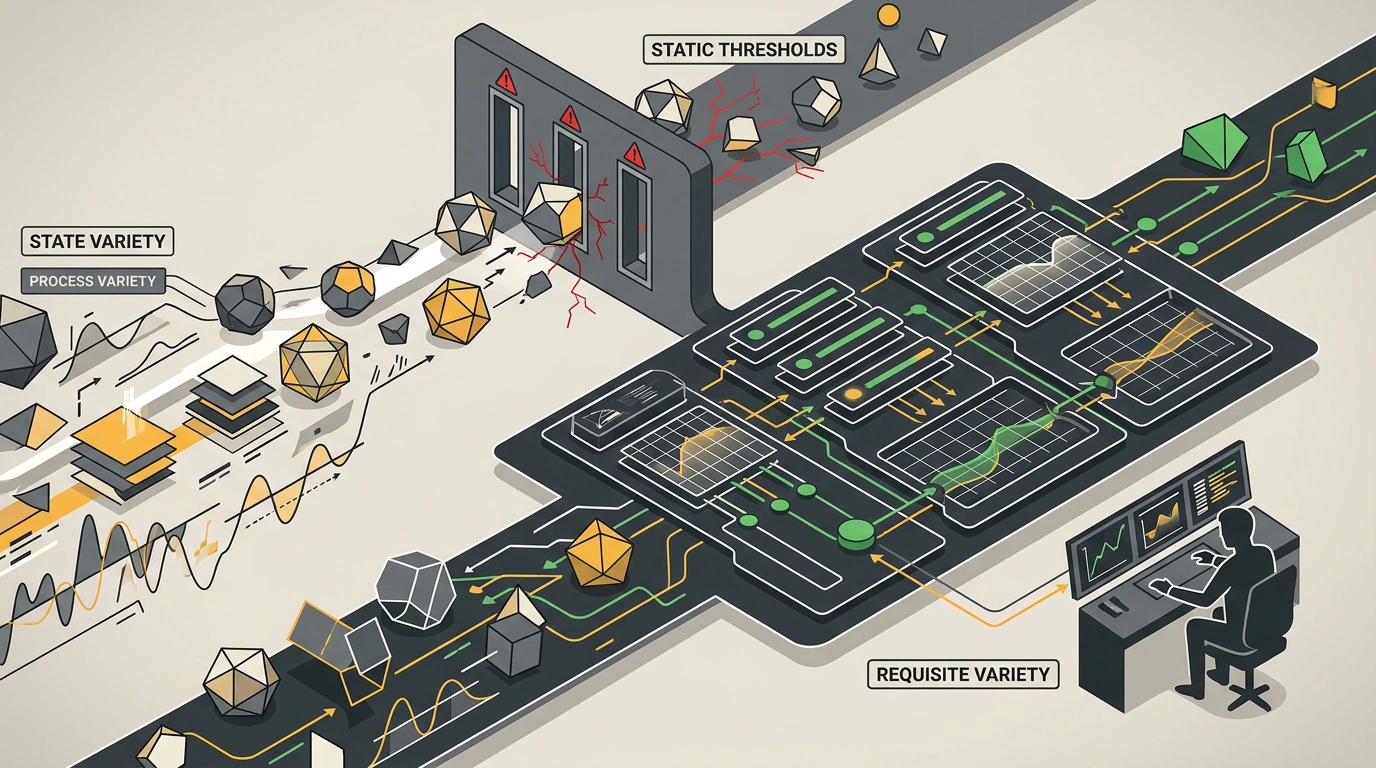
Чтобы понять, где именно ломается аналитический контроль, полезно обратиться к кибернетике. Британский ученый Уильям Росс Эшби сформулировал закон необходимого разнообразия: только разнообразие может уничтожить разнообразие.
Простыми словами: управляющий механизм способен удержать процесс под контролем только тогда, когда число его возможных реакций не меньше числа возможных состояний управляемого объекта. Если перекресток пересекают сотни непредсказуемых участников — автомобили, пешеходы, курьеры и машины скорой помощи, — светофор с жестким таймером перестает справляться. Когда дорогу перекрывает упавшее дерево, светофор упорно переключает цвета, создавая затор. Чтобы разрулить коллапс, на дорогу выходит регулировщик. Его мозг обладает достаточным внутренним разнообразием: он видит габариты помехи, оценивает плотность потоков и принимает нестандартные решения на лету.
В IT-инфраструктуре закон Эшби действует столь же беспощадно. Пытаясь контролировать распределенную среду жесткими пороговыми алертами (например, триггер при загрузке CPU выше 80%) и статичными правилами автомасштабирования, инженеры создают регулятор с примитивным разнообразием. Реальный мир сложнее заготовленных сценариев: сетевые задержки, деградация дисков и утечки памяти комбинируются в непредсказуемые аномалии.
Если управляющий контур слишком прост, попытка навязать жесткий контроль оборачивается бедой. Система пытается гасить внешние возмущения шаблонными реакциями (например, массовым перезапуском подов при нехватке памяти), что вызывает лавинный эффект и добивает перегруженную базу данных каскадом повторных соединений.
Инкубация инцидента: как идеальный регламент маскирует беду
Французский исследователь безопасности Жан-Кристоф Ле Коз выделил три фундаментальные ветви понимания катастроф в сложных системах:
- Детерминистская ветвь (теория нормальных аварий Чарльза Перроу). При высокой интерактивной сложности и жесткой связанности компонентов аварии неизбежны по своей природе. Сбои перескакивают через барьеры быстрее, чем операторы успевают среагировать.
- Эпистемическая ветвь (теория техногенных катастроф Барри Тернера). Аварии проходят долгий инкубационный период. Мелкие отклонения и ошибки в логах накапливаются месяцами. Но организация слепнет к этим сигналам, требуя демонстрировать внешнюю стабильность. Происходит нормализация отклонений: то, что вчера считалось рискованным сбоем, сегодня становится привычной нормой.
- Самоорганизующаяся ветвь (модели Йенса Расмуссена). Успешная работа и аварии растут из одного корня — способности участников адаптироваться. Сталкиваясь с нехваткой времени и ресурсов, инженеры срезают углы и компенсируют несовершенство регламентов живым мастерством.
Здесь кроется главный парадокс аналитического контроля. Когда менеджмент закручивает гайки и возводит бюрократические барьеры, мелкие повседневные сбои перестают просачиваться наружу. Графики сияют стабильностью. Но системная сложность не исчезает — она загоняется внутрь и накапливается. Вместо серии мелких и безопасных инцидентов компания получает скрытую мину. Когда инкубационный период заканчивается, редкое стечение факторов пробивает оборону и обрушивает систему целиком.
Двойная жизнь инженерных ритуалов: контроль против адаптации
Любая инженерная практика несет в себе двойственную природу. В зависимости от выбранной оптики один и тот же процесс меняет свой смысл:
- Ревью кода: для сторонников контроля это полицейский кордон для поиска синтаксических помарок и фиксации персональной ответственности. В парадигме сложности ревью — это канал передачи неявного контекста, обучение команды и совместная выработка общей ментальной модели сервиса. Механический бот с линтером сохранит барьер, но разрушит понимание кода людьми.
- Цели надежности (SLO): в бюрократической культуре метрики превращаются в кнут для принуждения команд. В парадигме сложности честный SLO — площадка для открытого диалога между разработкой и бизнесом о допустимом риске и цене стабильности.
- Инженерия хаоса (Chaos Engineering): для контролера это формальный тест (уронили сервер, проверили поднятие реплики). Для исследователя сложности это научный эксперимент для обнаружения скрытых эмерджентных свойств среды в условиях нештатных возмущений.
Ловушка генерации: когда автопилот размывает границы
Сегодня индустрия переживает массовое внедрение больших языковых моделей и автономных агентов. Руководителям кажется, что наступила эра полного детерминизма: генерация кода машинами якобы устраняет человеческий фактор и ускоряет релизы.
Однако синтетический код порождает опасную иллюзию контроля. Стохастическая языковая модель выдает вероятностный результат, а не строгие математические гарантии. Когда разработчики перестают вчитываться в код, полагаясь лишь на поверхностные автотесты, архитектура превращается в черный ящик.
Инженеры теряют понимание реального движения данных и скрытых узких мест. Размывается ответственность: некому распознать слабые сигналы деградации во время инкубационного периода. Организация добровольно лишает себя разнообразия реакций, оставляя инфраструктуру беззащитной перед редкими системными аномалиями.
Баланс устойчивости: где чертить границу контроля
Означает ли непредсказуемость сложных систем, что инженерам пора забыть про типизацию и тесты? Разумеется, нет. Архитектурная зрелость заключается не в отрицании контроля, а в понимании границ его применимости.
В концепции инженерии устойчивости (Resilience Engineering) и парадигме Safety-II безопасность — это не отсутствие инцидентов, достигнутое запретами, а способность системы успешно функционировать в изменчивом мире. На практике это требует разделения архитектурных контуров:
- Детерминированный базис: изоляция данных, транзакционные границы, строгая типизация и надежные примитивы хранения. Здесь аналитическая декомпозиция незаменима.
- Адаптивный контур: инструменты глубокой наблюдаемости (Observability вместо статичных дашбордов), позволяющие исследовать неожиданные состояния в реальном времени.
- Культура открытости: разборы инцидентов без поиска виновных (blameless post-mortems) и признание того, что живая интуиция инженера — главный источник разнообразия, спасающий систему от системного коллапса.
Устойчивость рождается не из попытки сковать систему жесткими регламентами. Она возникает там, где надежная техническая база соединяется с гибкостью мышления команды, способной адаптироваться быстрее, чем нарастает окружающая энтропия.