13 октября 2026 года вышел релиз браузера Firefox 158, о котором напомнил канал «Библиотека фронтендера». В списке изменений нет шумного редизайна, поэтому мимо обновления легко пройти, но внутри движка спрятаны две важные доработки. Браузер расширил фильтрацию опасных ссылок javascript: в нативном HTML Sanitizer API, а в CSS заработала типизированная арифметика внутри calc() с делением одинаковых размерностей.
Когда я открыл заметки к релизу на MDN и патч bug 2068934, мне вспомнилась вечная задача любого сервиса с комментариями или редакторами: как вывести присланный пользователем HTML-фрагмент со ссылкой на профиль, не подарив атакующему чужие сессии и не раздувая бандл внешними парсерами? И как заодно считать пропорции в CSS без костылей?
Ловушка динамической разметки: почему innerHTML и регулярки пропускают XSS
Проследим по шагам, что происходит при выводе чужого текста с форматированием. Если фронтенд вставляет строку комментария через Element.innerHTML, парсер без вопросов превращает весь текст в живые узлы DOM. Для движка нет разницы между обычным абзацем <p> и вставкой атакующего — это как пускать курьера с улицы в серверную и разрешать включать любые провода в розетку.
Если злоумышленник пришлет комментарий со сломанной картинкой <img src="avatar.png" onerror="alert('XSS')">, при ошибке загрузки браузер выполнит код из onerror. А если спрятать вызов в ссылку <a href="javascript:stealTokens()">Профиль</a>, скрипт сработает при клике и уведет токены. При этом фильтрация регулярками всегда дает течь: кодировки вроде java
script: или сломанная вложенность тегов обманут строковую проверку, а HTML-парсер сам «починит» разметку и соберет рабочий эксплойт (mutation XSS).
Нативный фильтр в движке: как работают Element.setHTML() и контроль ссылок в Sanitizer API
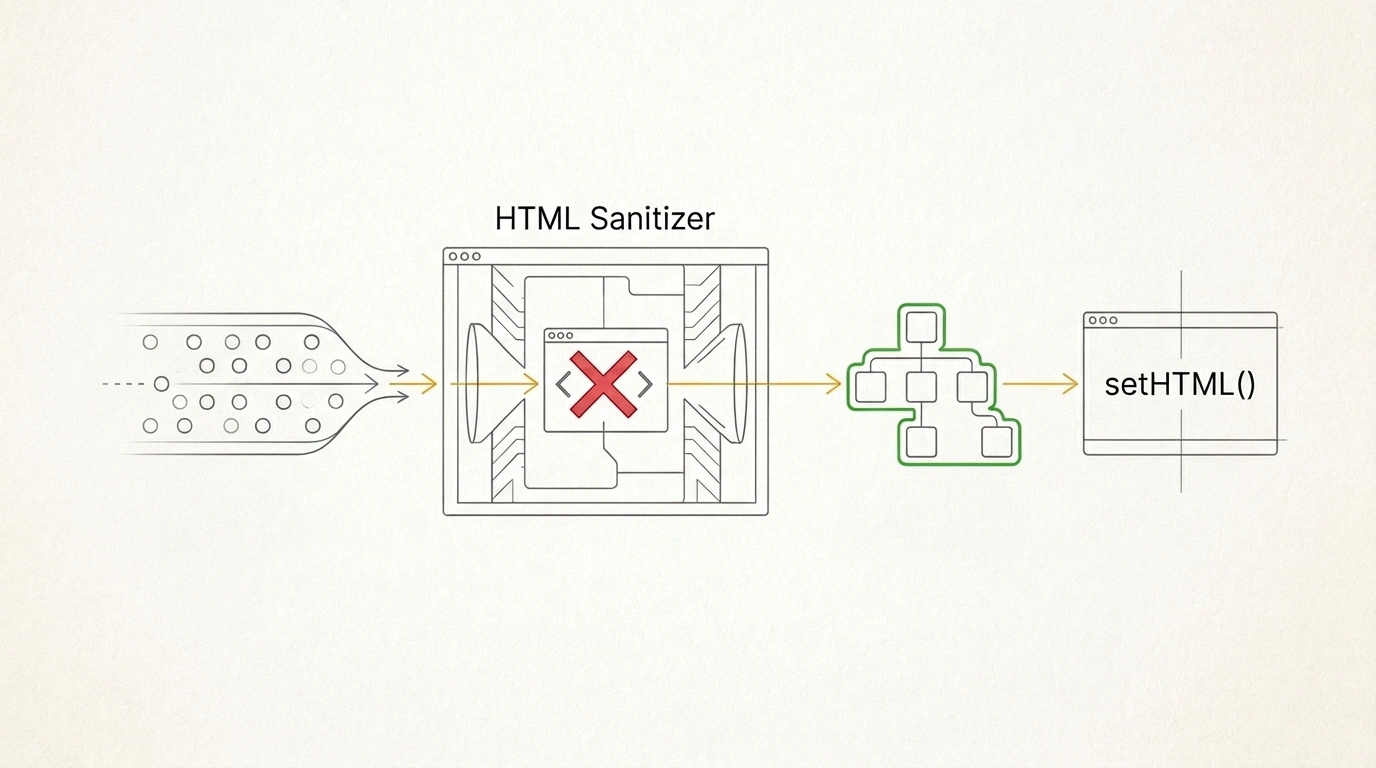
Раз регулярки проигрывают парсеру, очистку нужно перенести внутрь движка. В HTML Sanitizer API браузер сам разбирает строку в изолированное дерево, удаляет опасные узлы и монтирует чистый результат. Здесь предусмотрены два режима с четкими границами применимости:
- Безопасный метод
Element.setHTML()создан для любых недоверенных данных: комментариев, отзывов и заметок. Независимо от настроек,setHTML()всегда удаляет<script>, обработчики вродеonerrorи ссылки с протоколомjavascript:. - Небезопасный метод
Element.setHTMLUnsafe()нужен лишь там, где стандартная зачистка ломает доверенную разметку — например, при вставке декларативного Shadow DOM (<template shadowrootmode="open">). Для сырого пользовательского ввода без фильтра он противопоказан.
В Firefox 158 (bug 2068934) в конфигурацию Sanitizer добавили опцию javascriptURLs и метод Sanitizer.setJavascriptURLs(). Теперь со стандартным new Sanitizer() или после Sanitizer.removeUnsafe() даже setHTMLUnsafe() автоматически вырезает javascript: из атрибутов href и src. Обработаем наш комментарий с ловушкой при вставке в #comment-box:
const userComment = `
  <p>Привет! Загляни в <a href="javascript:stealTokens()">мой профиль</a>
     и оцени аватарку: <img src="avatar.png" onerror="alert('XSS')">
  </p>
`;

const container = document.getElementById('comment-box');

// 1. Безопасная вставка: движок сам удаляет javascript: и onerror
container.setHTML(userComment);

// 2. Явный контроль ссылок в санитайзере (Firefox 158+)
const sanitizer = new Sanitizer({ javascriptURLs: false });
if (typeof sanitizer.setJavascriptURLs === 'function') {
  sanitizer.setJavascriptURLs(false);
}

container.setHTMLUnsafe(userComment, { sanitizer });
При вызове container.setHTML(userComment) движок Firefox парсит разметку в контексте целевого блока, стирает onerror у картинки и обезвреживает javascript:stealTokens() внутри ссылки. На странице остается чистый абзац. Во второй части мы задаем javascriptURLs: false и вызываем setJavascriptURLs(false) — теперь даже setHTMLUnsafe() не пропустит вредоносный URL в DOM.
В продакшене учти, что стандарт HTML Sanitizer API находится в статусе черновика W3C, и старые браузеры могут не знать setHTML(). Проверяй наличие метода (typeof container.setHTML === 'function') и держи фолбек на библиотеку очистки, как показано в разборе безопасного рендеринга разметки и политики Trusted Types.
Типизированная арифметика в CSS: деление размерностей в calc() без хаков
Схожую уборку костылей Firefox 158 провел и в стилях, включив типизированную арифметику (CSS typed arithmetic, bug 2067411). Раньше в calc() разрешалось делить длину только на голое число (calc(1200px / 4)), а деление двух длин calc(1200px / 300px) вызывало ошибку — словно калькулятор отказывался посчитать, сколько 30-сантиметровых плиток войдет в трехметровую стену.
Теперь при делении величин одного типа размерности сокращаются, возвращая безразмерный коэффициент. Если разделить ширину контейнера --container-width: 1200px на ширину карточки --base-column-width: 300px через calc(var(--container-width) / var(--base-column-width)), браузер получит скаляр 4. Его можно подставить в grid-template-columns: repeat(var(--columns-count), 1fr) или line-height, либо умножить на время calc(var(--columns-count) * 75ms) и получить анимацию 300ms (о работе с числовыми объектами стилей из JS читай в статье о манипуляции стилями через объекты CSS Typed OM).
Графика, сеть и уведомления: JPEG XL, навигация по клику и WebTransport
Вместе с защитой DOM и математикой в CSS релиз принес еще ряд улучшений веб-платформы:
- Поддержка JPEG XL по умолчанию (
bug 2065096): форматimage/jxlвключен из коробки и добавлен в заголовокAccept(image/avif,image/jxl,image/webp,image/png,image/svg+xml,image/*;q=0.8,*/*;q=0.5). Он поддерживает сжатие без потерь, HDR, прозрачность и перекодирование JPEG. Еще в обзоре возможностей Firefox 153 для разработчиков функция пряталась вabout:config, а теперь CDN могут отдавать.jxlштатно. - Навигация в уведомлениях (
bug 2069920): опцияnavigateвNotification()иServiceWorkerRegistration.showNotification()(плюс свойствоNotification.navigate) задает URL для перехода по клику на пуш без ручных обработчиков. - Телеметрия сети и доступность (
bug 2007202,bug 1914120,bug 908042):WebTransport.getStats()возвращает статистику соединения и дейтаграмм (WebTransport.supportsReliableOnlyвbug 2007783возвращаетfalse),PerformanceResourceTiming.deliveryTypeфиксирует выдачу из кеша ("cache"), а в Firefox для Android заработал атрибутaria-busy.
Задачи, требовавшие внешних библиотек и обходных путей, переезжают в стандарт браузера. Перед тем как в следующем коммите по привычке написать element.innerHTML = data или завести в CSS дубли переменных без единиц измерения, задай себе контрольный вопрос: зачем городить ручную обвязку, если движок уже умеет безопасно парсить разметку через setHTML() и делить размерности напрямую?