El 13 de octubre de 2026 salió la versión del navegador Firefox 158, que nos recordó el canal Frontend Library. En la lista de cambios no hay un rediseño ruidoso, así que es fácil pasar por alto la actualización, pero dentro del motor se esconden dos mejoras importantes. El navegador amplió el filtrado de enlaces peligrosos javascript: en la HTML Sanitizer API nativa, y en CSS empezó a funcionar la aritmética tipada dentro de calc() al dividir magnitudes con las mismas unidades.
Cuando abrí las notas de lanzamiento en MDN y el parche bug 2068934, me acordé del eterno dilema de cualquier servicio con comentarios o editores: ¿cómo renderizar un fragmento de HTML enviado por el usuario con un enlace a su perfil sin regalar sesiones ajenas a un atacante y sin inflar el bundle con parsers externos? ¿Y cómo, de paso, calcular proporciones en CSS sin apaños?
La trampa del marcado dinámico: por qué innerHTML y las regex dejan pasar XSS
Sigamos paso a paso qué ocurre al mostrar texto ajeno con formato. Si el frontend inserta la cadena de un comentario mediante Element.innerHTML, el parser convierte todo el texto en nodos vivos del DOM sin hacer preguntas. Para el motor no hay diferencia entre un párrafo <p> normal y una inyección hostil: es como dejar entrar a un repartidor de la calle en la sala de servidores y permitirle enchufar cualquier cable en cualquier toma.
Si un atacante envía un comentario con una imagen rota <img src="avatar.png" onerror="alert('XSS')">, al fallar la carga el navegador ejecutará el código de onerror. Y si esconde la llamada en un enlace <a href="javascript:stealTokens()">Perfil</a>, el script se disparará al hacer clic y se llevará los tokens. Además, filtrar con expresiones regulares siempre hace aguas: codificaciones como java
script: o etiquetas mal cerradas burlan la comprobación de cadenas, y el propio parser HTML «arregla» el marcado y ensambla un exploit funcional (mutation XSS).
Filtro nativo en el motor: cómo funcionan Element.setHTML() y el control de enlaces en Sanitizer API
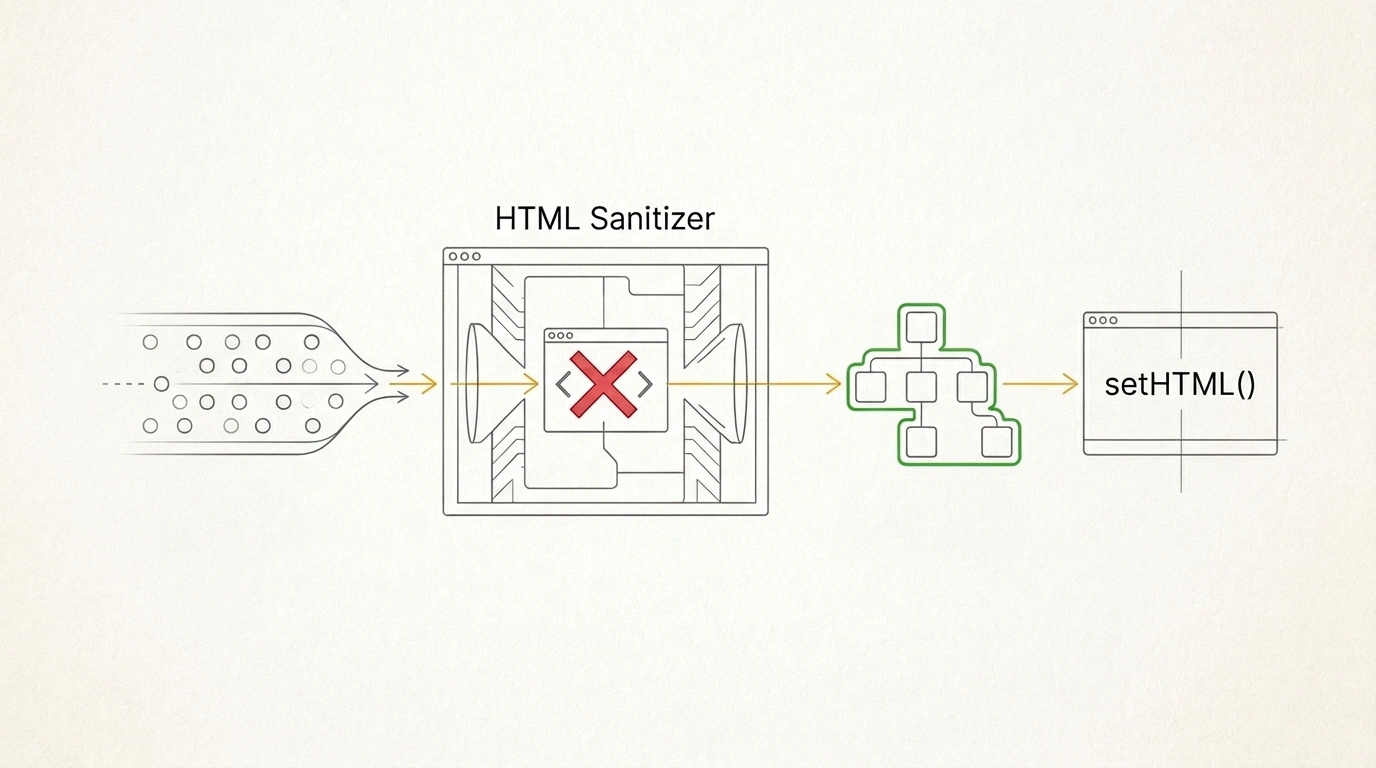
Ya que las expresiones regulares pierden frente al parser, conviene trasladar la limpieza al interior del motor. Con HTML Sanitizer API es el propio navegador quien analiza la cadena en un árbol aislado, elimina los nodos peligrosos y monta el resultado limpio. Hay dos modos con fronteras muy claras:
- El método seguro
Element.setHTML()está pensado para cualquier dato no confiable: comentarios, reseñas y notas. Sin importar la configuración,setHTML()elimina siempre<script>, manejadores comoonerrory enlaces con el protocolojavascript:. - El método inseguro
Element.setHTMLUnsafe()solo hace falta cuando la limpieza estándar rompería marcado confiable, por ejemplo al insertar Shadow DOM declarativo (<template shadowrootmode="open">). Para entrada cruda del usuario sin filtro está desaconsejado.
En Firefox 158 (bug 2068934) se añadieron a la configuración de Sanitizer la opción javascriptURLs y el método Sanitizer.setJavascriptURLs(). Ahora, con el new Sanitizer() estándar o tras llamar a Sanitizer.removeUnsafe(), incluso setHTMLUnsafe() recorta automáticamente javascript: de los atributos href y src. Procesemos nuestro comentario trampa al insertarlo en #comment-box:
const userComment = `
  <p>Привет! Загляни в <a href="javascript:stealTokens()">мой профиль</a>
     и оцени аватарку: <img src="avatar.png" onerror="alert('XSS')">
  </p>
`;

const container = document.getElementById('comment-box');

// 1. Inserción segura: el motor elimina javascript: y onerror por su cuenta
container.setHTML(userComment);

// 2. Control explícito de enlaces en el sanitizador (Firefox 158+)
const sanitizer = new Sanitizer({ javascriptURLs: false });
if (typeof sanitizer.setJavascriptURLs === 'function') {
  sanitizer.setJavascriptURLs(false);
}

container.setHTMLUnsafe(userComment, { sanitizer });
Al llamar a container.setHTML(userComment), el motor de Firefox analiza el marcado en el contexto del bloque destino, borra el atributo onerror de la imagen y desactiva javascript:stealTokens() dentro del enlace. En la página queda un párrafo limpio. En la segunda parte fijamos javascriptURLs: false y llamamos a setJavascriptURLs(false): así ni siquiera setHTMLUnsafe() dejará colarse una URL maliciosa en el DOM.
En producción ten en cuenta que el estándar HTML Sanitizer API sigue en borrador del W3C y los navegadores antiguos pueden no conocer setHTML(). Comprueba si el método existe (typeof container.setHTML === 'function') y mantén un fallback con una librería de sanitización, como vimos en el análisis sobre renderizado seguro de marcado y políticas Trusted Types.
Aritmética tipada en CSS: dividir unidades en calc() sin trucos
Firefox 158 hizo una limpieza parecida en las hojas de estilo al activar la aritmética tipada (CSS typed arithmetic, bug 2067411). Antes, en calc() solo se podía dividir una longitud entre un número puro (calc(1200px / 4)), mientras que dividir dos longitudes como calc(1200px / 300px) daba error, como si una calculadora se negara a contar cuántos azulejos de 30 centímetros caben en una pared de tres metros.
Ahora, al dividir magnitudes del mismo tipo, las unidades se cancelan y devuelven un coeficiente sin dimensiones. Si divides el ancho del contenedor --container-width: 1200px entre el ancho de tarjeta --base-column-width: 300px con calc(var(--container-width) / var(--base-column-width)), el navegador obtiene el escalar 4. Puedes pasarlo a grid-template-columns: repeat(var(--columns-count), 1fr) o a line-height, o multiplicarlo por un tiempo calc(var(--columns-count) * 75ms) para lograr una animación de 300ms (sobre cómo trabajar con objetos numéricos de estilo desde JS puedes leer el artículo de manipulación de estilos mediante CSS Typed OM).
Gráficos, red y notificaciones: JPEG XL, navegación al hacer clic y WebTransport
Además de la defensa del DOM y las matemáticas en CSS, el lanzamiento trajo varias mejoras más para la plataforma web:
- Soporte de JPEG XL activado por defecto (
bug 2065096): el formatoimage/jxlviene habilitado de serie y se añade a la cabeceraAccept(image/avif,image/jxl,image/webp,image/png,image/svg+xml,image/*;q=0.8,*/*;q=0.5). Admite compresión sin pérdidas, HDR, transparencia y transcodificación desde JPEG. Todavía en el repaso de novedades para desarrolladores de Firefox 153 la función estaba escondida enabout:config, y ahora los CDN ya pueden servir.jxlde forma estándar. - Navegación en notificaciones (
bug 2069920): la opciónnavigateenNotification()yServiceWorkerRegistration.showNotification()(además de la propiedadNotification.navigate) define la URL a la que navegar al pulsar una notificación push sin manejadores manuales. - Telemetría de red y accesibilidad (
bug 2007202,bug 1914120,bug 908042):WebTransport.getStats()devuelve estadísticas de la conexión y datagramas (WebTransport.supportsReliableOnlyenbug 2007783devuelvefalse),PerformanceResourceTiming.deliveryTyperegistra la entrega desde caché ("cache"), y en Firefox para Android ya funciona el atributoaria-busy.
Tareas que antes exigían librerías externas y rodeos se están mudando al estándar del navegador. Antes de escribir por inercia element.innerHTML = data en el próximo commit o de duplicar variables CSS sin unidades, hazte una pregunta de control: ¿para qué montar un andamiaje a mano si el motor ya sabe parsear marcado de forma segura con setHTML() y dividir unidades directamente?