Seguro que has escrito más de una vez en tus servicios de Go la construcción habitual: haces un http.Get, compruebas el error y justo después cuelgas un defer resp.Body.Close(). Se ve canónico, los linters están contentos y los tests pasan en verde. Pero si bajo el capó tu cliente habla con el servicio por HTTP/1.1, ese patrón aparentemente inofensivo llevaba años matando en silencio el rendimiento de red.
Yo mismo tropecé con esto durante mucho tiempo preguntándome por qué un servicio en producción se ahogaba en cientos de nuevos handshakes TLS cuando el pool de conexiones parecía tener margen de sobra. En el lanzamiento de Go 1.27, los ingenieros Nicholas Husin y Damien Neil del equipo central de Go por fin han publicado una solución elegante a un problema que llevaba más de una década atormentando a la comunidad.
La trampa de un byte: por qué el socket se marcaba como sucio
Para entender el fondo del asunto, asomémonos a la mecánica de HTTP/1. A diferencia de HTTP/2 o HTTP/3, donde los flujos se multiplexan dentro de una misma sesión mediante identificadores de tramas, en HTTP/1 la comunicación es estrictamente secuencial sobre un flujo continuo de bytes. El cliente envía una petición y el servidor responde. Si el cliente quiere reutilizar esa misma conexión TCP para la siguiente petición (el mecanismo keep-alive), el transporte tiene que estar seguro al cien por cien de que la respuesta actual se ha leído hasta el último byte.
Hasta Go 1.26 inclusive, net/http.Transport actuaba de forma sumamente conservadora. Si la aplicación llamaba a resp.Body.Close() sin haber leído el cuerpo hasta el marcador io.EOF, el socket quedaba marcado como «sucio». El transporte cerraba al instante la conexión TCP y expulsaba el socket del pool. Y la siguiente petición tenía que pagar la factura completa: primero un viaje de ida y vuelta de red (Round-Trip Time, RTT) para el handshake TCP, y después uno o dos RTT más para levantar el túnel seguro TLS.
Lo más traicionero es que podías provocar este corte por pura casualidad. El ejemplo clásico es decodificar JSON en flujo con el estándar json.NewDecoder:
func fetchUserProfile(resp *http.Response) (*UserProfile, error) {
    defer resp.Body.Close()

    var profile UserProfile
    // NewDecoder se detiene justo en la llave de cierre "}"
    if err := json.NewDecoder(resp.Body).Decode(&profile); err != nil {
        return nil, err
    }
    // Si el servidor envió un salto de línea "\n" al final, ¡el socket se cerraba!
    return &profile, nil
}
El parser json.NewDecoder decodifica el objeto con total honestidad y se para en el último carácter }. Pero el servidor casi siempre envía un salto de línea \n al final. En el búfer del socket queda exactamente un byte sin leer. Para el runtime de Go eso bastaba: el socket se consideraba contaminado, la sesión se destruía y el rendimiento se desplomaba.
Drenaje asíncrono: cómo funciona el arreglo en Go 1.27
Antes, los desarrolladores tenían que montar apaños leyendo manualmente los restos con io.Copy(io.Discard, resp.Body) o inventar envoltorios caseros con temporizadores y goroutines para no quedarse colgados ante respuestas demasiado grandes.
En Go 1.27, el paquete net/http asume esa tarea por ti. Ahora, al llamar a resp.Body.Close(), el transporte lanza automáticamente una goroutine en segundo plano que termina de leer la «cola» de la respuesta de forma silenciosa:
// En Go 1.27 la llamada estándar ya es segura para el pool de conexiones
func checkHealth(client *http.Client, url string) (bool, error) {
    resp, err := client.Get(url)
    if err != nil {
        return false, err
    }
    // El transporte leerá el resto en segundo plano y devolverá el socket al pool inactivo
    defer resp.Body.Close()

    return resp.StatusCode == http.StatusOK, nil
}
Este drenaje en segundo plano cuenta con tres salvaguardas estrictas:
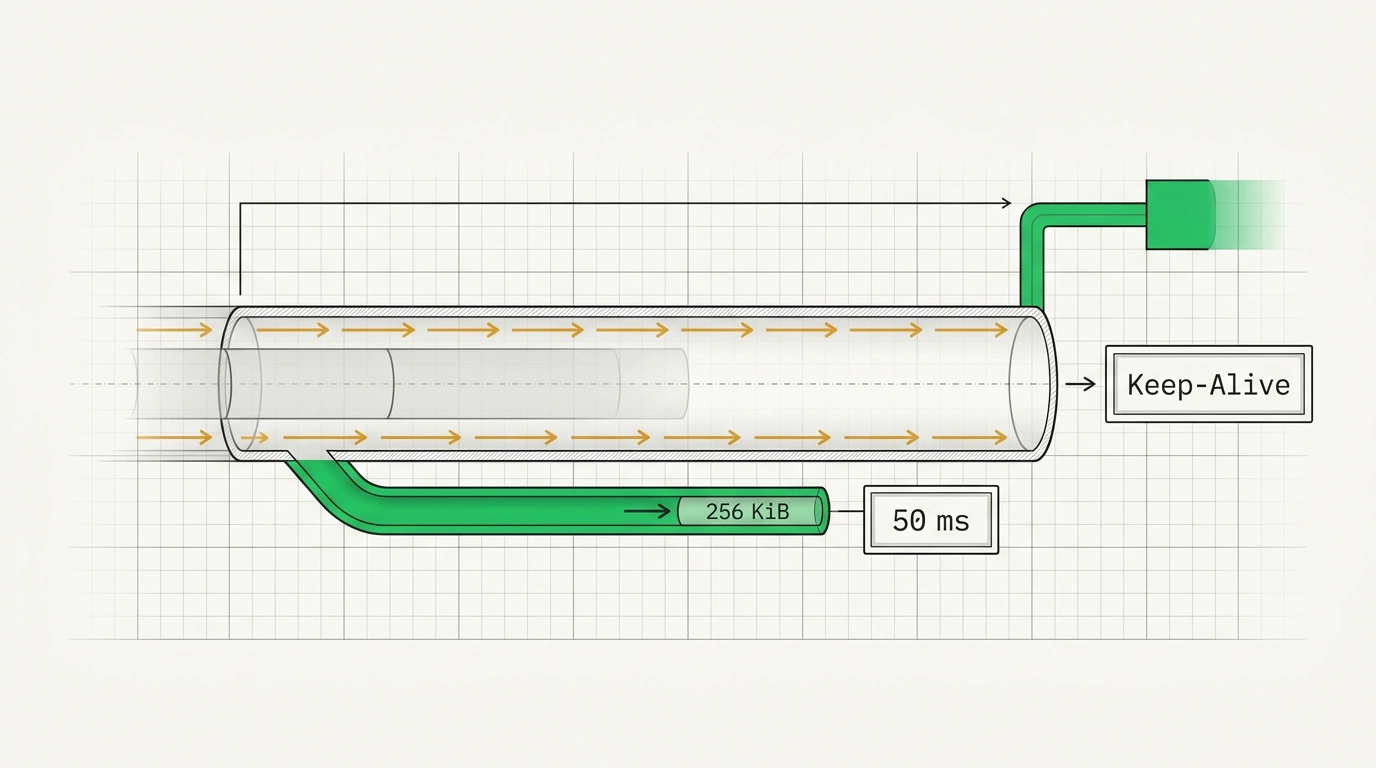
- Límite de volumen: como máximo 256 KiB de datos. Si el servidor intenta colar megabytes de cuerpo olvidado, el transporte no saturará la memoria y cortará la conexión limpiamente.
- Límite de tiempo: como máximo 50 milisegundos. Si la conexión tiene lag y los paquetes avanzan a paso de tortuga, el socket se cierra sin bloquear recursos.
- Respeto al servidor: si el servidor envió explícitamente la cabecera
Connection: close, el drenaje en segundo plano ni siquiera arranca.
Cifras de los benchmarks y conclusiones
Las mediciones de los autores hablan por sí solas. En una prueba sintética de 100 peticiones secuenciales al servicio de sumas de verificación index.golang.org por HTTP/1, el tiempo de ejecución bajó de 710 milisegundos en Go 1.26 a 150 milisegundos en Go 1.27: casi cinco veces más rápido.
Ya exploramos este fenómeno de red a fondo cuando analizamos los detalles iniciales sobre la mecánica de sockets limpios en Go. Ahora, tras el lanzamiento oficial de Go 1.27, ya no necesitas parches con io.Discard: actualiza el runtime, deja el defer resp.Body.Close() de toda la vida y llévate una mejora gratuita de la pila de red de serie.