Si tu servicio procesa pagos con tarjetas bancarias o suscripciones, la sola frase «pasar la auditoría anual» provoca un escalofrío bastante comprensible en la espalda. El estándar de seguridad de la industria de tarjetas de pago PCI DSS (Payment Card Industry Data Security Standard) y las normativas SOC 2 no perdonan licencias: cualquier auditor externo exige una respuesta detallada a la pregunta de quién exactamente, cuándo, con qué motivo y qué línea concreta de código modificó en el servidor de producción.
Si en una empresa el despliegue sigue funcionando como la llamada a un script bash artesanal desde el pipeline de CI/CD o, peor aún, mediante permisos de administrador para el ingeniero de guardia con acceso directo kubectl apply -f, superar la inspección de forma limpia es prácticamente imposible. Alguien aplicó un hotfix urgente a medianoche directamente en la consola del clúster, la configuración se desvió del repositorio (production drift), y al cabo de un mes ya nadie en el equipo entiende por qué el contenedor en producción se comporta distinto que en el entorno de pruebas.
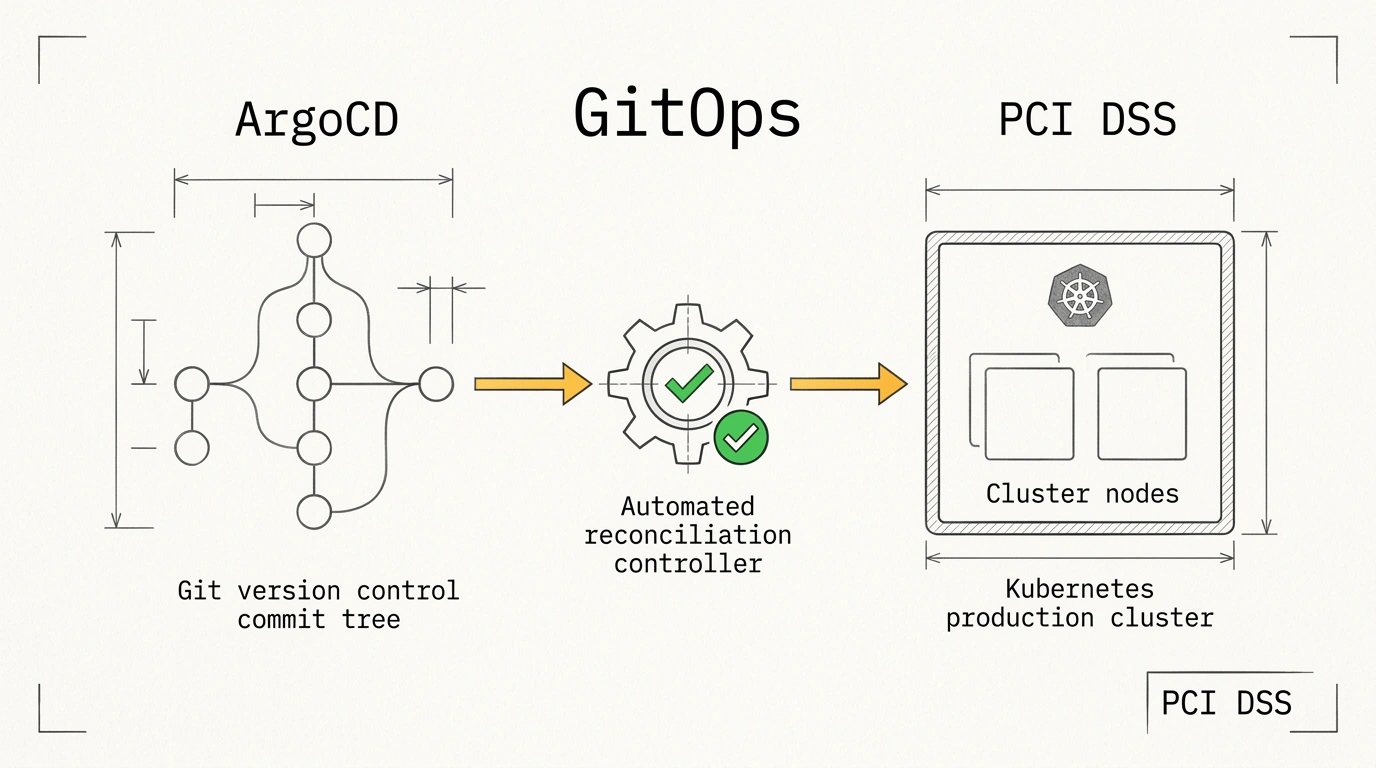
El director técnico de la plataforma internacional de pagos Dodo Payments, Ayush Agarwal, publicó un análisis detallado de cómo su equipo de ingeniería reestructuró la entrega de cambios basándose en el concepto GitOps y el orquestador ArgoCD. No solo lograron garantizar una transparencia del 100% para la auditoría, sino también reducir a cero los fallos durante las actualizaciones.
Zero kubectl: Git como única fuente de verdad
La primera y más estricta decisión arquitectónica fue la revocación total del acceso administrativo directo al clúster de producción de Kubernetes para todos los desarrolladores e ingenieros DevOps humanos. Nada de certificados de cliente en portátiles personales, nada de túneles SSH de emergencia.
Toda la infraestructura se dividió en dos repositorios aislados:
- Repositorio de aplicaciones (
app-repo): aquí vive únicamente el código fuente de los servicios de pago, las pruebas unitarias y los pipelines de compilación de imágenes Docker. Al fusionar un Pull Request, el sistema de compilación sube la imagen probada al registro de contenedores con la etiqueta única del commit. - Repositorio de infraestructura (
infra-gitops-repo): aquí se describe mediante manifiestos declarativos el estado de referencia de toda la plataforma. El repositorio está dividido estrictamente en ramas de entorno (stagingymainpara producción).
La única entidad con permisos para modificar recursos en el clúster pasó a ser la cuenta de servicio del propio controlador ArgoCD. El ingeniero realiza cambios en el manifiesto, abre un Pull Request, pasa una revisión de código obligatoria con la aprobación de dos desarrolladores sénior y pruebas automáticas de seguridad. Tras fusionar el commit en la rama main, ArgoCD lee los cambios por su cuenta y lleva el clúster al estado descrito.
Si alguien dentro de la infraestructura intenta cambiar manualmente el número de réplicas o editar una variable de entorno de un pod, ArgoCD detectará la deriva y en pocos segundos sobrescribirá el recurso con el valor de referencia de Git (mecanismo Self-Heal).
Declaración Application de ArgoCD y auditoría automática
Para gestionar un servicio en el clúster se despliega el manifiesto Application. A continuación se muestra el archivo de configuración real del núcleo principal de pagos:
apiVersion: argoproj.io/v1alpha1
kind: Application
metadata:
  name: payment-core
  namespace: argocd
spec:
  project: default
  source:
    repoURL: 'https://github.com/dodopayments/infra-gitops-repo.git'
    targetRevision: main
    path: environments/production/payment-core
  destination:
    server: 'https://kubernetes.default.svc'
    namespace: payments
  syncPolicy:
    automated:
      prune: true
      selfHeal: true
    syncOptions:
      - CreateNamespace=true
Fíjate en el bloque syncPolicy.automated: la opción prune: true elimina del clúster los recursos obsoletos si fueron borrados de Git, mientras que selfHeal: true corrige al instante cualquier deriva manual no autorizada. Para el auditor de PCI DSS, el historial de commits de Git se convierte en una prueba exhaustiva: cada punto de configuración está firmado con la clave criptográfica GPG del autor del commit.
Sidecar de base de datos y graceful shutdown en dos fases
En los servicios de pago, la situación más peligrosa al desplegar una nueva versión es la pérdida de una transacción en el momento en que se reinicia un pod. Imagina: el usuario paga una suscripción, el dinero se carga de la tarjeta, la pasarela de pagos envía un webhook y justo en ese instante Kubernetes mata el pod antiguo del servicio con la señal SIGTERM para rotar las imágenes. La conexión con la base de datos se corta, la transacción se revierte y el dinero queda en el limbo.
El equipo de Dodo Payments resolvió este problema combinando dos patrones probados:
- Database Proxy Sidecar: junto al contenedor de la aplicación, en el mismo pod corre un ligero sidecar proxy de base de datos. La aplicación se comunica con él mediante un socket local, y el proxy mantiene un pool persistente de conexiones con la base de datos, aislando los cortes breves de red.
- Retardo en dos fases
preStop: por defecto, Kubernetes envía la señal SIGTERM al contenedor al mismo tiempo que elimina su dirección IP de la lista de Endpoints del servicio. Debido a la asincronía de iptables, el balanceador alcanza a enviar varias peticiones más al contenedor que ya está muriendo.
Para eliminar este problema por completo, se añadió al manifiesto Deployment una pausa de ciclo de vida de quince segundos:
apiVersion: apps/v1
kind: Deployment
metadata:
  name: payment-service
  namespace: payments
spec:
  replicas: 3
  template:
    spec:
      containers:
      - name: payment-api
        image: dodopayments/payment-core:v2.14.0
        lifecycle:
          preStop:
            exec:
              command: ["/bin/sh", "-c", "sleep 15"]
      - name: db-proxy-sidecar
        image: dodopayments/db-pool-proxy:v1.2.0
Mientras se ejecuta el comando sleep 15, el controlador Ingress externo tiene tiempo garantizado para sacar el nodo del pool de balanceo, las nuevas peticiones se redirigen a las réplicas vecinas y el contenedor termina con tranquilidad las operaciones financieras activas antes de cerrar las conexiones.
Gestión de secretos sin comprometer Git
Uno de los principales temores al migrar a GitOps es la filtración accidental de claves privadas de cifrado y tokens de pasarelas de pago en un repositorio público o interno.
En Dodo Payments resolvieron esto combinando el operador External Secrets Operator y el almacén corporativo HashiCorp Vault. En Git se guardan exclusivamente referencias a las claves (manifiestos ExternalSecret) que describen de dónde exactamente hay que obtener el token. ArgoCD sincroniza esas referencias y el operador, dentro del perímetro protegido del clúster, extrae los valores reales desde Vault directamente hacia la memoria de los Kubernetes Secrets.
Junto con herramientas de monitorización perimetral, como la consola de seguridad de Kubernetes especializada de la que escribimos anteriormente, la plataforma obtiene una defensa sólida contra la inyección de secretos.
Si en tu repositorio de infraestructura hay cientos de manifiestos, nunca configures el sondeo de Git (polling interval) por debajo de tres minutos: GitHub bloqueará rápidamente las peticiones por límites de API. Configura el envío de notificaciones Webhook desde el repositorio hacia el servidor de ArgoCD en cada push exitoso: la sincronización se disparará al instante y sin carga parásita.
Balance de la transición
El resultado de esta reestructuración arquitectónica habla por sí solo. La auditoría de certificación PCI DSS se superó sin una sola observación al pipeline de entrega, la cantidad de errores de red 502 Bad Gateway en los despliegues diarios cayó a cero y el tiempo de despliegue completo de emergencia de toda la infraestructura desde cero en una región de respaldo ahora toma apenas unos minutos.