Cómo esquivar los límites de eBPF: ejecutar XDP en el tráfico saliente
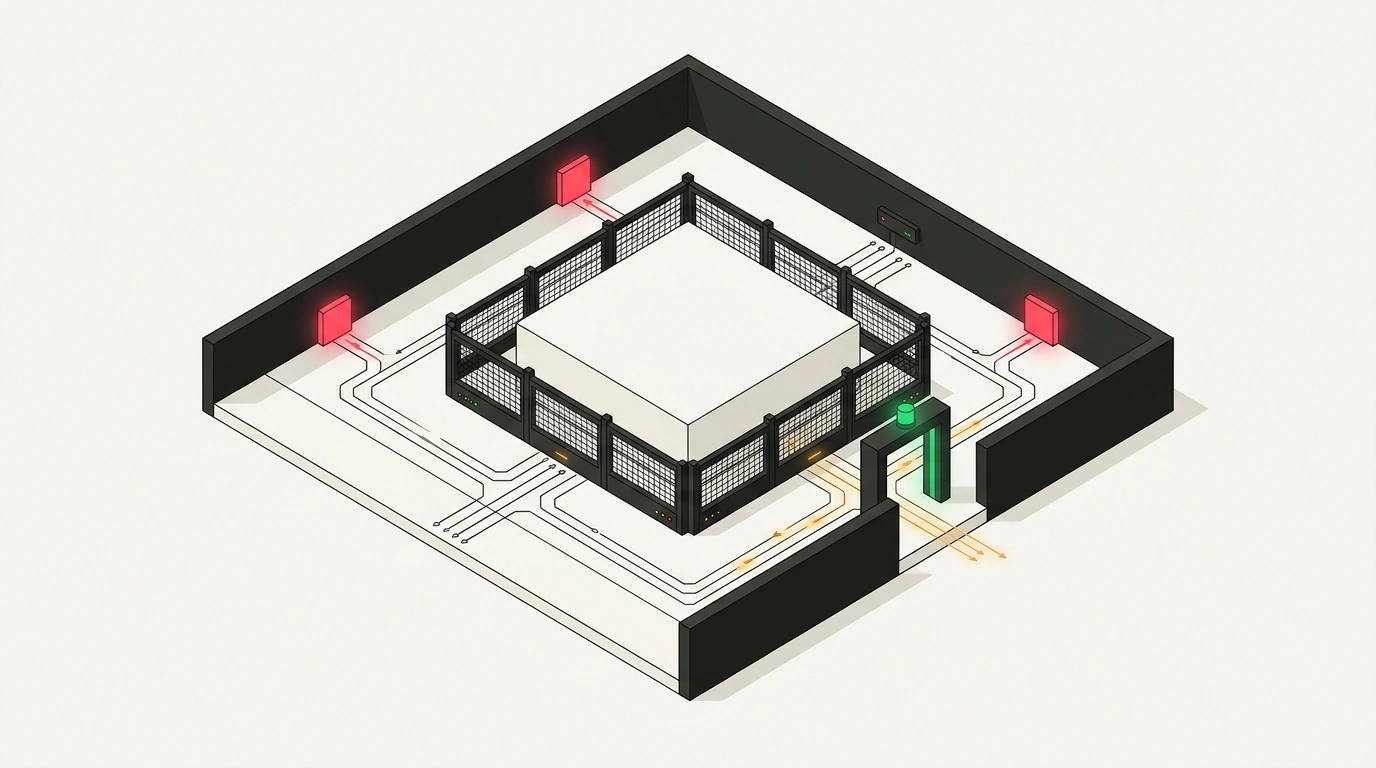
Suele asumirse que el veloz mecanismo XDP en Linux solo funciona de entrada, y que para el tráfico saliente de un contenedor estás condenado a sufrir la lentitud de Traffic Control y la reserva de búferes sk_buff. Pero el propio kernel no clasifica los paquetes por dirección: solo mira si la trama cayó en la cola de recepción RX.
Los ingenieros de Loophole Labs pasaron el flujo de salida por un par estándar de interfaces veth, lo convirtieron en entrante para el host y aceleraron la transmisión 9.2 veces frente a TC. Eso sí, en cuanto mandas paquetes saltándote el kernel, el primer switch los tira a la basura en silencio.