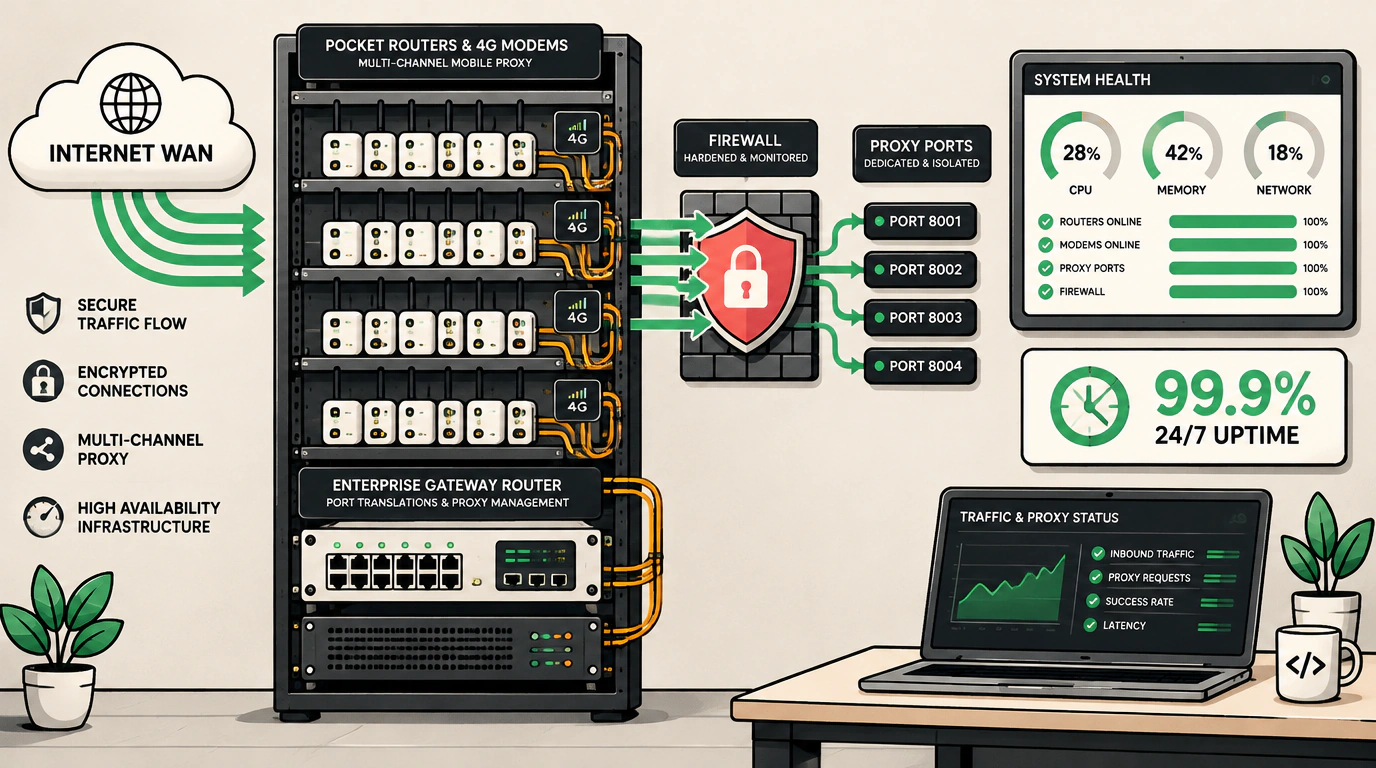
Одиночный прокси-канал, работающий внутри локальной сети — это отличный прототип. Однако реальная боевая ферма предназначена для многоканальной работы, удаленного подключения серверов автоматизации и долговременной бесперебойной службы без постоянного вмешательства администратора.
В финальном разделе курса мы выходим на уровень комплексной сетевой инфраструктуры. Мы разберем публикацию портов фермы в глобальный интернет через домашний маршрутизатор (MikroTik, Keenetic), правила безопасности внешнего периметра, мифы и реальность сетевых отпечатков TCP/IP, альтернативные схемы на 3proxy и утвердим регламент регулярного технического обслуживания масштабируемого стенда.
В этом разделе
- Проброс портов (Port Forwarding / DST-NAT) на основном роутере: настройка таблиц трансляции внешних портов на локальные адреса прокси.
- Публичный белый IP проводного провайдера: статика против динамики (DDNS) и организация обратных туннелей при «сером» NAT.
- Анализ сетевого отпечатка (OS TCP/IP Fingerprint, p0f, MTU, TTL): почему прокси не заменяет антидетект-браузер и как полностью устранить утечки WebRTC.
- Сравнительный разбор 3proxy против Polipo: почему микророутер MR3020 требует легкого Polipo, а тяжелые стеки требуют выделенного ПК.
- Регламент технического обслуживания и матрица быстрого реагирования на аппаратные сбои многоканальной фермы.
При открытии портов фермы во внешний мир категорически важно изолировать доступ к панелям управления самих роутеров. Входящий трафик из интернета должен транслироваться исключительно на порты Polipo, а веб-интерфейсы LuCI, Winbox и SSH обязаны оставаться доступными только из доверенной локальной сети.