Инженерная цель и исходные требования
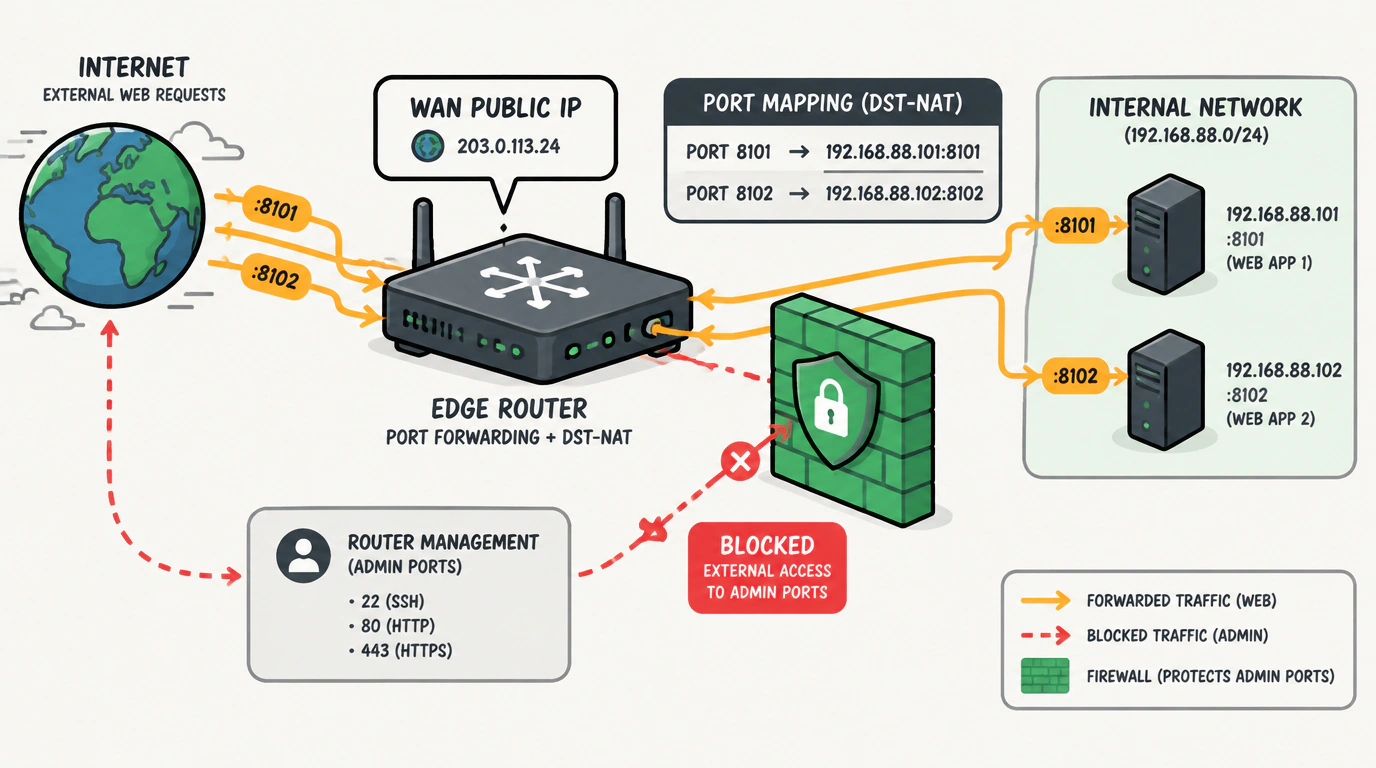
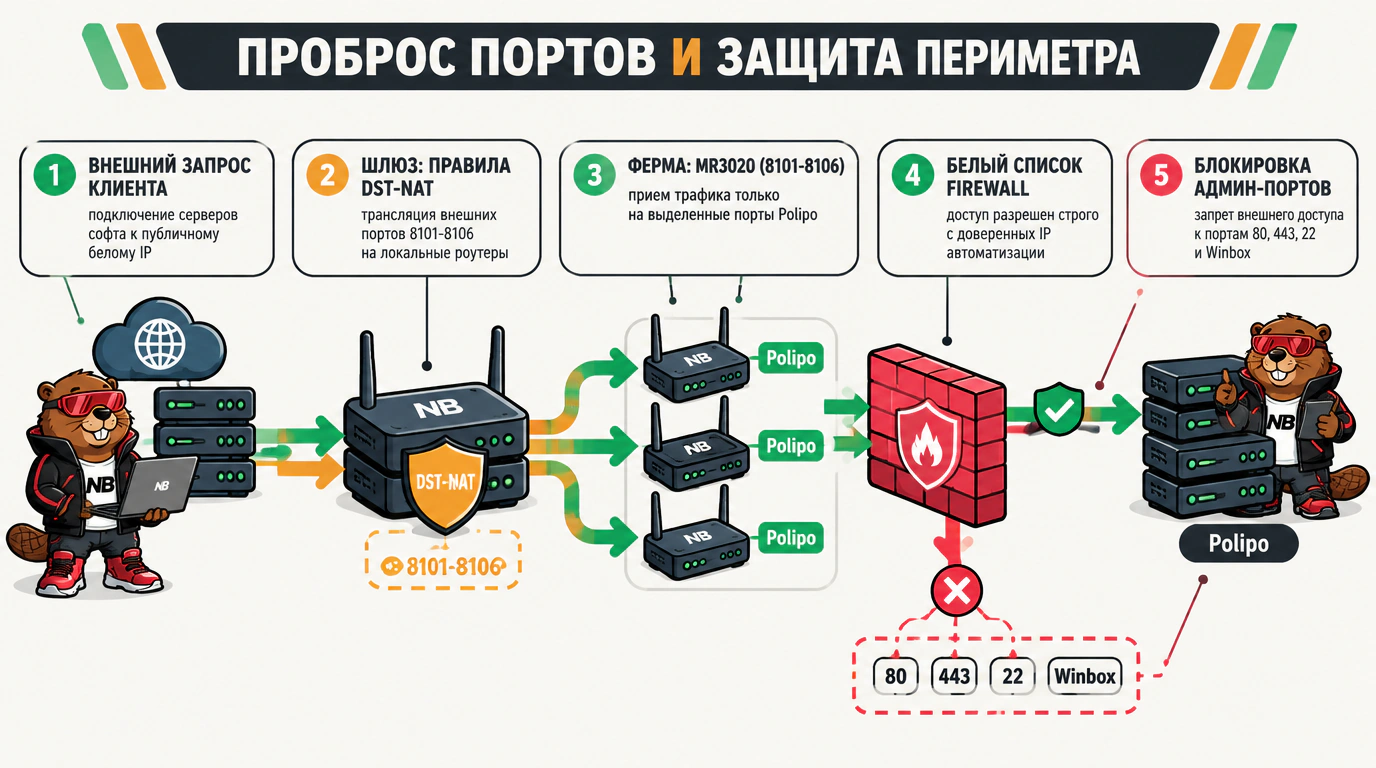
Цель этого шага — опубликовать прокси-каналы фермы в глобальной сети Интернет через технологию Port Forwarding (DST-NAT) на основном домашнем роутере, предоставив защищенный доступ для удаленных серверов ZennoPoster, скриптов или членов рабочей команды.
Для настройки требуются:
- Основной домашний маршрутизатор (MikroTik RouterOS, KeeneticOS или типовой роутер ASUS/TP-Link);
- Наличие публичного «белого» IP-адреса на проводном WAN-интерфейсе домашнего интернета;
- Таблица распределения локальных адресов и портов фермы:
- Канал 1:
192.168.88.101:8101$\rightarrow$ Внешний порт8101; - Канал 2:
192.168.88.102:8102$\rightarrow$ Внешний порт8102; - Канал 6:
192.168.88.106:8106$\rightarrow$ Внешний порт8106.
- Канал 1:
При открытии диапазона внешних портов ни в коем случае не выставляйте во внешний мир порт управления самим роутером (порты 80, 443, 22 или Winbox 8291). Доступ к админ-панели домашнего шлюза и прокси-роутеров должен быть разрешен исключительно из локальной сети или через защищенный VPN-туннель (WireGuard/OpenVPN).
Пошаговый алгоритм выполнения
Шаг 1. Настройка проброса на MikroTik RouterOS
Если в качестве шлюза используется маршрутизатор MikroTik:
- Запустите утилиту Winbox и подключитесь к MikroTik.
- Перейдите в раздел IP -> Firewall, откройте вкладку NAT и нажмите синий плюс для добавления нового правила.
- Во вкладке General укажите:
- Chain:
dstnat - Protocol:
6 (tcp) - Dst. Port:
8101 - In. Interface List:
WAN(или выберите ваш внешний интерфейс подключения к провайдеру).
- Chain:
- Во вкладке Action укажите:
- Action:
dst-nat - To Addresses:
192.168.88.101 - To Ports:
8101
- Action:
- Нажмите Apply и OK. Повторите процедуру для остальных каналов (порты 8102–8106).
Шаг 2. Настройка проброса на Keenetic
Если в качестве домашнего шлюза используется Keenetic:
- Откройте панель управления
192.168.1.1в браузере. - Перейдите в раздел Сетевые правила -> Переадресация портов.
- Нажмите кнопку Добавить правило.
- Заполните поля формы:
- Вход: выберите ваше основное интернет-подключение (провайдер);
- Протокол:
TCP; - Внешние порты:
8101; - Устройство: выберите из списка роутер первого канала (
192.168.88.101); - Порт назначения:
8101.
- Сохраните правило и активируйте его переключателем.
Шаг 3. Ограничение доступа по белому списку (Firewall Filter)
Чтобы исключить несанкционированное использование ваших каналов сторонними сканерами интернета:
- В MikroTik в разделе IP -> Firewall -> Filter Rules добавьте разрешающее правило для цепочки
forwardтолько с IP-адресов ваших удаленных серверов (параметрSrc. Address List). - Следующим правилом заблокируйте все остальные входящие попытки подключения к портам 8101–8106.
Точки верификации и контрольные тесты
- Узнайте ваш текущий внешний IP домашнего интернета (на основном ПК без прокси откройте
2ip.ru, например95.24.12.34). - На внешнем сервере или смартфоне с мобильным интернетом (вне домашней сети Wi-Fi!) укажите прокси:
95.24.12.34:8101. - Выполните проверочный запрос: браузер должен успешно загружать страницы, а сервис
2ip.ruпокажет IP сотового оператора модема E3372h, а не домашнего провайдера. - В таблице NAT роутера MikroTik счетчик пакетов (Packets/Bytes) на созданном правиле начинает увеличиваться.
Типовые ошибки шага и их нейтрализация
| Симптом | Вероятная причина | Решение |
|---|---|---|
| Снаружи прокси недоступен, внутри сети работает | У домашнего провайдера серый IP (CGNAT) | Заказать у провайдера услугу «статический публичный IP» |
| Тест изнутри домашней сети по внешнему IP не открывается | На роутере не настроен NAT Loopback (Hairpin NAT) | Проверять внешний доступ только со стороннего внешнего хоста/сервера |
| Роутер первого канала не отвечает | Ошибка в адресе To Addresses или шлюз по умолчанию не задан | Проверить, что на MR3020 шлюзом указан IP домашнего роутера |
Итог и готовность к следующему этапу
Порты фермы проброшены наружу. Ваши удаленные серверы и боты могут подключаться к единому внешнему IP домашней сети на разные порты, выходя в сотовую сеть через независимые модемы.