Свыше 140 исправленных ошибок в ядре и утилитах — именно эта цифра первой зацепила меня в ноябрьском бюллетене от PostgreSQL Global Development Group. Обычно минорные выпуски проходят незаметно, но в списке благодарностей релиза рядом с инженерами сообщества десятки раз значатся исследовательские программы Anthropic OSS program, модель Claude, команда Ada Logics и OpenAI Codex Security. Автоматизированный поиск багов добрался до сишного ядра СУБД и вскрыл пласт тонких состояний гонки, ускользавших от ручного ревью.
Примерим этот выпуск на рабочий кластер: допустим, у тебя в бою крутится база заказов с секционированными логами, нечётким поиском по товарам и ночными бэкапами, а часть серверов всё ещё работает на четырнадцатой ветке. Кажется, что хватит обновления пакетов с рестартом службы. На деле же за апдейтом стоят три задачи: понять, как смена типа колонки открывала лазейку для выполнения кода, подготовить переезд с ветки, чья поддержка завершена навсегда, и вручную пересобрать проблемные индексы, чтобы запросы не теряли строки.
Путаница типов в памяти и синхронный патч всех поддерживаемых веток
Разработчики выпустили синхронный апдейт для всех серий — PostgreSQL 18.7, 17.12, 16.16, 15.20, финальный релиз 14.25 и кандидат 19 RC 2 перед выходом девятнадцатой версии 19 ноября 2026 года. Главный повод для спешки — 52 закрытые уязвимости безопасности (CVE), более 20 из которых получили оценку 8,8 балла по шкале CVSS v3.1 (исполнение произвольного кода).
Самый опасный класс ошибок в пакете — путаница типов (type confusion). Представь конвейер: грузчик видит по старой накладной «подушки» и кидает коробку в кузов, хотя секунду назад кладовщик поменял ярлык в системе и положил внутрь оптику. В СУБД роль накладной играет дескриптор кортежа — схема, объясняющая процессу, сколько байтов занимает поле и что в них лежит: число, строка или указатель на память.
Когда запускается смена типа столбца ALTER TABLE ... ALTER COLUMN TYPE (CVE-2026-6460), в памяти ещё могут оставаться записи старого формата. Если пользователь с правами модификации таблицы вызывал перестройку параллельно с активными запросами, ядро читало байты одного типа по правилам другого. Атакующий мог передать число, которое движок воспринимал как адрес в памяти, и запустить произвольный код с правами процесса СУБД. Похожие сбои закрыли при смене типов в ExecEvalFieldStoreDeForm() (CVE-2026-116306), в выходных параметрах процедур (CVE-2026-18447), при параллельной обработке RECORD с обращением к освобождённой памяти (CVE-2026-116304, use-after-free) и в функциях поиска tsvector_delete() (CVE-2026-116315) и ts_rank_cd() (CVE-2026-116317).
Хейкки Линнакангас, Андрес Фройнд, Натан Боссарт и Никхил Сонтакке внедрили версионирование составных значений: ядро сверяет версию структуры кортежа с дескриптором, блокирует ALTER TYPE при незафиксированном CREATE TABLE и запрещает менять тип колонки, от которого зависят функции. Для полной защиты нужно пересобрать внешние C-расширения; временно отключить проверку позволяет параметр composite_type_mismatch, но это возвращает риск атаки.
Вторая волна правок затронула утилиты и права доступа. В pg_dump закрыли инъекции через имя ограничения NOT NULL (CVE-2026-116318) и скрипт restore.sql в tar-архиве (CVE-2026-116330), а в reindexdb исправили экранирование имён индексов (CVE-2026-116325, рейтинг 8,0), позволявшее перехватить права суперпользователя при обслуживании. Также устранены обход политик Row Level Security и условий WHERE в представлениях через INSERT ... ON CONFLICT (CVE-2026-120154, CVE-2026-16237), снос чужих политик командой DROP OWNED (CVE-2026-116311) и запись в файлы через dblink и подписки (CVE-2026-14661, рейтинг 8,1). О причинах этого всплеска мы говорили в разборе того, почему поток ИИ-отчётов об уязвимостях сдвинул график выхода PostgreSQL 19.
Завершение поддержки ветки 14 и выбор стратегии переезда
Если твой кластер работает на четырнадцатой версии, пакет 14.25 закроет текущие дыры, но потребует следующего шага. По политике версионирования PostgreSQL каждая мажорная ветка живёт пять лет. Вышедшая осенью 2021 года серия с релизом 14.25 12 ноября 2026 года достигла статуса End of Life (EOL) и больше не получит патчей.
Оставлять 14.25 в бою рискованно: следующие квартальные отчёты об уязвимостях для веток 15.20 (до ноября 2027 года), 16.16 (до ноября 2028 года), 17.12 (до ноября 2029 года) и 18.7 (до ноября 2030 года) станут открытой подсказкой для атак на старое ядро. Способ переезда зависит от инфраструктуры:
- Обновление на месте через
pg_upgrade --link. Утилита создаёт жёсткие ссылки на файлы таблиц без копирования терабайтов данных. Вариант подходит, когда старая и новая базы лежат на одном диске и допустима пауза в несколько минут на рестарт. Но он не годится при переезде на другой сервер или при требовании работы 24/7 без пауз, а после переключения важно проверить индексы полнотекстового поиска,pg_trgmиfuzzystrmatch. - Переезд через логическую репликацию или
pg_dump/pg_restore. Ты поднимаешь рядом свежий кластер, синхронизируешь поток изменений и переключаешь трафик почти без паузы, заодно очищая таблицы от «раздувания» (bloat). Такой путь спасает непрерывные платёжные сервисы, но требует двойного запаса дисков и ручного контроля миграций схемы (DDL).
Ревизия после рестарта: переиндексация, партиции и свежий бэкап
Частая ошибка при установке минорных релизов — остановиться сразу после перезапуска СУБД. Пакеты бинарно совместимы, база поднимается за секунду, и инженер закрывает тикет. Подвох в том, что обновлённые бинарники исправляют запись будущих данных, но не лечат структуры на диске, которые уже успели тихо повредиться.
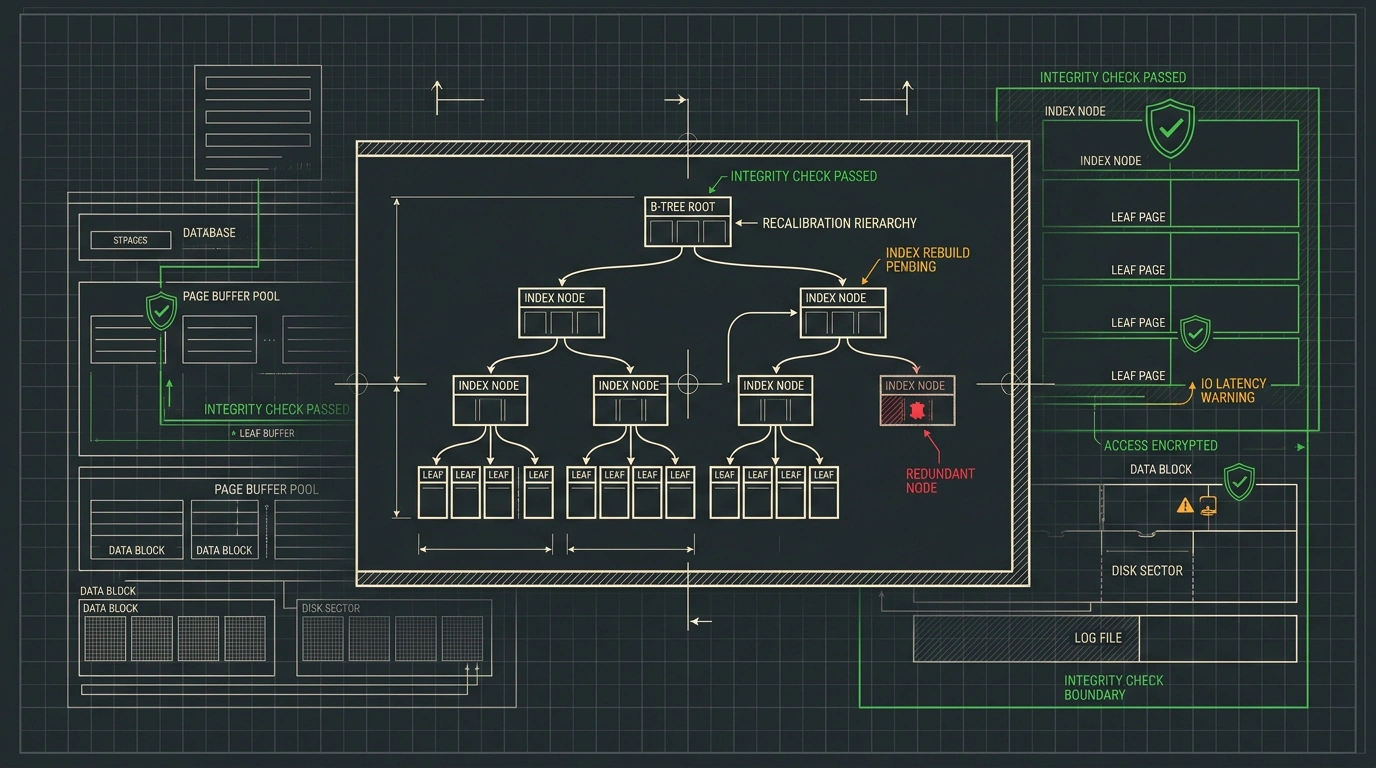
Сразу после рестарта проверь три узла. Во-первых, перестрой затронутые индексы. В релизе закрыты ошибки порчи GIN-индексов и GiST-индексов расширения pg_trgm (класс gist_trgm_ops), из-за которых поиск пропускал совпадения — запусти для них REINDEX INDEX your_index_name;. Подробнее об устройстве этих структур можно прочитать в руководстве по архитектуре PostgreSQL, работе WAL и GIN-индексации JSONB. Пересборка нужна и для B-tree индексов по колонкам bpchar без заданной длины (обычный char(n) не затронут), где сбой дедупликации ломал Index-Only Scan. А при ошибках missing chunk number в TOAST после прошлых REINDEX CONCURRENTLY выполни REINDEX TABLE your_table_name;.
Во-вторых, проверь секционированные таблицы. Ядро больше не допускает ограничений NOT NULL NO INHERIT на партиционированных таблицах, пропускавших NULL в дочерние секции. Найди их запросом SELECT conrelid::regclass, conname FROM pg_constraint WHERE contype = 'n' AND connoinherit AND conrelid IN (SELECT oid FROM pg_class WHERE relkind = 'p'); и удали через ALTER TABLE ... DROP CONSTRAINT ... либо сделай наследуемыми командой ALTER TABLE ... ALTER CONSTRAINT ... INHERIT.
В-третьих, сними новый базовый бэкап через pg_basebackup. Разработчики устранили ошибки порчи инкрементальных копий и обрезки файлов pg_control и postgresql.auto.conf, поэтому старым цепочкам инкрементов доверять нельзя. Заодно обновлены часовые пояса до tzdata 2026f (Канада, Куба и зоны вроде EST5EDT), а при тестировании 19 RC 2 нужно заранее удалить функциональные индексы и ключи партиций с JSON_ARRAY() и JSON_OBJECT() поверх массивов и диапазонов.
Перед открытием окна обслуживания сверься с тремя ключевыми шагами:
- Установка пакетов и пересборка C-расширений: накати
18.7,17.12,16.16,15.20или14.25для закрытия 52 уязвимостей и перекомпилируй внешние C-модули под проверку дескрипторов кортежей. - Чистка индексов, партиций и бэкапов: выполни
REINDEXдля индексовpg_trgm(gist_trgm_ops), безразмерногоbpchar, подозрительных GIN и таблиц с ошибками TOAST, убериNOT NULL NO INHERITна секционированных таблицах и сними свежий полный бэкап. - Плановый переезд с ветки 14: поскольку релиз
14.25завершил пятилетнюю поддержку серии, заложи в график миграцию на ветку 17 или 18 черезpg_upgrade --linkили логическую репликацию.
Такой порядок действий превращает срочный апдейт в спокойную процедуру: ты одновременно закрываешь уязвимости памяти ядра и страхуешь базу от скрытых потерь данных.