Cuando observas cómo un agente de IA moderno escribe código con soltura, instala librerías y lanza comandos en la terminal, cuesta librarse de la inquietud. Cualquier administrador de sistemas se lleva las manos a la cabeza ante semejante escena. ¿Qué pasará si la red neuronal ejecuta por accidente un comando de borrado de archivos en el directorio raíz? ¿Y si el modelo descarga un paquete infectado vía pip o npm con un troyano incrustado? ¿Y si durante una búsqueda web el agente tropieza con una página maliciosa y abre obedientemente acceso al servidor para los atacantes?
Durante mucho tiempo, los desarrolladores de sistemas de agentes oscilaron entre dos males. Por un lado, contenedores Docker ligeros que arrancan rápido, pero comparten el mismo kernel de Linux con el host y son vulnerables a ataques de tipo container escape. Por otro, máquinas virtuales clásicas (KVM o VMware), que ofrecen un aislamiento sólido, pero tardan medio minuto en iniciar y devoran gigabytes de memoria operativa.
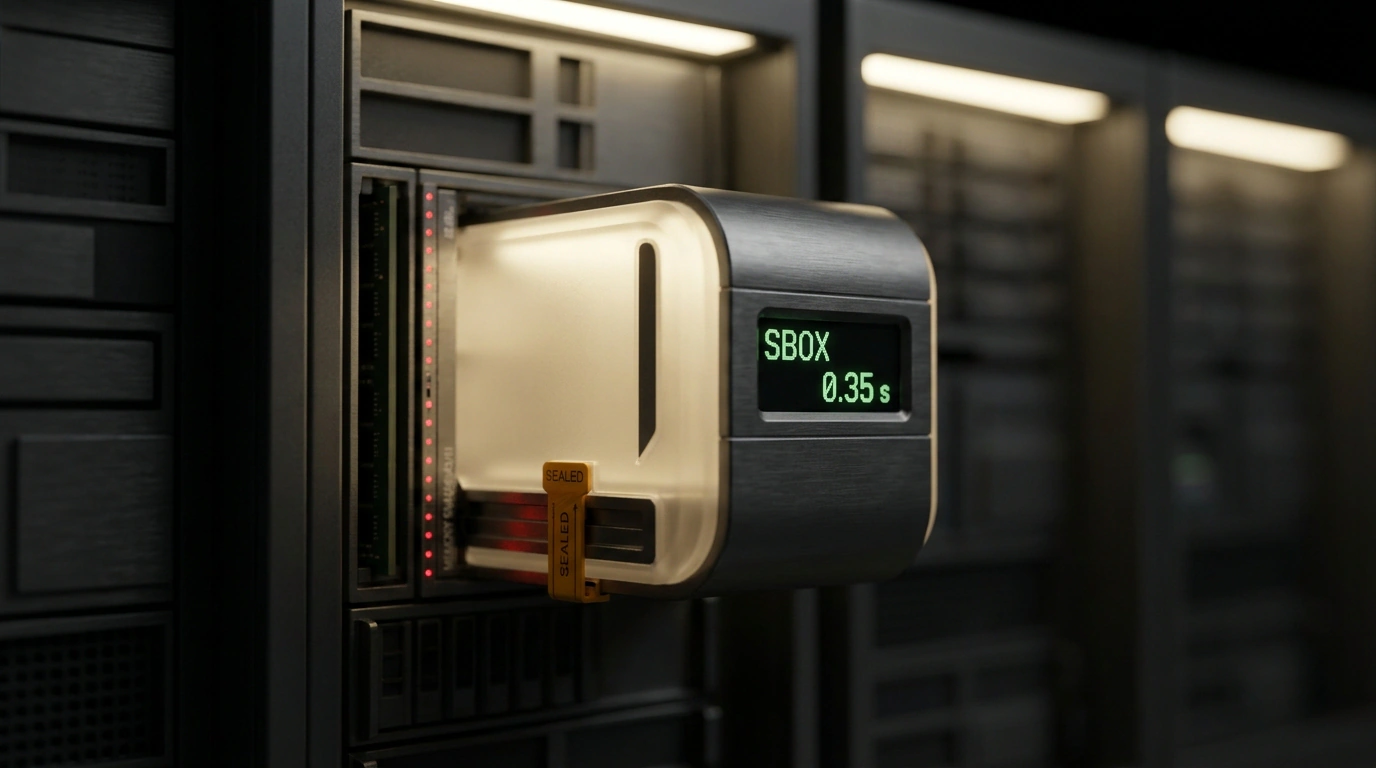
El equipo de la plataforma Genspark presentó su propia solución a este dilema: la tecnología SBOX (Sandbox Execution Environment). Se trata de una infraestructura especializada de micromáquinas virtuales ligeras (microVM), creada específicamente para agentes de IA autónomos. Analicemos la arquitectura de SBOX, veamos cómo funciona el mecanismo de congelación instantánea de memoria Freeze/Thaw y por qué un arranque en 0.35 segundos se convirtió en una sensación de ingeniería.
El dilema del sandbox: entre un Docker con fugas y un KVM lento
Para entender el valor de SBOX, echemos un vistazo bajo el capó de las soluciones de aislamiento estándar:
- Contenedores (Docker / Podman): Un contenedor no es un ordenador virtual independiente, sino apenas un proceso aislado dentro de un sistema operativo compartido. Todos los contenedores acceden al mismo kernel de Linux. Si el agente instala un paquete que explota una vulnerabilidad reciente del kernel (zero-day privilege escalation), escapará al instante al servidor físico y obtendrá acceso a todas las bases de datos vecinas y secretos del host. Confiar a contenedores la ejecución de código neuronal no verificado en el sector corporativo es simplemente peligroso.
- Máquinas virtuales completas: Una máquina virtual emula un ordenador físico separado con su propio kernel de Linux independiente. La seguridad es sobresaliente: aunque el agente destruya por completo el sistema invitado, la máquina host permanece intacta. Pero el precio de esa seguridad es la velocidad. El arranque en frío de una VM clásica toma entre 15 y 40 segundos, y cada máquina consume entre 2 y 4 GB de RAM solo para cargar los demonios del sistema. Si necesitas lanzar diez agentes en paralelo para tareas cortas, el servidor agota sus recursos enseguida.
0.35 segundos en arranque en frío: cómo está diseñada la micro-VM
Los ingenieros de Genspark construyeron SBOX en torno a un hipervisor personalizado, optimizado para kernels invitados minimalistas de Linux. Del kernel se recortó todo lo superfluo: soporte de buses de datos obsoletos, tarjetas de sonido, controladores de disqueteras y cientos de drivers de dispositivos que jamás harán falta en un entorno en la nube.
El secreto principal del arranque relámpago en 0.35 segundos (350 milisegundos) reside en la técnica de paginación perezosa de memoria bajo demanda (lazy memory paging). Al iniciar la micro-VM, el hipervisor no copia toda la imagen del sistema operativo a la memoria física. Reserva el espacio de direcciones virtuales y trae páginas concretas del kernel de Linux únicamente en el instante en que el agente accede a ellas.
Como resultado, la micro-VM queda lista para recibir comandos de terminal prácticamente al instante. Para el usuario se siente como trabajar en una terminal local habitual: pulsaste Enter y el entorno ya espera tareas, compila código en Python, Node.js o Rust y levanta servidores web. Al mismo tiempo, el agente opera dentro de una virtualización por hardware estrictamente aislada, sin acceso físico al sistema de archivos del servidor ni a sesiones vecinas.
Mecánica Freeze y Thaw: congelación de memoria en 120 milisegundos
Otro problema crítico de los entornos de agentes es el tiempo muerto de los recursos de cómputo. Imagina este escenario: el agente escribió una aplicación web, la arrancó y envió el enlace al usuario con la pregunta «¿Te gusta este diseño de botones?». El usuario salió a comer, se distrajo con una llamada y respondió recién tres horas después. Todo ese tiempo la máquina virtual sigue colgada en memoria, consumiendo valiosos megabytes de RAM y ciclos de procesador.
En SBOX resolvieron este problema con el elegante mecanismo Freeze / Thaw (Congelación y Descongelación):
- Congelación (Freeze): en cuanto el agente entra en espera de entrada humana o de un webhook externo, el hipervisor pausa la ejecución de instrucciones y vuelca una instantánea del estado de la memoria operativa (RAM snapshot) a un almacenamiento ultrarrápido. El proceso toma apenas 120 milisegundos, tras lo cual la memoria de la micro-VM queda totalmente libre para otras tareas;
- Retención de estado: la plataforma conserva las instantáneas de memoria operativa hasta por 14 días con soporte de versionado (hasta 5 versiones de instantáneas por sesión de trabajo);
- Reanudación (Thaw): cuando el usuario regresa y pulsa el botón de continuar, la micro-VM restaura el estado de memoria en exactamente 0.8 segundos. El agente despierta al instante conservando sockets de red abiertos, demonios en segundo plano y descriptores de archivos activos. No necesita volver a clonar el repositorio, instalar dependencias ni recompilar el proyecto desde cero.
La gestión de entornos está disponible no solo desde la interfaz web de Genspark, sino también mediante la utilidad especializada de línea de comandos gsk (Genspark Sandbox Kit). Los desarrolladores pueden controlar por programa el ciclo de vida de los entornos con los comandos gsk create, gsk exec, gsk freeze y gsk resume.
Seguridad de red y filtrado de tráfico
Aislar el sistema de archivos es solo la mitad de la batalla. Si das al agente acceso ilimitado a internet, atacantes pueden aprovecharlo para lanzar ataques DDoS, escanear vulnerabilidades en redes corporativas o minar criptomonedas de forma oculta.
En SBOX, cada paquete de red pasa por un filtro multinivel de tráfico saliente (egress):
- Se bloquean automáticamente conexiones por protocolos no relacionados con desarrollo web y APIs estándar (por ejemplo, SSH en puertos no estándar, IRC o protocolos de redes peer-to-peer);
- Una pasarela DPI integrada intercepta intentos de abrir un reverse shell hacia servidores externos de control;
- Protección contra consultas a direcciones internas de metadatos de proveedores cloud (bloqueo de peticiones a direcciones como
169.254.169.254, por donde suelen filtrarse tokens de acceso a AWS o GCP).
Genspark SBOX elimina la barrera principal que frenaba la adopción masiva de agentes de programación en grandes empresas. Ahora los desarrolladores pueden confiar con tranquilidad a la IA la compilación de librerías de terceros, la prueba de hipótesis y el arranque de servidores, sabiendo que el sandbox virtual protegerá con firmeza la infraestructura ante cualquier error o sorpresa maliciosa.