Imagina la situación: le pides a un agente de IA que pruebe un script o monte un pipeline. El agente genera código, instala paquetes en la terminal y llama a APIs externas. ¿Dónde ejecutas ese código? Nueve de cada diez veces, los desarrolladores levantan un simple contenedor Docker.
Justo en ese instante aparece una grieta crítica de seguridad en tu arquitectura. Los contenedores jamás se diseñaron como una frontera infranqueable frente a código hostil o no verificado: comparten el mismo kernel de Linux con la máquina anfitriona. Si el script generado aprovecha una vulnerabilidad conocida del kernel (container breakout), el agente obtiene acceso directo al sistema de archivos raíz del servidor, a las variables de entorno y a los puertos internos cerrados. Ya desmenuzamos esta paradoja en La ilusión de la seguridad: por qué los agentes de IA no escapaban del sandbox y qué ocurre al quitar los límites, donde la falta de barreras estrictas derivaba en un escaneo inmediato de la red interna.
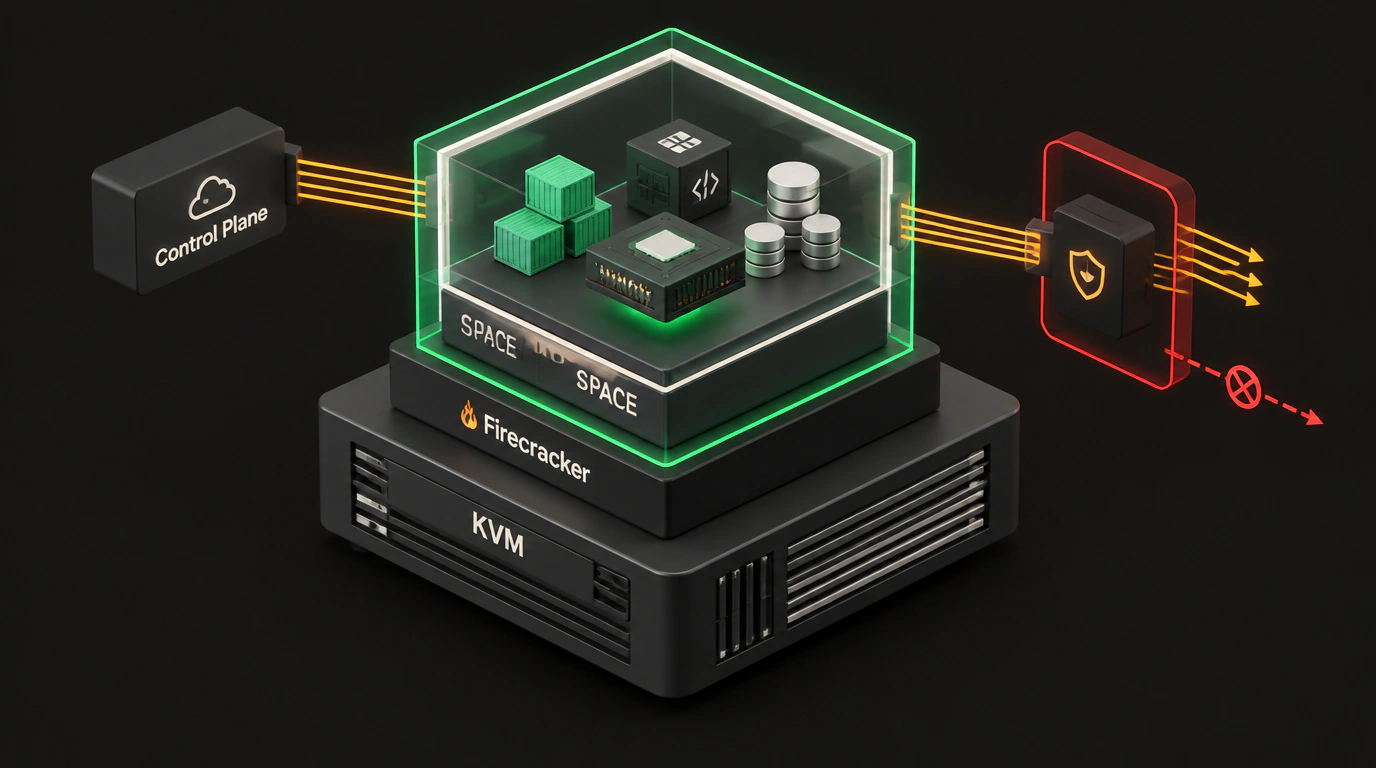
El equipo de ingeniería de Perplexity AI ha liberado en código abierto la tecnología sobre la que corre su servicio Perplexity Computer: la plataforma SPACE (Sandboxed Platform for Agentic Code Execution). Se trata de un orquestador abierto de entornos aislados basado en virtualización por hardware Firecracker microVM bajo licencia Apache 2.0.
Aislamiento estricto del kernel: arquitectura con Firecracker microVM
En lugar de apoyarse en cgroups y namespaces, SPACE arranca cada sandbox como una máquina virtual minimalista e independiente. Tiene su propio kernel de Linux, memoria aislada y un sistema de archivos basado en instantáneas btrfs. Incluso si el agente consigue privilegios root ahí dentro, sigue encerrado en la microVM invitada a nivel de hardware del procesador mediante extensiones KVM.
La arquitectura de SPACE está escrita en Rust y se divide en dos planos:
- Control Plane: una API HTTP REST para crear sandboxes de forma declarativa a partir de plantillas base (Python, Node.js), gestionar sus recursos y congelar su estado (suspend/resume);
- Data Plane: conexiones en streaming mediante WebSocket y Server-Sent Events para transmitir entrada y salida (
stdin/stdout/stderr) en tiempo real.
Los autores pusieron especial mimo en la protección de secretos. En SPACE, los tokens sensibles de API no se inyectan en las variables de entorno de la máquina invitada. La inserción de cabeceras de autorización ocurre en una pasarela de salida externa del host (egress gateway), donde manda una lista blanca estricta de dominios permitidos que bloquea ataques SSRF y minería oculta.
Práctica: crear un sandbox y ejecutar código vía API
Para levantar un entorno aislado basta con enviar una petición POST al Control Plane de la plataforma:
# Inicializamos un sandbox aislado con la plantilla de Python
curl -s -X POST http://localhost:8080/v1/sandboxes \
  -H "Content-Type: application/json" \
  -H "Authorization: Bearer $SPACE_API_KEY" \
  -d '{
    "template": "python-data-science:latest",
    "timeout_seconds": 300,
    "memory_mb": 2048,
    "vcpu": 2
  }'

# El servidor devuelve el identificador de la sesión:
# {"sandbox_id": "sbx_01j9a8b7c6d5e4f3", "status": "ready"}
El arranque en frío toma apenas unos cientos de milisegundos, y con Warm Pools (grupos precalentados) recibes una VM lista en 10–20 ms. Ahora ejecutamos un comando dentro del entorno aislado y recogemos la salida:
# Ejecutamos un comando dentro del SO invitado y capturamos su salida
curl -s -X POST http://localhost:8080/v1/sandboxes/sbx_01j9a8b7c6d5e4f3/commands \
  -H "Content-Type: application/json" \
  -H "Authorization: Bearer $SPACE_API_KEY" \
  -d '{
    "command": ["python3", "-c", "import sys; print(f\"Entorno aislado: {sys.version}\")"],
    "stream": false
  }'

# Suspendemos el sandbox guardando el estado del disco en btrfs
curl -s -X POST http://localhost:8080/v1/sandboxes/sbx_01j9a8b7c6d5e4f3/suspend \
  -H "Authorization: Bearer $SPACE_API_KEY"
La plataforma incluye una capa de compatibilidad con el popular SDK E2B (E2B Compatibility Wrapper), lo que te permite migrar tus pipelines agénticos actuales a una infraestructura propia y blindada.
Para arrancar microVMs de Firecracker, el servidor físico o la instancia en la nube debe soportar virtualización anidada (nested virtualization) y contar con acceso al dispositivo de caracteres /dev/kvm. En máquinas virtuales convencionales sin soporte KVM por hardware no podrás ejecutar SPACE.