Edición 31 de octubreDigest del día · 17 materiales
Qué hay en esta ediciónRevisamos 68 fuentes, reunimos 17 materiales
Esquema arquitectónico isométrico del entorno local de OpenMausBot con una cápsula protectora transparente de sandbox sobre una plataforma de grafito.
ArtículoIAAgentes de IAOpen SourceDesarrollo

OpenMausBot: plataforma abierta para ejecutar y aislar agentes de IA en local

Los agentes de IA en la nube prometen una revolución, pero exigen entregar las llaves de tu infraestructura y tu código fuente a servidores ajenos. OpenMausBot despliega en local un equipo de bots autónomos directamente en tu ordenador, conectando tus utilidades de consola habituales en una sola ventana. Todo el historial y los secretos se quedan en casa, mientras los comandos peligrosos topan con un sandbox virtual. Mantener el equilibrio entre seguridad y velocidad de trabajo no se consigue a la primera.
👍 0
Best of JSGitHub: milind-soni/OpenMausBot
31 de octubre
Bodegón escenificado con tarjetas mate flotantes del panel de interfaz Shadcnstore Dashboard sobre una mesa de madera oscura.
ArtículoDesarrolloDiseñoReactNext.js

Shadcnstore Dashboard: plantilla lista para paneles de administración con Tailwind CSS v4 y shadcn/ui

¿Para qué gastar tres semanas maquetando un panel de administración típico si el frontend moderno ya ofrece soluciones abiertas bien pensadas? La plantilla Shadcnstore Dashboard traslada los populares componentes de shadcn/ui sobre la base de Tailwind CSS v4 y las primitivas de Base UI. Obtienes pantallas analíticas listas, tablas adaptables y un sistema de temas limpio sin configuraciones pesadas. Lograr que el nuevo tema declarativo conviva con librerías personalizadas no siempre sale bien al primer intento.

👍 0
Best of JSGitHub: shadcnstore/shadcn-dashboard-landing-template
31 de octubre
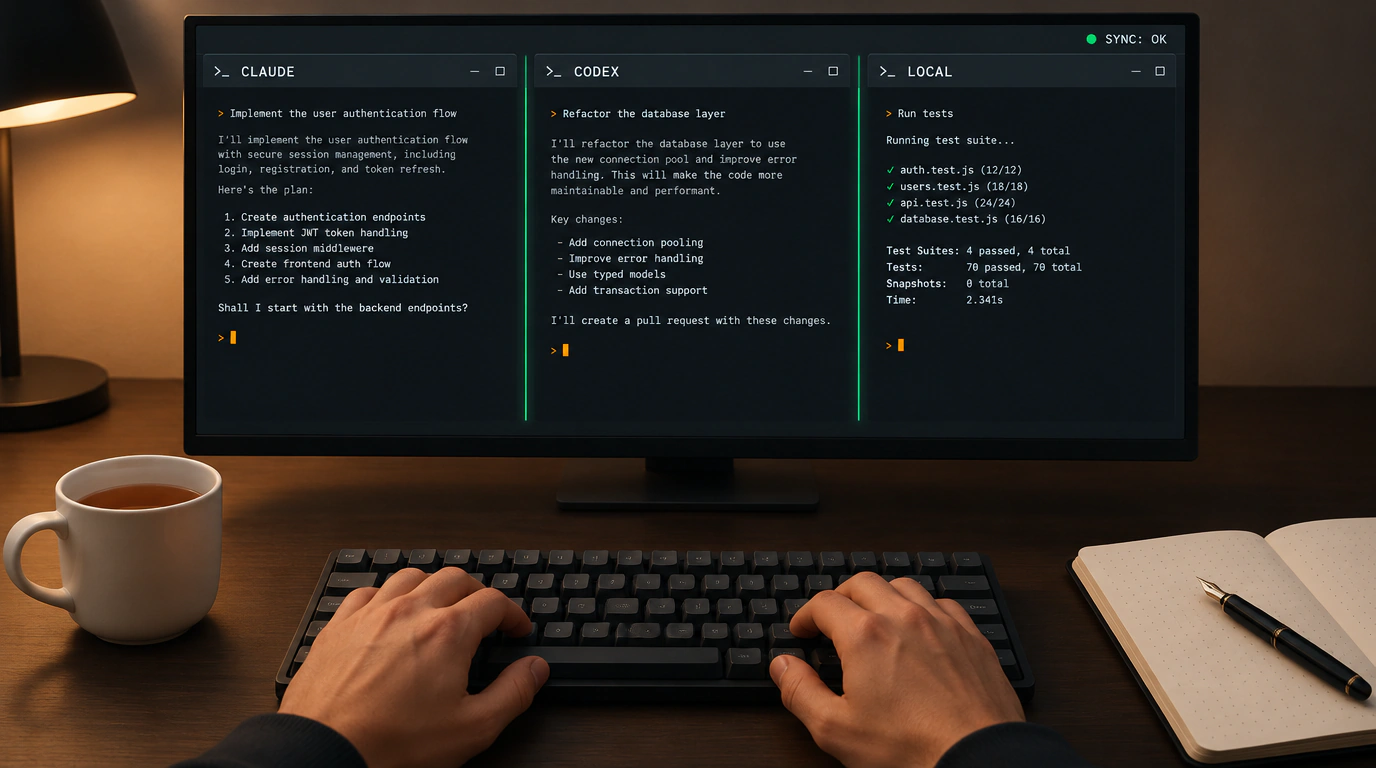
Vista cinematográfica en primera persona de tres flujos de terminal de agentes de codeg en una sola ventana sobre el escritorio del ingeniero.
ArtículoIAAgentes de IADesarrolloAutomatización

codeg: interfaz unificada para trabajar en paralelo con Claude Code, Codex y agentes de IA locales

Cuando en un proyecto trabajan a la vez Claude Code en consola, Codex y scripts locales, la pantalla se convierte rápido en un caos de diez terminales abiertas. La herramienta abierta codeg reúne sesiones independientes de agentes en una sola ventana construida con Rust y Tauri. Consigues un búfer de contexto compartido, detección de colisiones de archivos y un claro ahorro de memoria RAM. Aun así, resolver los conflictos cuando varios bots editan el mismo archivo sigue requiriendo supervisión manual.

👍 0
DevOps&SRE LibraryGitHub: spacering-net/codeg
31 de octubre
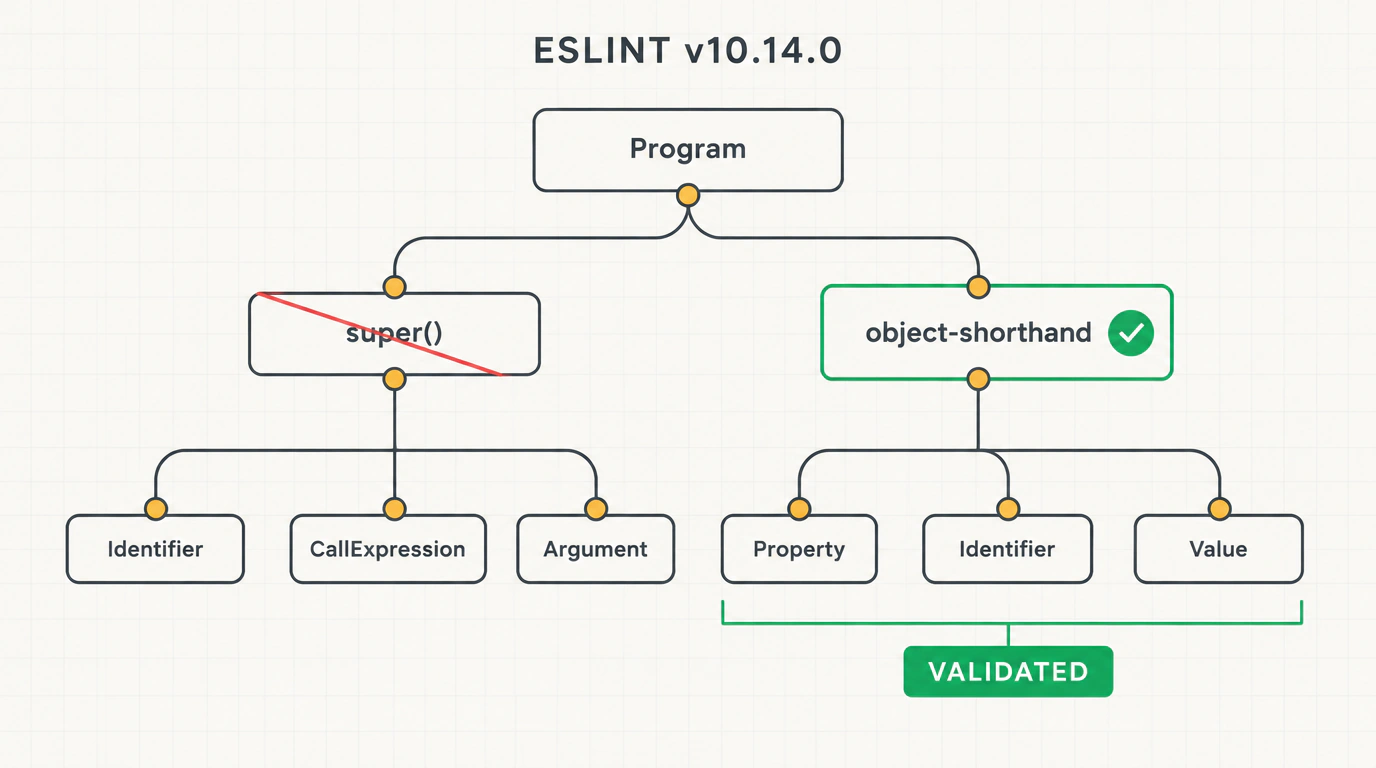
Diagrama infográfico del árbol sintáctico de ESLint con la corrección de la regla de llamada a super dentro de un método de objeto.
NotaDesarrolloJavaScriptESLintCalidad de código

ESLint v10.14.0: correcciones puntuales de reglas y manejo correcto de descriptores

Hasta el autofix más cuidado de un analizador estático puede romper en silencio la lógica de llamadas en producción. La nueva actualización ESLint v10.14.0 corrige un fallo molesto en la regla object-shorthand, que transformaba métodos con llamadas a super en propiedades con función flecha. También se repararon caídas del parser en auto-accesores de clase y se actualizó la comprobación de descriptores de propiedades. Mantener reglas personalizadas en la configuración plana sigue exigiendo atención al detalle.

👍 0
ESLint BlogGitHub: eslint/eslint Release v10.14.0
31 de octubre
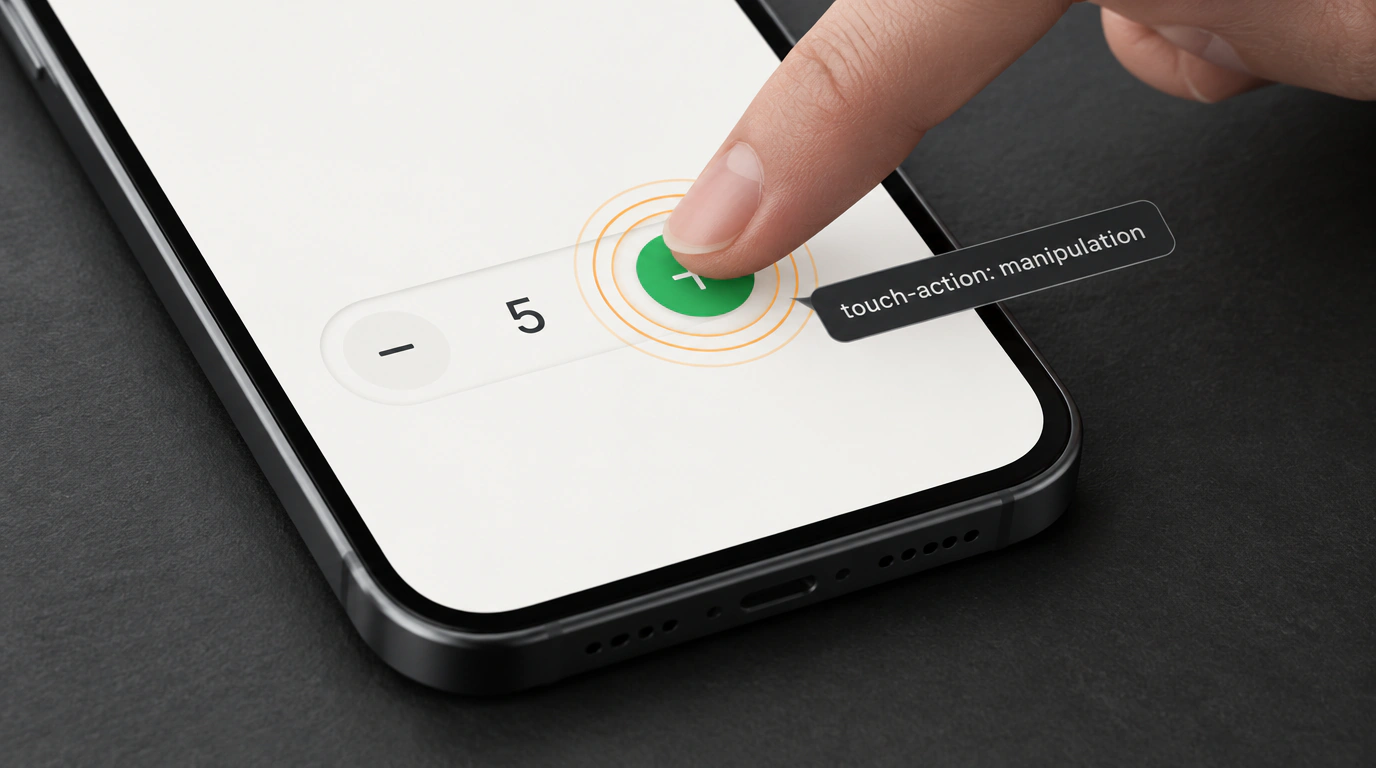
Fotografía macro de un smartphone con pulsación rápida en el botón más y demostración visual de la desactivación del zoom indeseado mediante CSS.
NotaDesarrolloFrontendCSSInterfaces

Adiós al zoom indeseado al pulsar rápido un botón: la magia de CSS touch-action

Dos toques rápidos en el botón de sumar unidades en el carrito de una tienda online y la pantalla del móvil amplía la interfaz de golpe en lugar de añadir el producto. La vieja costumbre de bloquear el doble toque con la etiqueta meta viewport rompe la accesibilidad para personas con baja visión.

La solución elegante llega con la propiedad estándar CSS touch-action y su valor manipulation. El navegador desactiva el zoom parásito en ese botón concreto sin tocar el desplazamiento de la página. Aplicar esta regla sin criterio a toda la web genera nuevos problemas con los gestos.

👍 0
Библиотека фронтендераMDN Web Docs: touch-action
31 de octubre
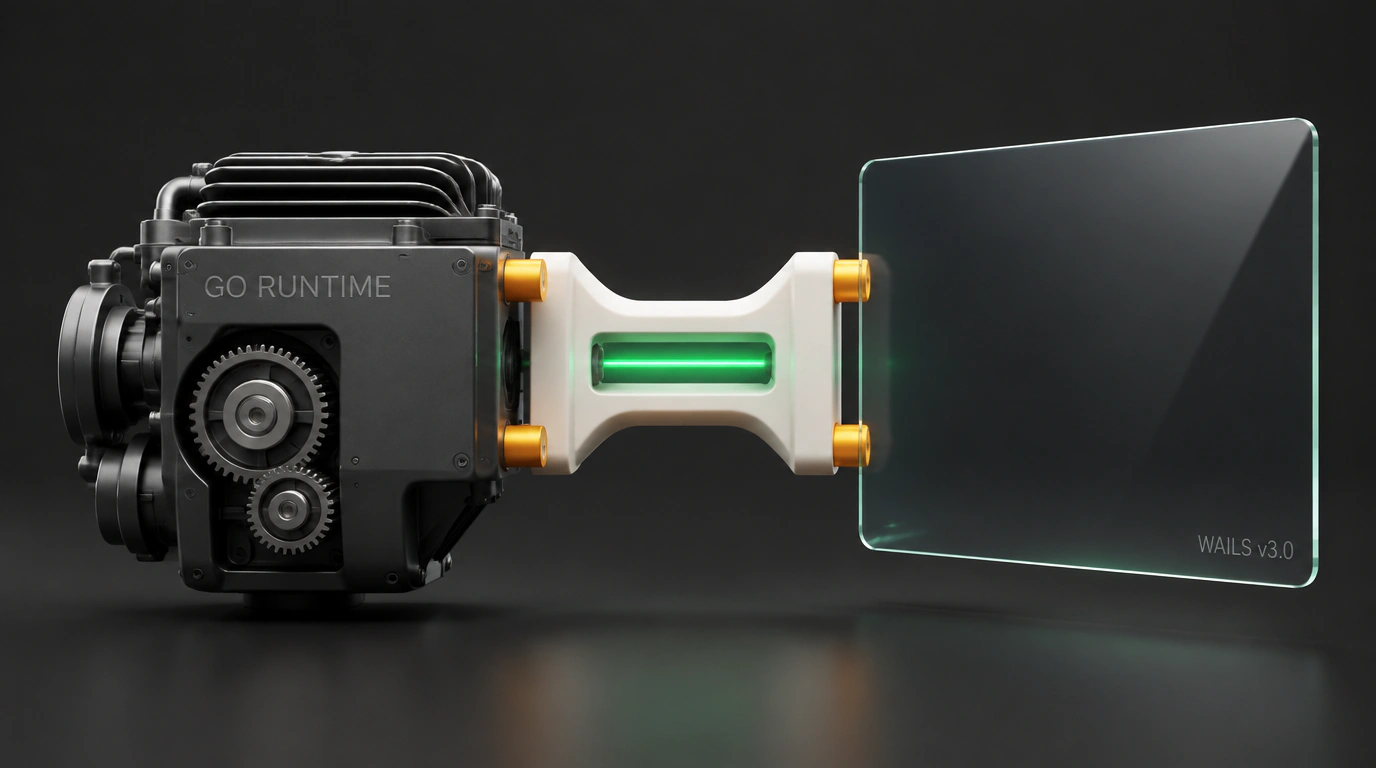
Render tridimensional minimalista de la estructura modular de Wails 3.0 uniendo un motor nativo ligero en Go con una ventana web.
ArtículoDesarrolloGolangWailsEscritorio

Wails 3.0: el esperado lanzamiento del framework para crear apps de escritorio en Go

Combinar Go con interfaces web en el cliente ha sufrido durante años de compromisos incómodos: o un Electron pesado con cientos de megas de sobrecarga, o complejos bindings en CGO. El esperado lanzamiento mayor de Wails 3.0 replantea por completo la arquitectura de aplicaciones de escritorio.

Ahora dispones de modo multiventana real, soporte integrado para la bandeja del sistema y generación automática de contratos estrictos en TypeScript para llamar funciones Go desde el frontend. Aun así, la compilación cruzada entre plataformas sigue exigiendo afinar bien el entorno de build.

👍 0
Go Weekly
31 de octubre
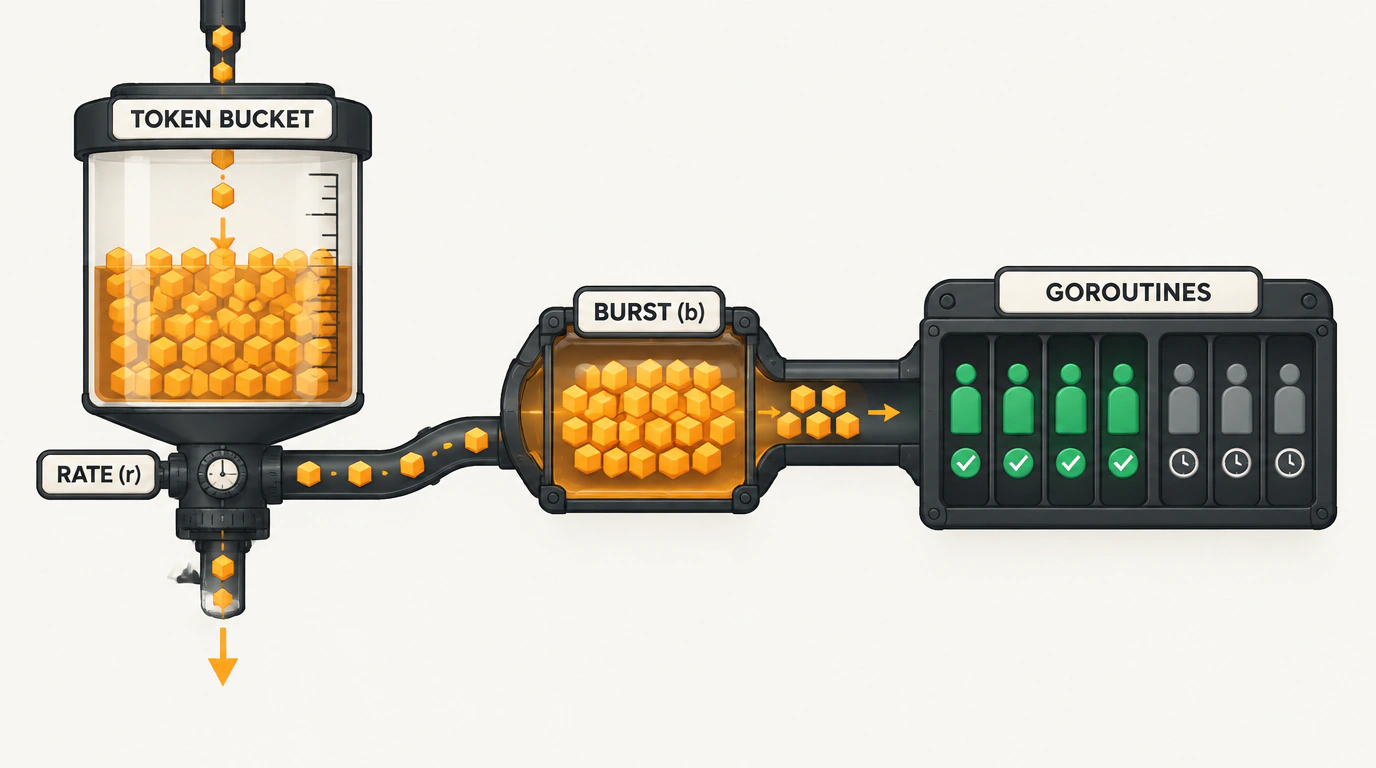
Esquema infográfico del algoritmo token bucket en Go con un depósito burst desbordado y una compuerta de paralelismo.
ArtículoDesarrolloGolangAlgoritmosBackend

Cómo funciona rate.NewLimiter en Go: por qué burst no limita la concurrencia

Muchos desarrolladores dan por hecho que rate.NewLimiter protege al backend frente a la saturación de la base de datos. Sin embargo, el clásico token bucket solo regula la frecuencia media de eventos en el tiempo, no cuántas gorutinas corren a la vez. Ante un pico repentino de tráfico, el parámetro burst deja pasar una ráfaga potente capaz de tumbar las conexiones del motor. Distinguir entre límite de tasa y semáforo evita degradaciones bruscas del servicio. Dar con el equilibrio exacto entre búfer y esperas requiere varias iteraciones.

👍 0
Библиотека Go-разработчикаGo Packages: golang.org/x/time/rate
31 de octubre
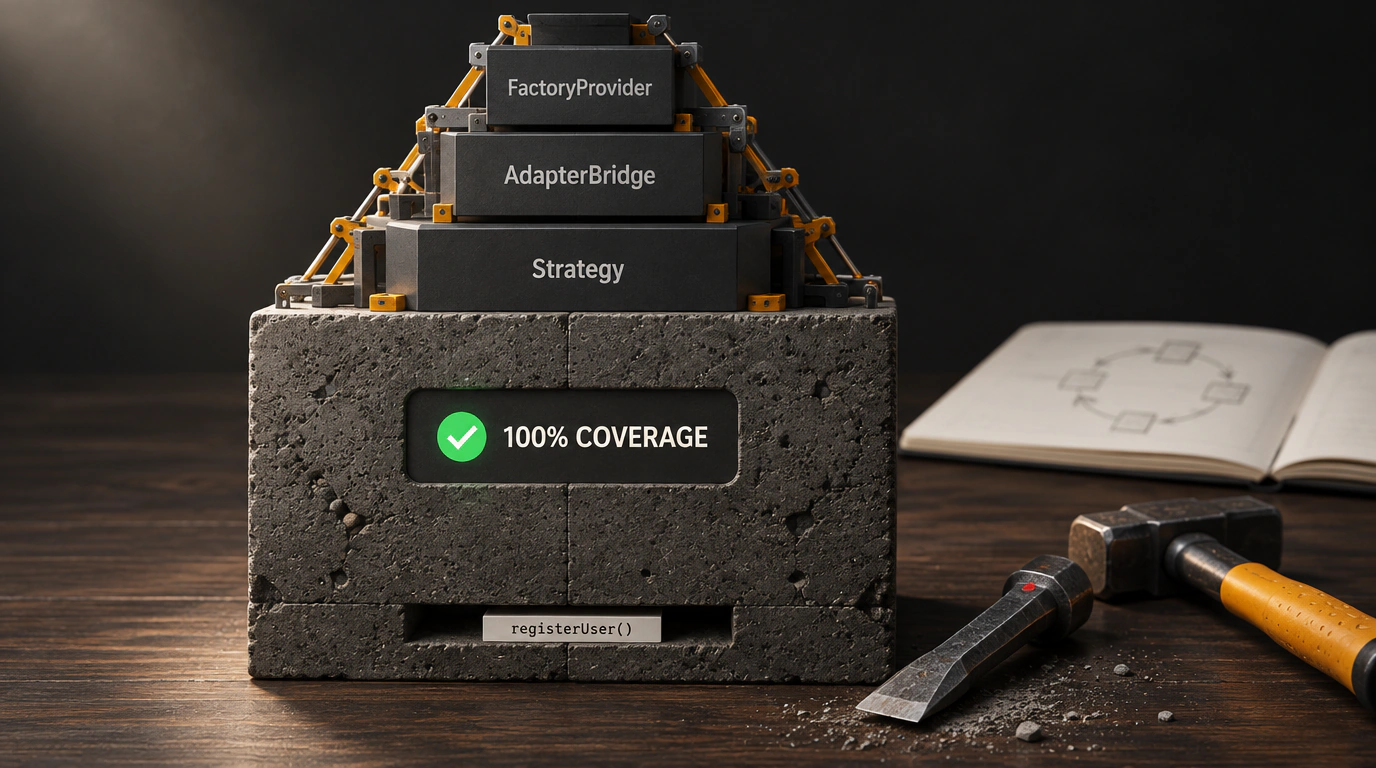
Bodegón conceptual con una pirámide escalonada monumental de bloques de grafito que representan arquitectura excesiva, empotrada en su base en un bloque sólido de hormigón con el estado de cien por cien de cobertura de tests.
A fondoIADesarrolloArquitecturaPruebas

Anatomía de la sobreingeniería con IA: cómo las redes neuronales crean código muerto y lo blindan con tests

Las redes neuronales escriben código a una velocidad pasmosa, pero inflan sin piedad la arquitectura de los servicios con decenas de abstracciones ficticias. En una charla muy comentada, Timur Shemsedinov expuso el mecanismo de esta degradación: la IA multiplica fábricas y adaptadores inútiles y luego los sella en hormigón con miles de tests unitarios sintéticos. La base de código acaba convertida en un pantano donde refactorizar se vuelve imposible. Aprender a decirle un no rotundo a tiempo al código generado sigue siendo una disciplina poco común.

👍 0
HowProgrammingWorksNode.js Ukraine / MetarhiaYouTube: Timur Shemsedinov — Доклад об оверинжиниринге и мертвом коде от ИИ
31 de octubre
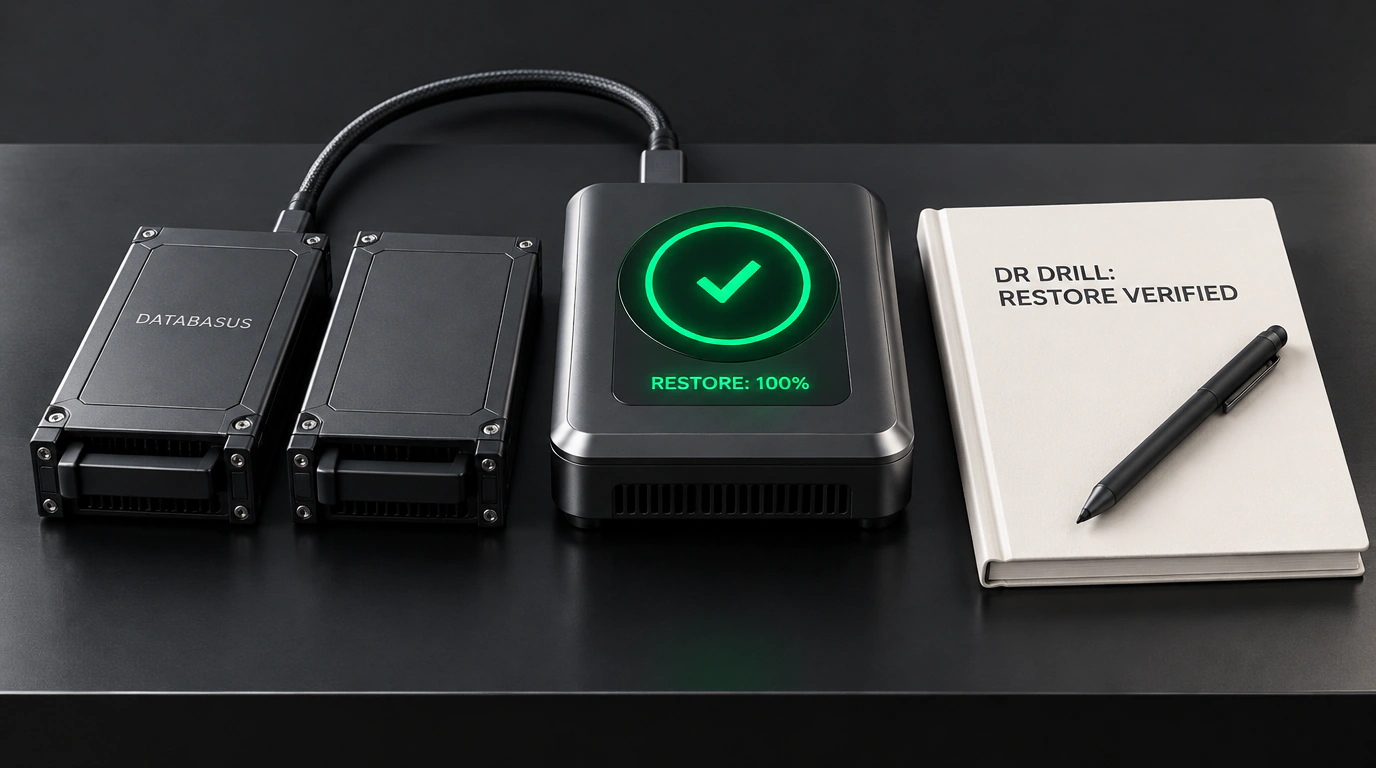
Bodegón escenificado con dos unidades de almacenamiento de backups de Databasus y un indicador verde de restauración verificada.
ArtículoSeguridadDatosBases de datosDevOps

Databasus: herramienta Open Source fiable para automatizar backups con verificación de restauración

Una copia de seguridad que nadie ha probado a restaurar jamás no ofrece ninguna garantía real. La mayoría de los incidentes en producción destapan verdades incómodas: archivos dañados, claves caducadas o tablas que no levantan. La plataforma abierta self-hosted Databasus automatiza la creación de snapshots de bases de datos incluyendo un despliegue de prueba obligatorio en un sandbox aislado. Configurar un Point-in-Time Recovery fluido para PostgreSQL en volúmenes de terabytes sigue exigiendo dominar bien el WAL.

👍 0
Linux | Network | DevOpsGitHub: databasus/databasus
31 de octubre
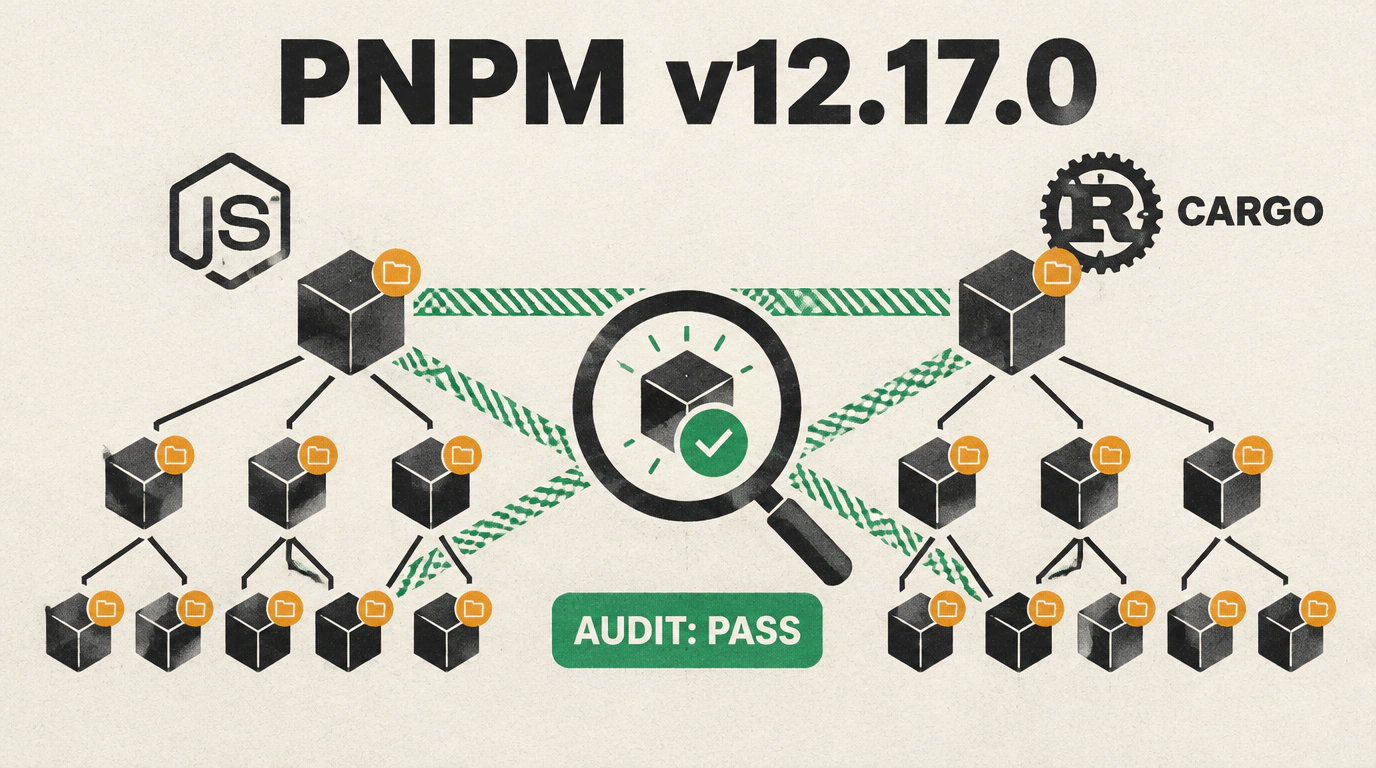
Risografía gráfica con la estructura políglota de un monorepositorio en pnpm 12.17.0 y auditoría de dependencias.
ArtículoDesarrolloAutomatizaciónNode.jsPaquetes

Lanzamiento de pnpm 12.17.0: auditoría global de peer dependencies y soporte de Cargo en outdated

El lanzamiento de pnpm 12.17.0 resuelve viejos dolores de cabeza en monorepositorios grandes y proyectos políglotas. Los desarrolladores reciben tres mejoras clave de golpe:

  • Comando global para auditar conflictos de peer dependencies en todo el monorepo.
  • Soporte para comprobar paquetes desactualizados en los ecosistemas Cargo y Python desde un único pnpm outdated.
  • Fijación estricta de los runtimes de entorno mediante la sección devEngines.

Mantener las versiones alineadas en proyectos grandes sigue exigiendo disciplina.

👍 0
pnpm BlogGitHub: pnpm/pnpm Release v12.17.0
31 de octubre
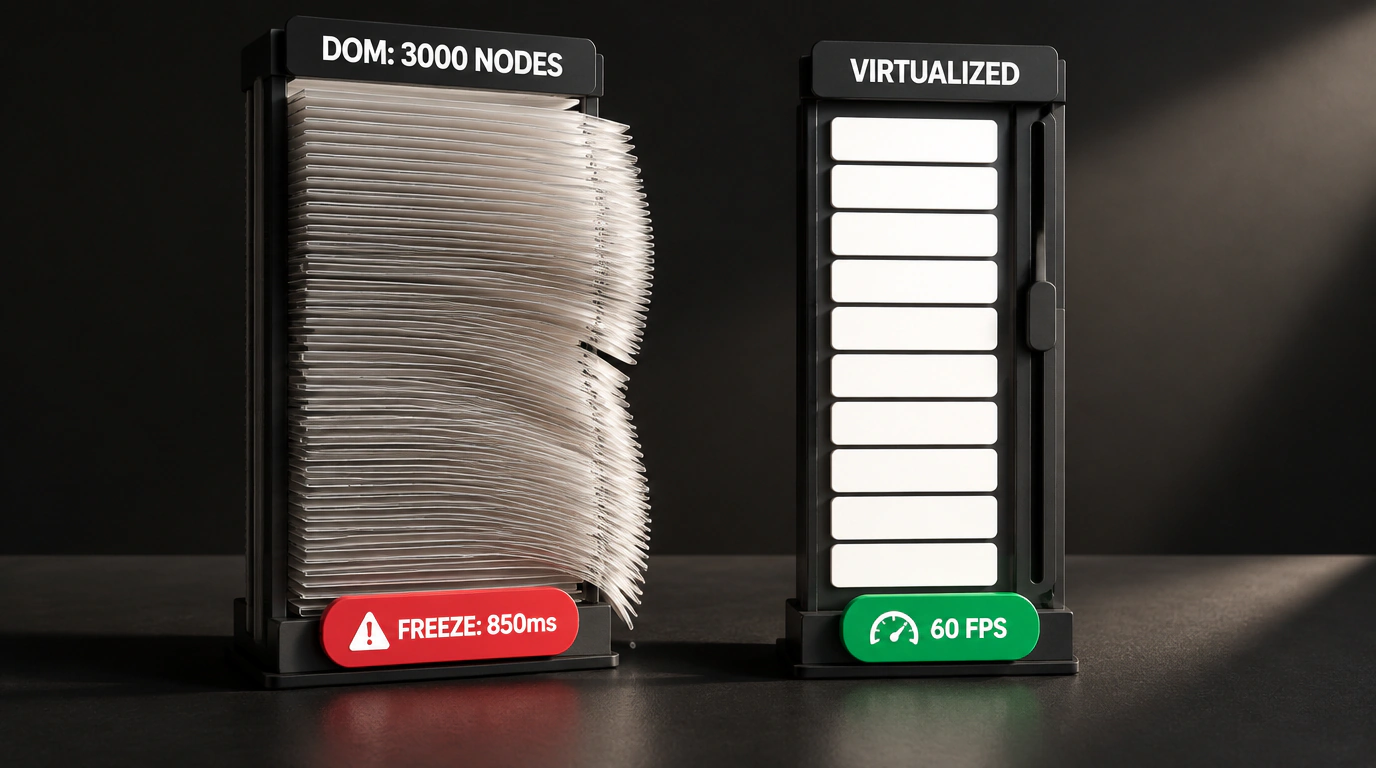
Bodegón comparativo de estudio con dos tarjetas de lista desplegable: DOM pesado frente a desplazamiento virtualizado.
ArtículoDesarrolloAnalíticaReactRendimiento

Sistemas de diseño bajo carga: por qué los desplegables congelan la interfaz

Un selector elegante de una librería popular luce genial en el diseño, pero puede dejar el navegador congelado al renderizar un par de miles de elementos. El ingeniero francés Romain Clément llevó a cabo un benchmark detallado de MUI, Mantine y Ant Design bajo carga real. Las mediciones revelaron diferencias drásticas en consumo de memoria y latencia al abrir desplegables. Elegir un componente rápido sin sacrificar accesibilidad resulta un reto técnico nada trivial.

👍 0
React StatusDen Odell: Design systems should be fast by default
31 de octubre
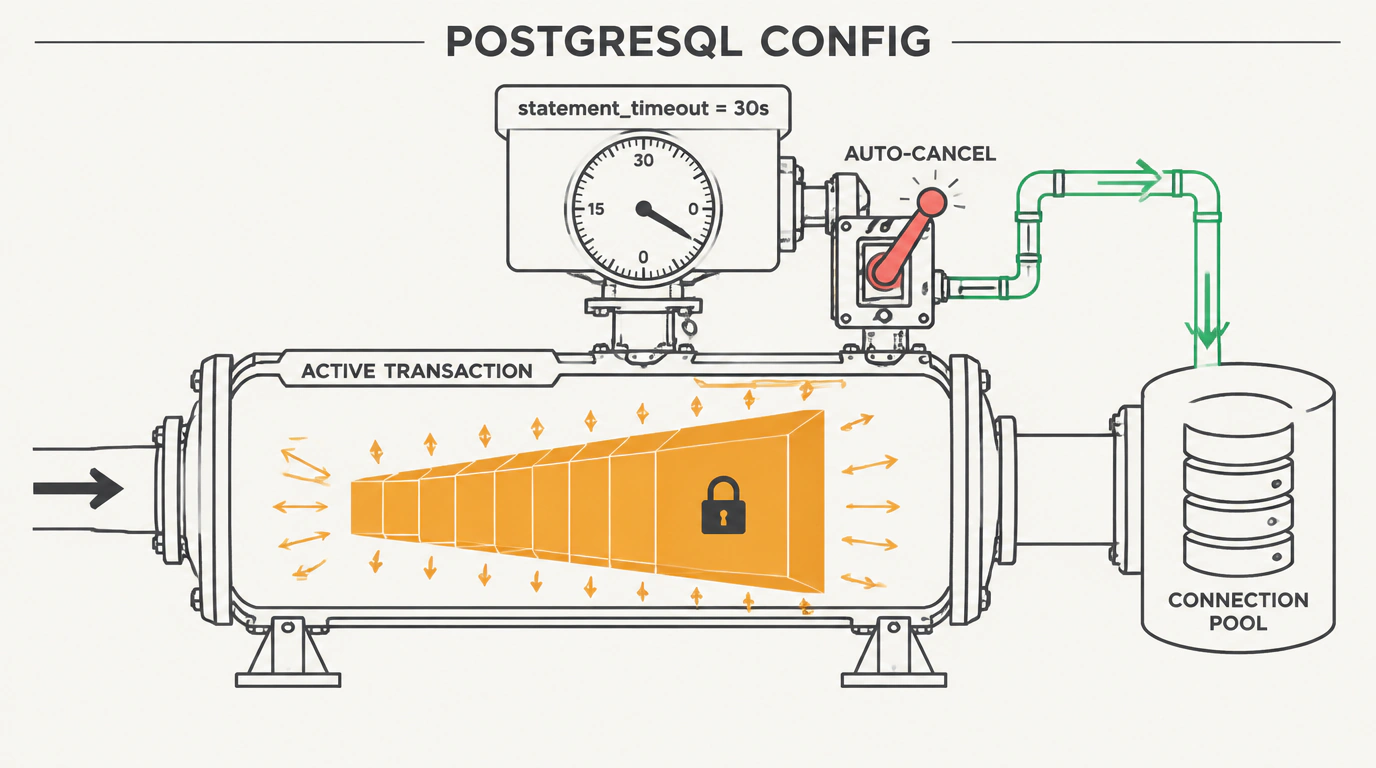
Plano técnico infográfico del timeout de transacciones en PostgreSQL con contador statement_timeout e interrupción de bloqueo.
NotaDatosPostgreSQLBases de datosOptimización

Higiene básica en PostgreSQL: por qué toda base de datos necesita statement_timeout

Una sola consulta analítica pesada puede bloquear en silencio toda la base de datos y provocar una caída en cascada de microservicios. Por defecto, PostgreSQL está dispuesto a ejecutar cualquier sentencia SQL de forma indefinida, acumulando bloqueos de filas y agotando el pool de conexiones. Configurar statement_timeout junto con el control de transacciones abandonadas salva al clúster de sobrecargas fatales. Fijar un límite global sin diferenciar roles puede romper de golpe los backups periódicos.

👍 0
SQL PortalPostgreSQL Documentation: Statement Behavior and Timeouts
31 de octubre
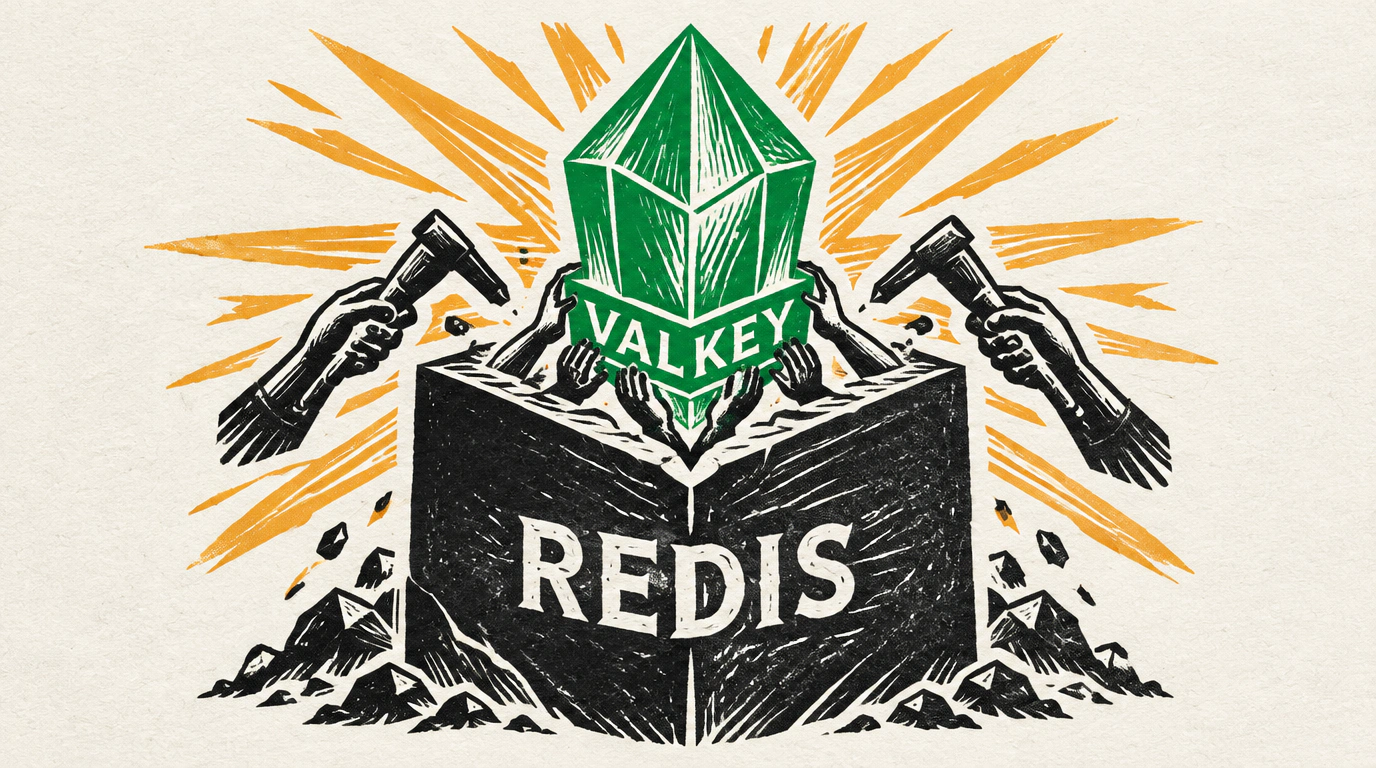
Linograbado conceptual que muestra la fractura del cubo monolítico de Redis y el nacimiento del cristal abierto independiente Valkey.
NotaOpen SourceBases de datosLicenciasValkey

Lecciones de licenciamiento en Redis: cómo el abandono del código abierto dio vida al fork Valkey

El cambio repentino de licencia de Redis desde la permisiva BSD al modelo comercial RSALv2 buscaba frenar a los gigantes de la nube, pero acabó rompiendo la confianza de la comunidad.

Los principales mantenedores y grandes empresas tecnológicas respondieron creando el fork independiente Valkey bajo el paraguas de la Linux Foundation. En pocos meses, distribuciones Linux y servicios cloud adoptaron el nuevo estándar abierto. Igualar el éxito del caché original exigirá al nuevo proyecto competir en un entorno muy duro.

👍 0
SQL PortalLinux Foundation: Valkey Project Announcement
31 de octubre
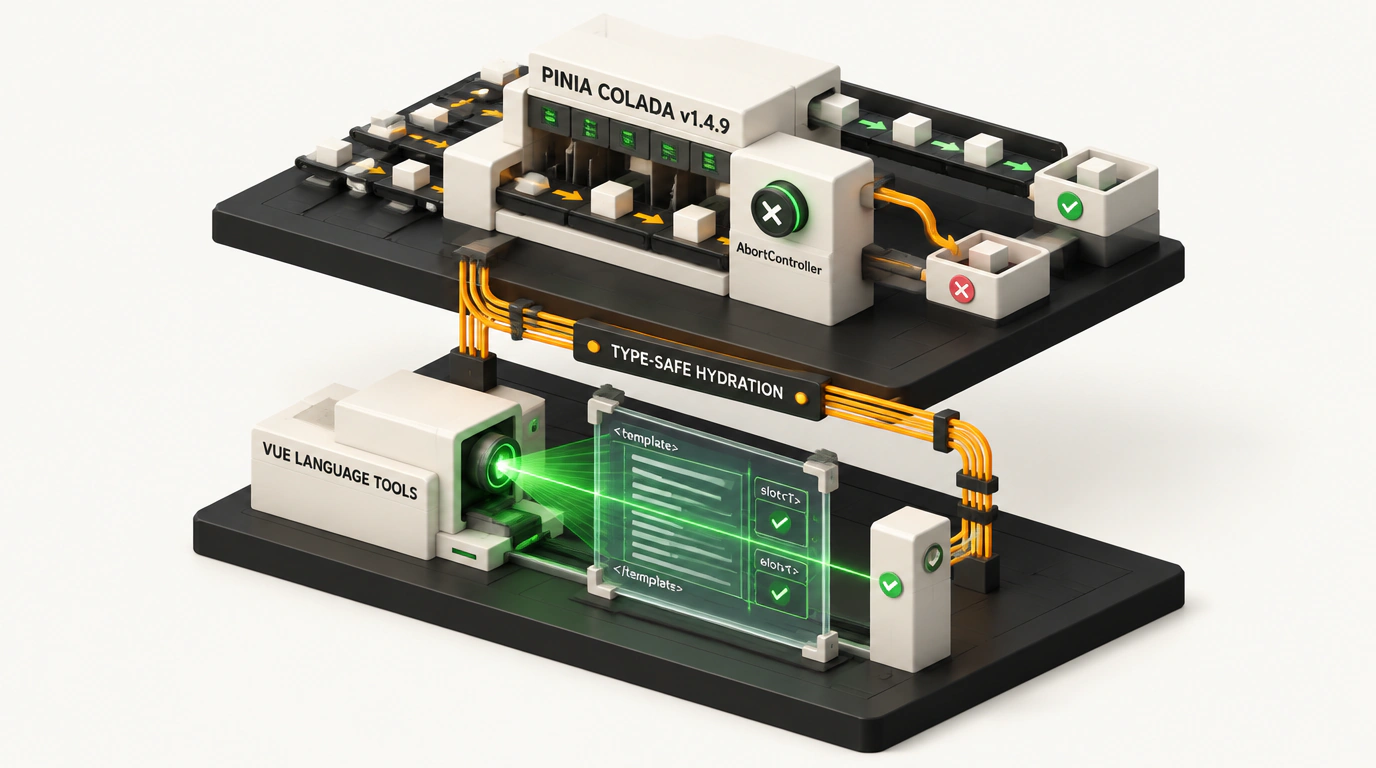
Modelo arquitectónico isométrico de Vue 3 y Nuxt con integración coordinada de Pinia Colada y tipado de SFC.
Resumen temático3 seccionesDesarrolloVueNuxtFrontend

Resumen de Vue y Nuxt: mejoras en Pinia Colada y tipado estricto en Vue Language Tools

Fugas de memoria durante la hidratación y errores fantasma de TypeScript en las plantillas son dos dolores de cabeza clásicos en aplicaciones modernas con Vue 3 y Nuxt.

El paquete coordinado de actualizaciones de otoño para Pinia Colada y Vue Language Tools incorpora cancelación automática de peticiones abandonadas con AbortController, exportación segura de la caché a JSON y tipado estricto en slots genéricos. Actualizar paquetes de forma sincronizada en monorepos grandes sigue pidiendo ojo atento con las dependencias.

👍 0
VueDigestGitHub: posva/pinia-colada Release v1.4.9
31 de octubre
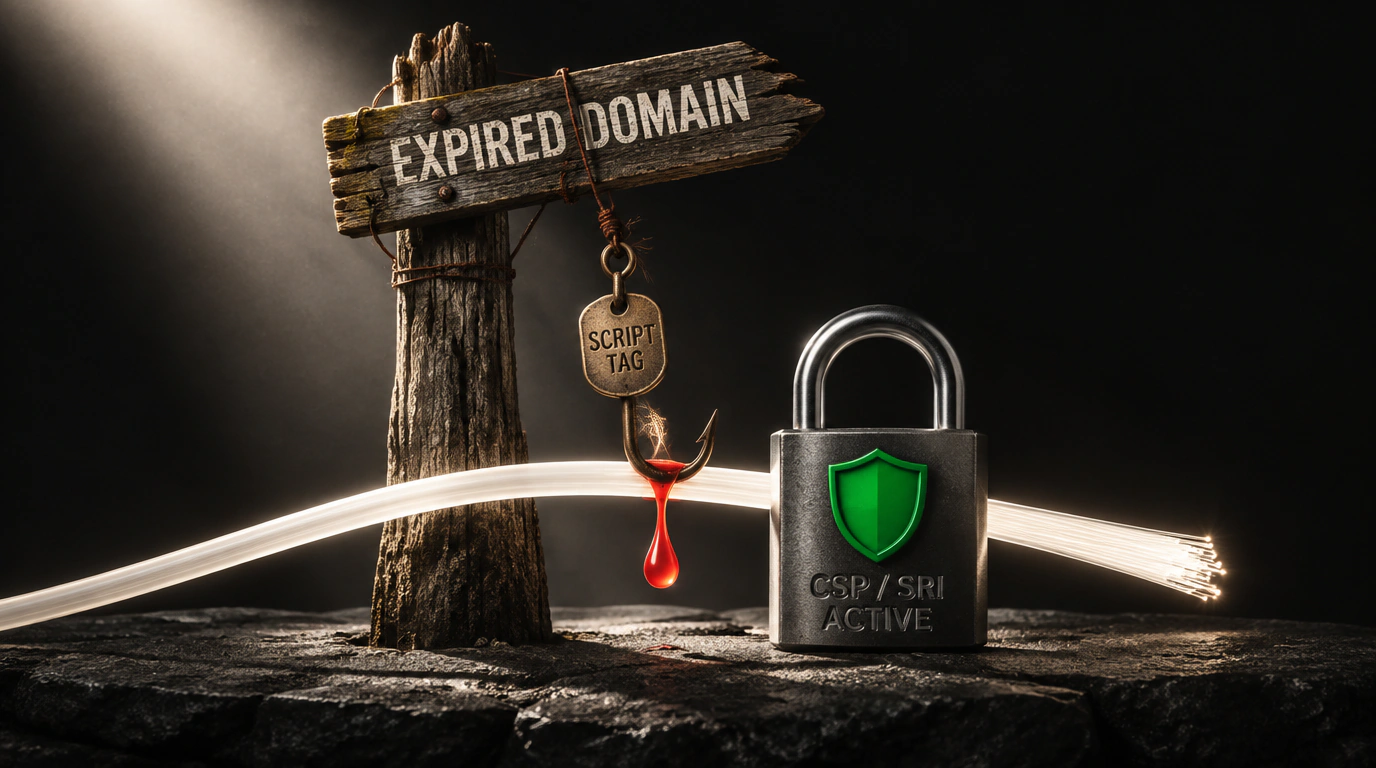
Bodegón conceptual en claroscuro con un cartel de madera desgastado de un dominio abandonado y la interceptación de tráfico web DeadTag.
ArtículoSeguridadDesarrolloVulnerabilidadesWeb

Ataque DeadTag: el peligro de olvidar etiquetas de scripts externos en dominios abandonados

Una etiqueta olvidada de un antiguo contador de analítica o un widget de reseñas en el HTML de tu sitio puede abrir a los atacantes acceso directo a los datos de los usuarios.

Investigadores de seguridad detallaron el vector DeadTag: los atacantes compran dominios caducados de viejos servicios SaaS y sirven JavaScript malicioso a millones de sitios de confianza. Políticas estrictas de Content Security Policy y atributos de integridad SRI protegen el proyecto. Hacer un inventario completo de scripts externos en proyectos heredados rara vez resulta sencillo.

👍 0
Node.JS [ru]Report URI Blog: DeadTag — How Forgotten Website Tags Became a Delivery Network for iPhone Spyware
31 de octubre
Bodegón escenificado con una balanza de precisión de boticario comparando el pesado consumo de tokens de Angular frente a la ligereza de Hono.
ArtículoIADesarrolloAnalíticaBenchmarks

El coste oculto de los frameworks para la IA: por qué los agentes gastan más dinero en Angular que en Hono

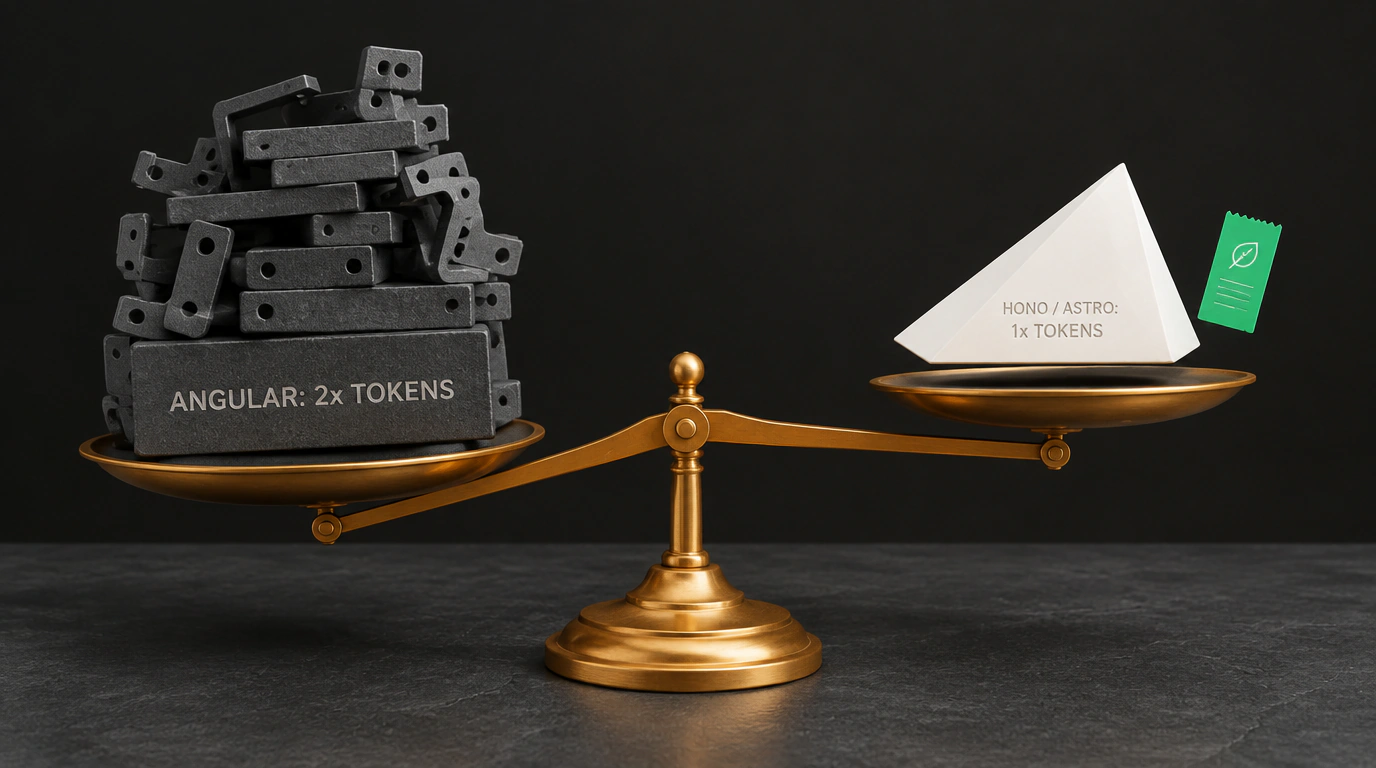
Una misma funcionalidad web en la era de la programación con IA cuesta importes muy distintos según el stack elegido. El ingeniero web Nolan Lawson realizó un experimento singular: encargó a agentes autónomos construir la misma app en 12 frameworks JavaScript distintos y midió el gasto de tokens. Las combinaciones basadas en Hono y Astro resultaron casi la mitad de baratas que un Angular pesado. Entender el motivo real de esa brecha exige mirar el boilerplate arquitectónico que hay debajo.

👍 0
Веб-стандартыNolan Lawson: The AI cost of JavaScript frameworks
31 de octubre
AnunciosSeguridadDesarrolloConferenciasDevSecOps

Positive AppSec Conf: primera conferencia sobre desarrollo seguro de Positive Technologies

Anuncio de la conferencia especializada Positive AppSec Conf, que se celebrará el 18 de noviembre de 2026 en formato híbrido (Cyberdom en Moscú y retransmisión online). El programa aborda la seguridad en la generación de código con IA, la integración de escáneres SAST/DAST en CI/CD y la defensa frente a ataques a la cadena de suministro de software. El registro gratuito ya está abierto.

👍 0
DevOps&SRE Library
31 de octubre