Desde fuera parece que la seguridad de los datos en un servicio fintech descansa por completo en el backend: los controladores validan permisos y el ORM añade a las consultas el filtro por fecha. Pero en la trastienda del trabajo con la base de datos se abre una brecha silenciosa: además de la aplicación principal, a las tablas acceden directamente vistas de informes, paneles de BI y empleados con la consola psql.
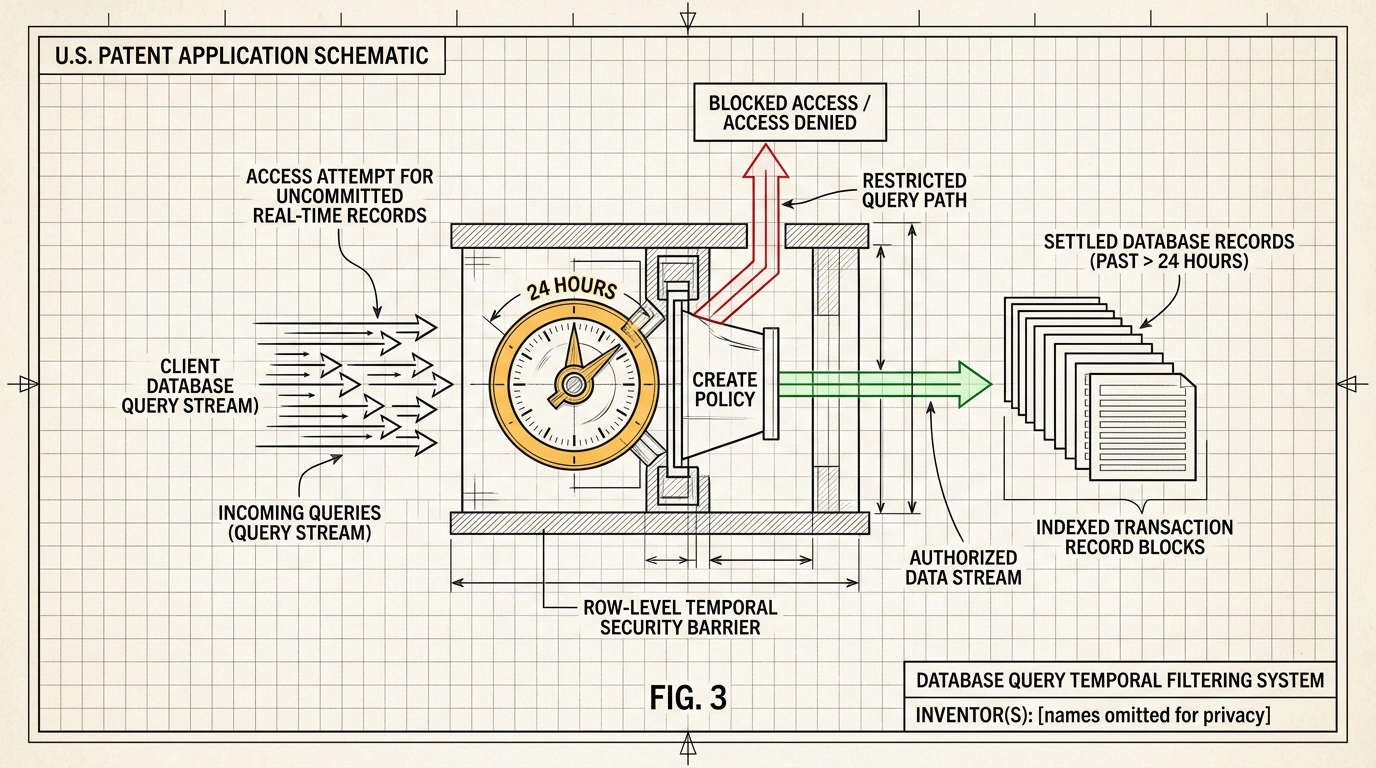
En el análisis de SQL Portal se muestra el caso de una empresa fintech: los analistas necesitan acceso a la tabla de transacciones transactions, pero estrictamente con un retraso de 24 horas para proteger frente al fraude y el uso de información privilegiada. ¿Cómo prohibir la lectura de filas recientes con medios del propio SGBD, de modo que ninguna consulta SQL directa pueda saltarse la cuarentena? El problema lo resuelve el patrón Temporal RLS: políticas de seguridad a nivel de fila de PostgreSQL con una condición temporal.
Por qué los filtros en código y vistas dejan pasar consultas directas
El camino habitual consiste en añadir la condición WHERE transaction_time <= now() - interval '24 hours' en el código del servicio o configurar un filtro en el sistema de BI. El problema es que esa restricción solo vive dentro de un cliente concreto. Basta con que un analista se conecte a la base desde un cliente SQL para una exportación puntual o apunte un panel directamente a la tabla transactions para que los filtros de aplicación queden a un lado y en la consulta aparezcan operaciones realizadas hace un segundo.
Esconder la tabla tras una vista (VIEW) tampoco salva siempre: al depurar informes alguien acaba concediendo un SELECT directo sobre la tabla original o creando una vista de administración sin modo security invoker. Para que la protección no dependa del cuidado de las personas, la regla debe trasladarse al interior de la propia tabla, allí donde el núcleo de la base verifica cada fila antes de entregarla.
Filtro temporal integrado y modo forzado para el propietario
El control de acceso por filas (Row-Level Security, RLS) funciona como un filtro automático a la salida de la tabla: defines una sola vez la regla para un rol y el planificador añade la condición a cualquier consulta. Contrasté la sintaxis con la documentación de PostgreSQL; mira en qué tres comandos se apoya la cuarentena de 24 horas para el rol de analistas analysts en la tabla transactions con la columna temporal transaction_time:
ALTER TABLE transactions ENABLE ROW LEVEL SECURITY;
ALTER TABLE transactions FORCE ROW LEVEL SECURITY;

CREATE POLICY delay_24h ON transactions
    FOR SELECT
    TO analysts
    USING (transaction_time <= now() - interval '24 hours');
El primer comando activa el filtrado por filas y el tercero crea la política delay_24h: la expresión en USING comprueba que la marca temporal del registro sea al menos 24 horas anterior al inicio de la transacción now(). Ahora el analista lanza un simple SELECT * FROM transactions; desde psql o un panel de BI y, sin escribir ni un WHERE, recibe únicamente registros de más de un día.
La segunda línea —FORCE ROW LEVEL SECURITY— cierra un hueco importante. Por defecto, el propietario de la tabla (table owner) lee todas las filas saltándose cualquier política. Si los scripts o los cuadros de mando entran en la base con la cuenta del propietario del esquema, sin FORCE la barrera no surte efecto para ellos. El modo forzado deja la excepción únicamente para los superusuarios (SUPERUSER) y los roles con el privilegio BYPASSRLS. Los propios comandos DDL viven en las migraciones de Git y se validan en pruebas automáticas, como analizamos en el resumen de herramientas para probar RLS en una base de datos real.
Índices temporales y matices al combinar reglas
¿No provocará esta comprobación un recorrido completo de la tabla (Seq Scan) sobre millones de filas? La clave está en la forma de la condición transaction_time <= now() - interval '24 hours'. La columna transaction_time queda a la izquierda sin envoltorios de funciones, y now() devuelve una constante de tiempo de la transacción, por lo que el optimizador utiliza el índice B-Tree estándar sobre transaction_time y descarta los datos recientes en milisegundos.
Al evolucionar el esquema conviene recordar dos detalles. En primer lugar, por defecto PostgreSQL combina varias políticas con OR. Si al retraso temporal hay que sumarle un filtro por sucursal, la segunda política debe declararse como AS RESTRICTIVE, para que las condiciones se unan con un AND estricto y no dejen visibles las filas recientes de la propia región. En segundo lugar, los registros ocultos siguen participando en la comprobación de claves foráneas, de modo que el borrado en cascada de una fila relacionada devolverá error si una transacción de hoy hace referencia a ella.
Llevar las reglas temporales al esquema de la base de datos elimina comprobaciones duplicadas en servicios y conectores. Y, en última instancia, toda esta ingeniería rigurosa sirve para algo muy humano —tranquilidad—: cuando la propia base mantiene el perímetro, no tienes que adivinar si alguien olvidó una línea de WHERE en el enésimo informe.