Edición 21 de noviembreDigest del día · 12 materiales
Qué hay en esta ediciónRevisamos 23 fuentes, reunimos 12 materiales
Candado de latón con el grabado SESAME y una llave de acceso verde brillante sobre fondo oscuro
ArtículoDesarrolloSeguridadAgentes de IAAdonisJS

@adonisjs/sesame: servidor OAuth 2.1 y OpenID Connect integrado en AdonisJS con soporte para agentes MCP

El equipo de AdonisJS lanzó el paquete oficial @adonisjs/sesame v0.11, un servidor OAuth 2.1 y OpenID Connect integrado para AdonisJS 7 y Node.js 24+. No se adueña de tus tablas de usuarios ni de tus pantallas de inicio de sesión, pero cubre de fábrica los riesgos principales: PKCE obligatorio, protección del formulario de consentimiento contra manipulación de URL, revocación de grants completos ante el robo de un refresh token y autodescubrimiento para agentes de IA mediante MCP. Analizamos el código del paquete y probamos la detección de repetición en un simulador interactivo.
👍 11
AdonisJS BlogGitHub: adonisjs/sesameAdonisJS Docs — OAuth Server (Sesame)
21 de noviembre
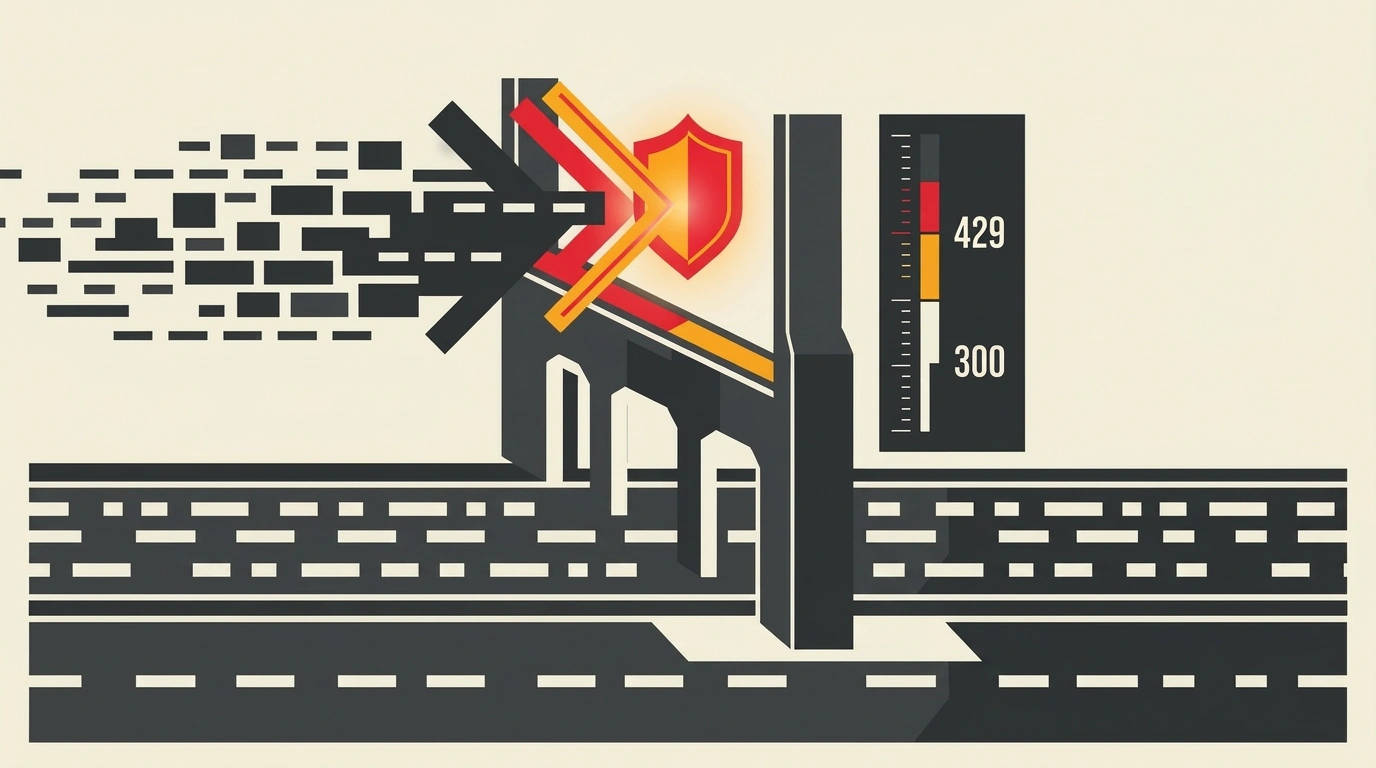
Cartel gráfico estilizado con una barrera digital y un indicador de límite de 300 peticiones en tonos de alto contraste
ArtículoDesarrolloSeguridadAWSDevOps

300 peticiones en 5 minutos: cómo los ingenieros eligieron el límite de AWS WAF para la ruta de tokens y atraparon primero sus propios bugs

Un solo cliente atrapado en un bucle a 20 peticiones por segundo agota los 30 cupos de AWS Lambda en la emisión de tokens y tumba el acceso para todos los demás usuarios. En un caso real de 16 días documentado por el ingeniero SRE Daniil Romashov, vemos el cálculo del umbral de AWS WAF con registros semanales de CloudFront, el código funcional en Terraform con respuesta 429, la trampa del campo Rule en CloudWatch Alarm, la regla gemela para el runner de QA y el bloqueo del acceso directo a API Gateway.

👍 18
DevOps&SRE LibraryHackerNoon — 300 Requests in 5 Minutes (Daniil Romashov)AWS WAF Developer Guide — Rate-based rule statements
21 de noviembre
Modelo 3D isométrico de un potente servidor de base de datos con ranuras de extensión y el elefante azul de PostgreSQL
ArtículoDesarrolloDatosPostgreSQLArquitectura

Por qué mantener cinco bases de datos distintas si PostgreSQL ya hace casi todo: JSONB, pgvector, búsqueda, métricas y colas

MongoDB para JSON, Pinecone para vectores, Elasticsearch para búsquedas, InfluxDB para métricas y Redis para colas: al principio ese stack parece sólido, pero a los seis meses se convierte en cinco pools de conexiones, respaldos separados y alertas nocturnas. Analizamos con ejemplos SQL reales cómo un solo PostgreSQL con extensiones resuelve el 80–90% de estas tareas, qué límites tienen pgvector y LISTEN/NOTIFY y cuándo sí conviene separar la carga a otro motor.

👍 15
SQL PortalPostgreSQL Docs — JSON TypesGitHub: pgvector/pgvectorTimescaleDB (TigerData)
21 de noviembre
Noticias · 21 de noviembre3 noticias

Go 1.27 enseña a go doc a aceptar el sufijo @version: consulta la API de un paquete sin tocar tu go.mod

En Go 1.27 la herramienta go doc por fin acepta el sufijo @version en el primer argumento. Ahora puedes consultar rápido en la terminal la firma de una función o la API de una librería externa: Go descargará el paquete a tu caché local de módulos sin ensuciar tu go.mod. Mostramos los comandos útiles y un detalle importante.

Un slice de 16 bytes retiene todo el búfer: por qué buf[:16] en Go frena al recolector de basura y cómo lo arregla copy

La operación part := buf:16 en Go no copia datos, sino que crea una cabecera de slice apuntando al mismo arreglo subyacente. Si guardas ese pequeño fragmento por mucho tiempo, el recolector de basura no podrá liberar el enorme búfer original; vemos cómo cortar ese vínculo con make y copy o con slices.Clone.

El encabezado fijo tapa el título al navegar por anclas: soluciónalo con una propiedad CSS, scroll-margin-top

Haces clic en un punto del índice, la página baja hasta la sección y su título queda escondido bajo la cabecera fija. En lugar de trucos frágiles con márgenes negativos y JavaScript, esto se resuelve con una línea de scroll-margin-top, y con una variable CSS adaptas fácil el espacio para pantallas móviles.

Collage en papel con un núcleo de código limpio y ligero y capas sobrantes de librerías retiradas
ArtículoDesarrolloSeguridadJavaScriptArquitectura

Sin 800 paquetes en node_modules ni pesados clientes Electron: tres principios polémicos pero prácticos de minimalismo en JS

Mucho antes de las redes neuronales, los proyectos JavaScript ya se ahogaban en código ajeno de cientos de paquetes transitivos de npm. En un directo conjunto, Timur Shemsedinov y Vlad Ten propusieron tres reglas estrictas de minimalismo: recortar dependencias a 12–30 paquetes verificados, cambiar el pesado Electron por PWA con Service Worker y validar JavaScript puro con archivos .d.ts separados y checkJs sin compilación. Mostramos configuraciones reales, aclaramos qué pasó realmente con Svelte y señalamos dónde este enfoque puede jugar en contra.

👍 12
HowProgrammingWorksYouTube: Тимур Шемсединов и Влад ТенSocket — Supply Chain Security for npmMDN — Service Worker API & Push API+2
21 de noviembre
Bodegón cinematográfico con un cronómetro mecánico y tarjetas indexadas desplegadas en abanico
Resumen temático3 seccionesDesarrolloDatosSQLPostgreSQL

Tres técnicas prácticas en SQL: acelerar búsquedas de 2.5 segundos a 80 ms, cardinalidad de índices y detección de duplicados con LAG

Cuando la búsqueda en el catálogo se arrastra o aparecen cobros duplicados, dan ganas de comprar un servidor más potente o bajar las filas al backend. En la práctica resulta más simple corregir el propio SQL. Reunimos tres casos reales con consultas listas: cómo acelerar 30 veces una búsqueda de productos con índice cubriente, pg_trgm y paginación keyset, por qué un índice sobre el género del usuario solo estorba y cómo detectar compras repetidas en 5 minutos usando la función de ventana LAG sin self-joins.

👍 8
SQL Portal (оптимизация поиска)PostgreSQL Docs — Index-Only Scans and Covering Indexes
21 de noviembre
Grabado fino con la silueta de una huella dactilar digital tejida con ondas sonoras y líneas geométricas
NotaDesarrolloSeguridadJavaScriptPrivacidad

Huellas del navegador en lugar de cookies: cómo unas líneas de JavaScript arman un identificador digital con Audio, WebGL y SHA-256

¿Borraste las cookies y activaste una VPN, pero el sitio igual te reconoció? Marcin Sleszynski mostró cómo el fingerprinting de navegador reemplaza a las cookies de terceros: llamadas estándar a OfflineAudioContext, WebGL, canvas, Intl y navigator sin pedir permisos se combinan mediante SHA-256 en una huella estable del dispositivo. Revisamos la mecánica con código JS mínimo, vemos por qué extensiones como JShelter no salvan y comparamos la defensa en Brave, Tor y Mullvad Browser.

👍 5
Веб-стандартыMarcin Śleszyński — Fingerprints are the new cookies (royfish.dev)EFF — Cover Your TracksMDN — SubtleCrypto.digest()
21 de noviembre
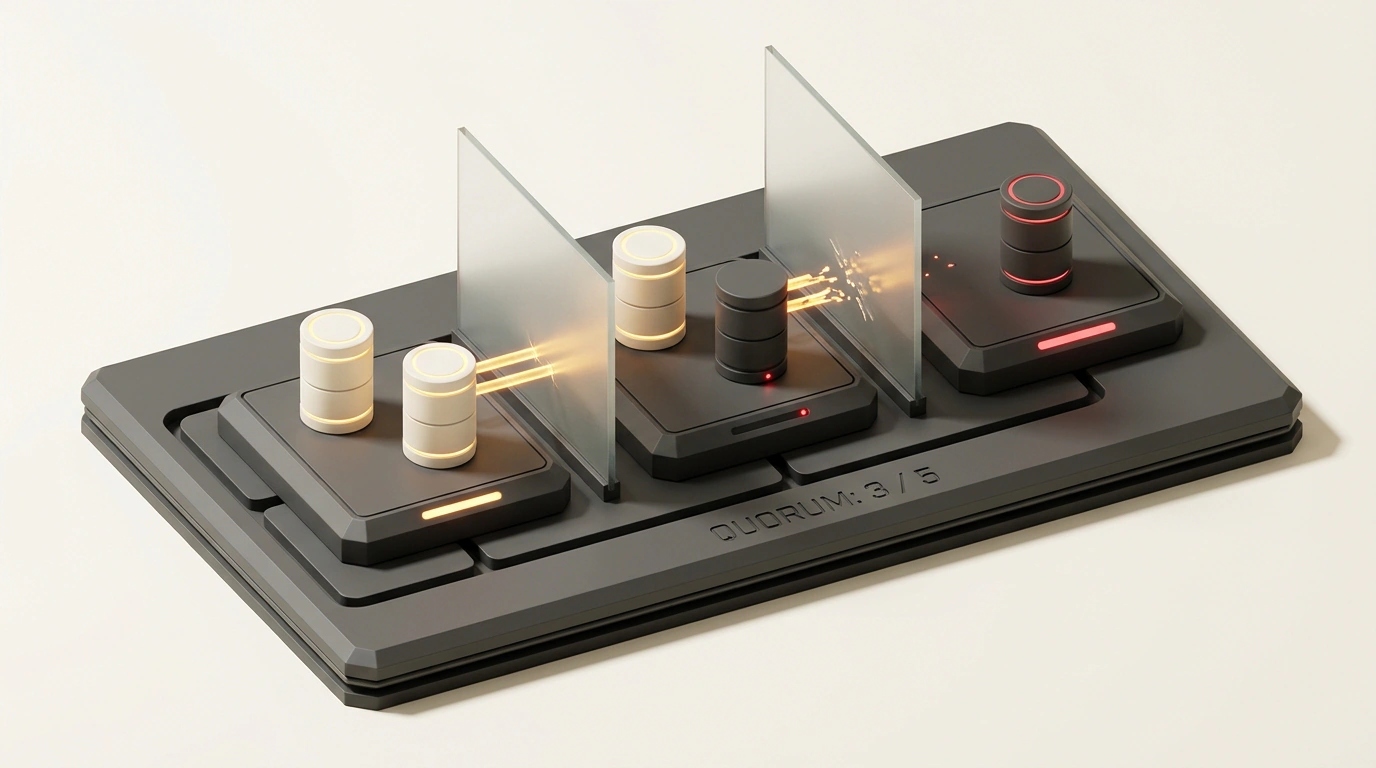
Maqueta arquitectónica isométrica con cinco nodos de clúster en tres centros de datos y quórum roto
NotaDesarrolloArquitecturaHighloadBases de datos

La caída de Revolut y las matemáticas del quórum: por qué un clúster de cinco nodos en esquema 2/2/1 no sobrevive a perder una zona más un servidor

Un clúster de cinco nodos repartido en tres zonas (2/2/1) parece sólido hasta que un servidor se cae sin que nadie lo note. Con el postmortem oficial de la caída de Revolut del 20 de octubre y la hipótesis de Alexey Rybak sobre Patroni y etcd, vemos por qué la fórmula del quórum frenó el failover automático, cómo un bucle de dependencias alargó la recuperación y qué elegir en lugar de 2/2/1: alertas inmediatas, un nodo árbitro en un cuarto centro de datos o el esquema 3/3/3.

👍 12
System Design & HighloadRevolut Blog — 20 October Outage: Technical Overviewetcd Documentation — FAQ (Failure Tolerance)
21 de noviembre
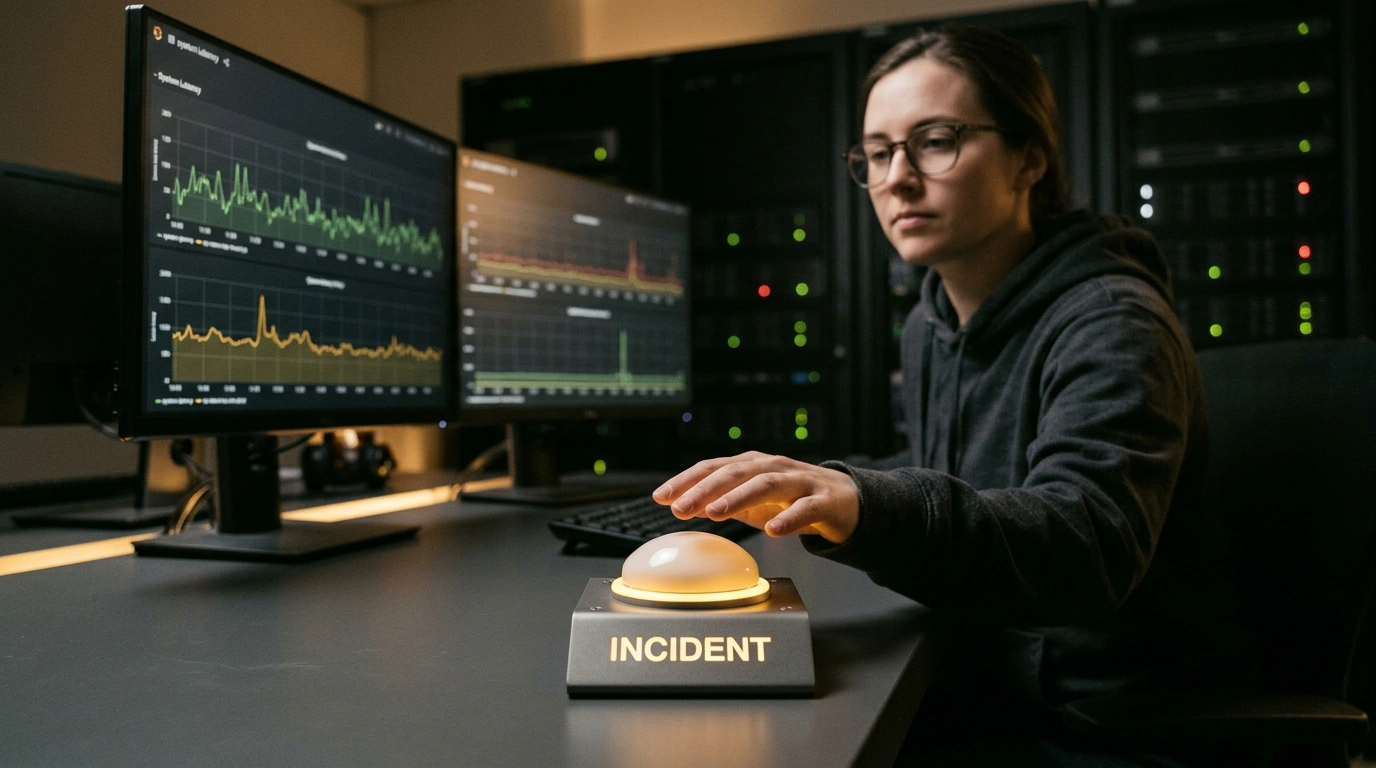
Escena documental en una oficina SRE nocturna con un botón de alerta y una gráfica de monitoreo en pantalla
NotaDesarrolloGestiónSREIncidentes

Cuánto cuesta declarar un incidente: por qué los de guardia aguantan hasta el final y cómo abaratar el primer paso

En plena guardia ves una gráfica rara, no hay alertas y te tienta pasar diez minutos más revisando logs por tu cuenta. Hugo van der Horst, ex SRE de Adyen, explica que no es pereza: un solo botón de «Incidente» suele cargar a la persona con elegir severidad, estimar pérdidas, liderar la respuesta y redactar un postmortem obligatorio. Eso empuja a los equipos a hacer «arreglos en la sombra» por chat privado; vemos tres reglas para abaratar el arranque y por qué separar los estados de «sospecha» e «impacto confirmado».

👍 7
DevOps&SRE LibraryThe Postmortem (Hugo van der Horst) — What does it cost to declare an incident?Google SRE Book — Managing Incidents
21 de noviembre
AnunciosDesarrolloFormaciónPostgreSQLDevOps

Agenda de eventos para desarrolladores: auditoría en PostgreSQL, vibe coding, Lakehouse y meetup de infraestructura

Cuatro próximos eventos para desarrolladores e ingenieros entre el 23 de noviembre y el 11 de diciembre: webinario de OTUS sobre protección de logs en PostgreSQL con hash-chain y árbol de Merkle, serie de clases abiertas sobre vibe coding y auditoría de vulnerabilidades en Cursor, migración de Greenplum a Lakehouse con VK Tech y el meetup de AvitoTech y K2 Cloud.

👍 3
SQL и Базы ДанныхOTUS — Открытый вебинар «Журнал, который нельзя тихо переписать: hash-chain и дерево Меркла в PostgreSQL»Node.JS [ru]SQL Portal+3
21 de noviembre