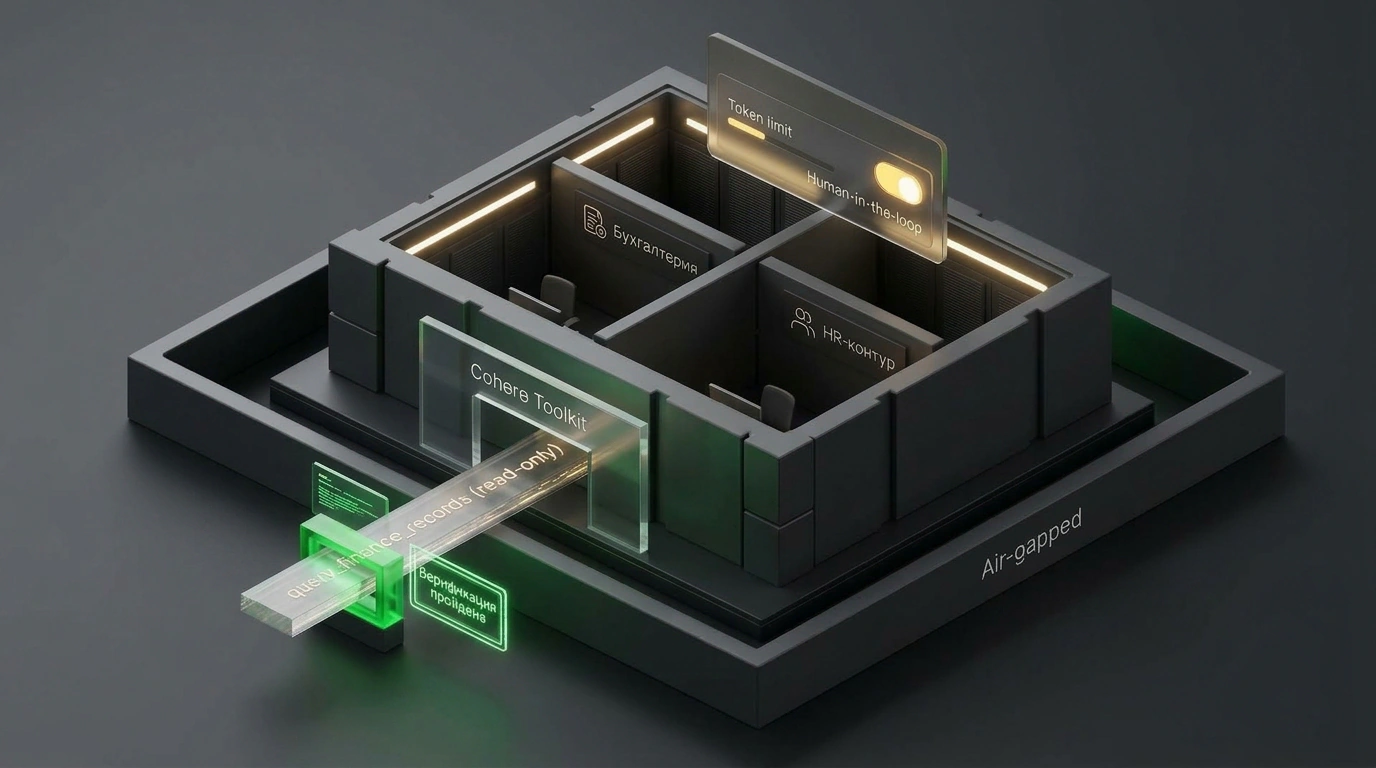


Внедрение автономных ИИ-агентов в крупный бизнес традиционно наталкивается на глухую стену корпоративной безопасности. Службы ИБ и юристы блокируют пилотные проекты по понятным причинам: как только агент получает доступ к корпоративным базам данных, возникает риск утечки коммерческой тайны между подразделениями, неконтролируемого расхода токенов или случайного удаления критических записей. Выпущенная 5 октября 2026 года платформа Cohere North 2 призвана устранить этот барьер, предложив стандарты безопасности промышленного уровня для регулируемых отраслей.
Платформа объединяет кросс-сессионную память агентов с жесткими ролевыми моделями доступа, гранулярным аудитом действий и возможностью работы в полностью изолированных контурах.
Изоляция памяти и переиспользуемые навыки
Главная технологическая сложность долгоживущих агентов — сохранение контекста без смешивания данных. В North 2 реализована концепция модульных библиотек (Libraries) и переиспользуемых навыков (Skills).
Агент бухгалтерии может помнить регламенты квартальной отчетности и контекст прошлых сверок, но его память аппаратно и логически изолирована от агента отдела кадров или технической поддержки. При этом полезные функции — например, модуль безопасного выполнения запросов к базам данных — могут централизованно распространяться между агентами всей организации в виде верифицированных навыков, исключая дублирование кода.
Программная интеграция через Cohere Toolkit
Подключение агента к внутренним системам компании настраивается через Cohere Toolkit SDK. В приведенном сценарии агент инициализируется со строгой схемой инструментов для обращения к финансовой базе данных в режиме «только чтение»:
import os
from cohere import ClientV2

# Подключение клиента Cohere к корпоративному шлюзу
co = ClientV2(api_key=os.environ.get("COHERE_API_KEY"))

# Описание инструмента с безопасной read-only схемой
finance_tool = {
    "type": "function",
    "function": {
        "name": "query_finance_records",
        "description": "Безопасный запрос к финансовой базе данных через read-only коннектор",
        "parameters": {
            "type": "object",
            "properties": {
                "quarter": {"type": "string", "enum": ["Q1", "Q2", "Q3", "Q4"]},
                "metric": {"type": "string", "enum": ["revenue", "ebitda", "opex"]}
            },
            "required": ["quarter", "metric"]
        }
    }
}
Когда агент формулирует вызов функции, система проверяет ролевые привилегии текущей сессии и фиксирует вызов в неизменяемом журнале аудита:
# Запуск диалоговой сессии агента с изолированным контекстом подразделения
response = co.chat(
    model="command-r-plus-08-2024",
    messages=[
        {"role": "user", "content": "Сформируй сводку операционных расходов за 3 квартал."}
    ],
    tools=[finance_tool]
)

# Проверка намерения агента перед исполнением запроса
if response.message.tool_calls:
    for tool_call in response.message.tool_calls:
        print(f"Агент запросил вызов {tool_call.function.name} с параметрами {tool_call.function.arguments}")
        print("Верификация прав доступа пройдена. Данные переданы в аналитический отчет.")
Архитектура контроля: от квот до изолированных периметров
North 2 ориентирована на компании с жесткими регуляторными требованиями (банки, медицинские холдинги, юридические бюро). Платформа предоставляет администраторам детальную панель управления расходами: на каждого пользователя или отдел устанавливаются жесткие месячные лимиты токенов. Для любых операций, способных изменить состояние внешней системы (создание платежа, отправка письма клиенту, модификация базы данных), действует политика обязательного подтверждения человеком (Human-in-the-loop).
При этом North 2 поддерживает локальное развертывание в закрытых контурах (air-gapped) без выхода во внешнюю сеть. Корпоративные данные не покидают защищенный периметр предприятия, гарантируя абсолютный суверенитет над бизнес-процессами.