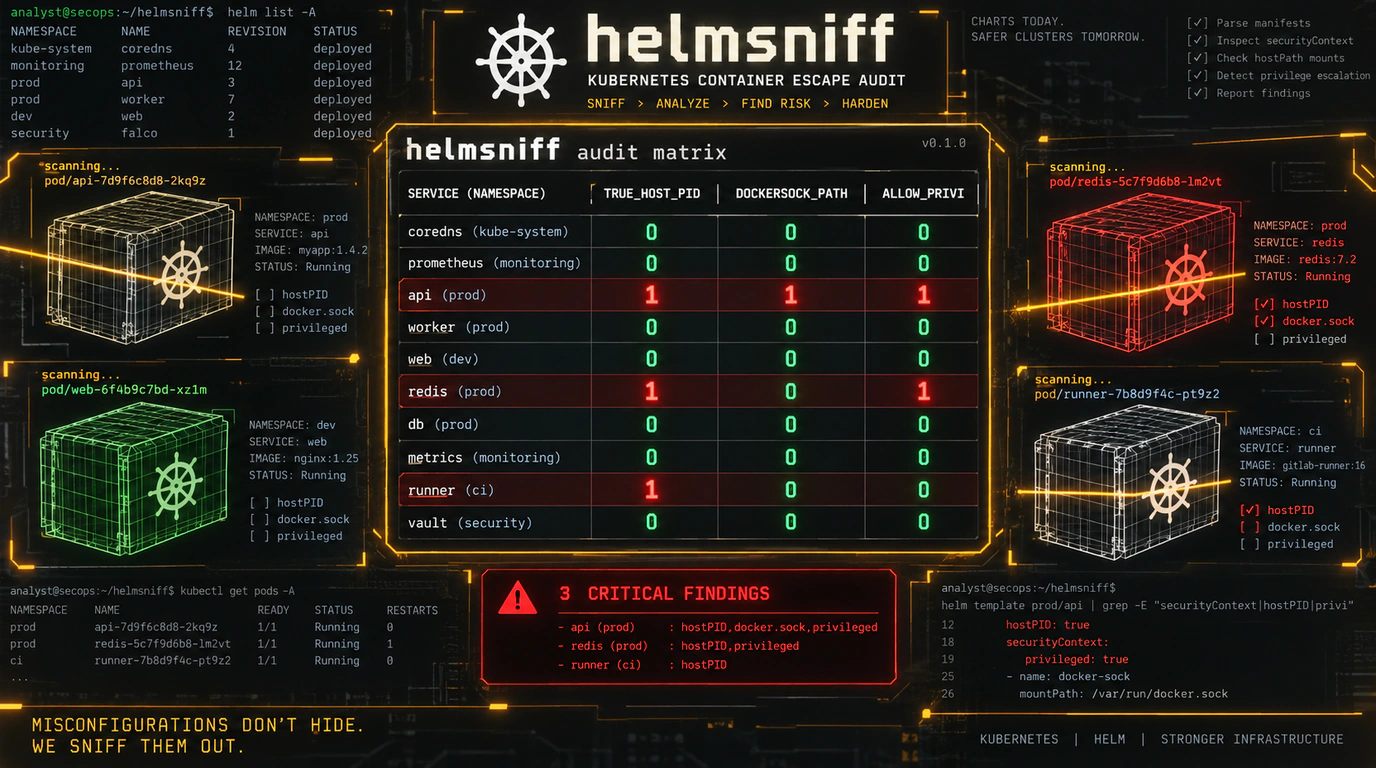


В крупных инфраструктурах с микросервисной архитектурой количество Helm-чартов быстро переваливает за сотни и тысячи. Каждый чарт содержит десятки шаблонов, хелперов и значений по умолчанию, за которыми легко упустить критические ошибки конфигурации: забытые флаги allowPrivilegeEscalation, случайный запуск от пользователя root или монтирование сокета Docker с хостовой машины.
Существующие инструменты статического анализа вроде Trivy, Checkov или Kube-linter отлично подходят для финального гейтинга в пайплайнах CI/CD, но они тяжеловесны и выдают многостраничные текстовые отчеты. Если инженеру по безопасности или SRE-команде нужно быстро просканировать весь внутренний реестр чартов компании и получить матричную картину рисков, традиционные сканеры вязнут в деталях. Исследователь Вахид Рафиеи (Vahid Rafiei) предложил решение этой проблемы, выпустив легковесную консольную утилиту helmsniff на языке Go.
Матричный аудит манифестов и проверка векторов побега из контейнера
В отличие от инструментов вроде Headlamp KubeBuddy, работающих через клиентский API кластера, helmsniff исповедует принцип чистого статического анализа отрендеренных YAML-файлов. Утилита не подключается к Kubernetes API server и не парсит шаблоны Go Template напрямую — она принимает на вход уже готовый YAML, сгенерированный командой helm template.
Отчет helmsniff формируется в строгом матричном представлении (в формате CSV или JSON):
- Каждая строка в таблице соответствует ровно одному объекту Kubernetes (Deployment, StatefulSet, Secret, Service и т.д.);
- Каждый столбец проверок представляет собой бинарный флаг:
1, если найдена потенциальная уязвимость, и0, если конфигурация безопасна; - Схема включает 22 колонки: 2 идентификационных (
DIRиYAML_FULL_PATH), 18 специализированных проверок безопасности и 2 служебных маркера статуса парсинга (K8S_STATUS,HELM_STATUS).
Утилита проверяет наиболее опасные векторы побега из контейнера (Container Escape) и компрометации узлов:
TRUE_HOST_PID,TRUE_HOST_NET,TRUE_HOST_IPC— нахождение пода в пространствах имен хоста;DOCKERSOCK_PATH— проброс управляющего сокета/var/run/docker.sockчерез томhostPath;CAP_SYS_ADMIN,CAP_SYS_MODULE— выдача контейнеру привилегий ядра Linux;ALLOW_PRIVI— включенный флаг повышения привилегийallowPrivilegeEscalation: true;SECCOMP_UNCONFINED— отключение фильтрации системных вызовов;WITHIN_MANIFEST_SECRET— хардкод секретов прямо в открытом тексте манифеста;INSECURE_HTTP— передача незашифрованных сетевых URL;NO_RESO— отсутствие лимитов и запросов CPU и оперативной памяти;NO_NETWORK_POLICY— чарт-уровневый двухпроходный флаг, сигнализирующий о полном отсутствии сетевых политик изоляции трафика.
Практический сценарий: инспекция манифеста и пакетный аудит
Посмотрим, как helmsniff находит уязвимости. В первом листинге представлен тестовый манифест сервиса с несколькими критическими нарушениями безопасности:
apiVersion: apps/v1
kind: Deployment
metadata:
  name: billing-service
  labels:
    app.kubernetes.io/managed-by: Helm
spec:
  template:
    spec:
      hostPID: true     # Сработает флаг TRUE_HOST_PID = 1
      hostNetwork: true # Сработает флаг TRUE_HOST_NET = 1
      containers:
        - name: billing
          image: internal-registry.local/billing:2.4.0
          env:
            - name: NOTIFY_URL
              value: "http://events.internal/hook" # Флаг INSECURE_HTTP = 1
          securityContext:
            allowPrivilegeEscalation: true        # Флаг ALLOW_PRIVI = 1
            capabilities:
              add: ["SYS_ADMIN"]                   # Флаг CAP_SYS_ADMIN = 1
      volumes:
        - name: docker-socket
          hostPath:
            path: /var/run/docker.sock             # Флаг DOCKERSOCK_PATH = 1
Во втором листинге приведены команды для сборки утилиты, быстрой проверки чарта через стандартный поток ввода (stdin pipe) и пакетного сканирования каталога с тысячами чартов:
# 1. Сборка бинарника helmsniff из исходного кода
git clone https://github.com/VahidR/helmsniff.git
cd helmsniff && make build

# 2. Потоковый аудит чарта прямо в пайплайне сборки
helm template my-app ./charts/billing-service \
  | ./bin/helmsniff --root - --out - --format json

# 3. Массовый аудит отрендеренных манифестов через GNU parallel
parallel ./bin/helmsniff --root {} --out reports/{/}.csv ::: rendered-charts/*/
Аналитический потенциал и ограничения инструмента
Поскольку отчет представляет собой плоскую матрицу из нулей и единиц, результаты сканирования идеально ложатся в Data Science инструменты: инженеры могут загрузить CSV в библиотеку pandas в пару строк кода (df = pd.read_csv('report.csv')), мгновенно просуммировать риски по подразделениям и рассчитать интегральный скоринг безопасности каждого сервиса.
Однако при интеграции helmsniff важно учитывать технические нюансы реализации:
- Проверка
INSECURE_HTTPвыполняет простой подстрочный поиск текстаhttp://, поэтому может давать ложные срабатывания на безобидных URL в комментариях или аннотациях; - Поля
SEC_CONT_OVER_PRIVILиVALID_TAINT_SECRETв текущей версии являются зарезервированными заглушками (всегда возвращают0); - Сканер не проверяет синтаксис Go Templates — если чарт не рендерится через
helm template, helmsniff его не обработает.
Для регулярного аудита сотен репозиториев helmsniff оказывается незаменимым: скорость в единицы миллисекунд на чарт и нулевые накладные расходы позволяют держать безопасность инфраструктуры Kubernetes под постоянным контролем.