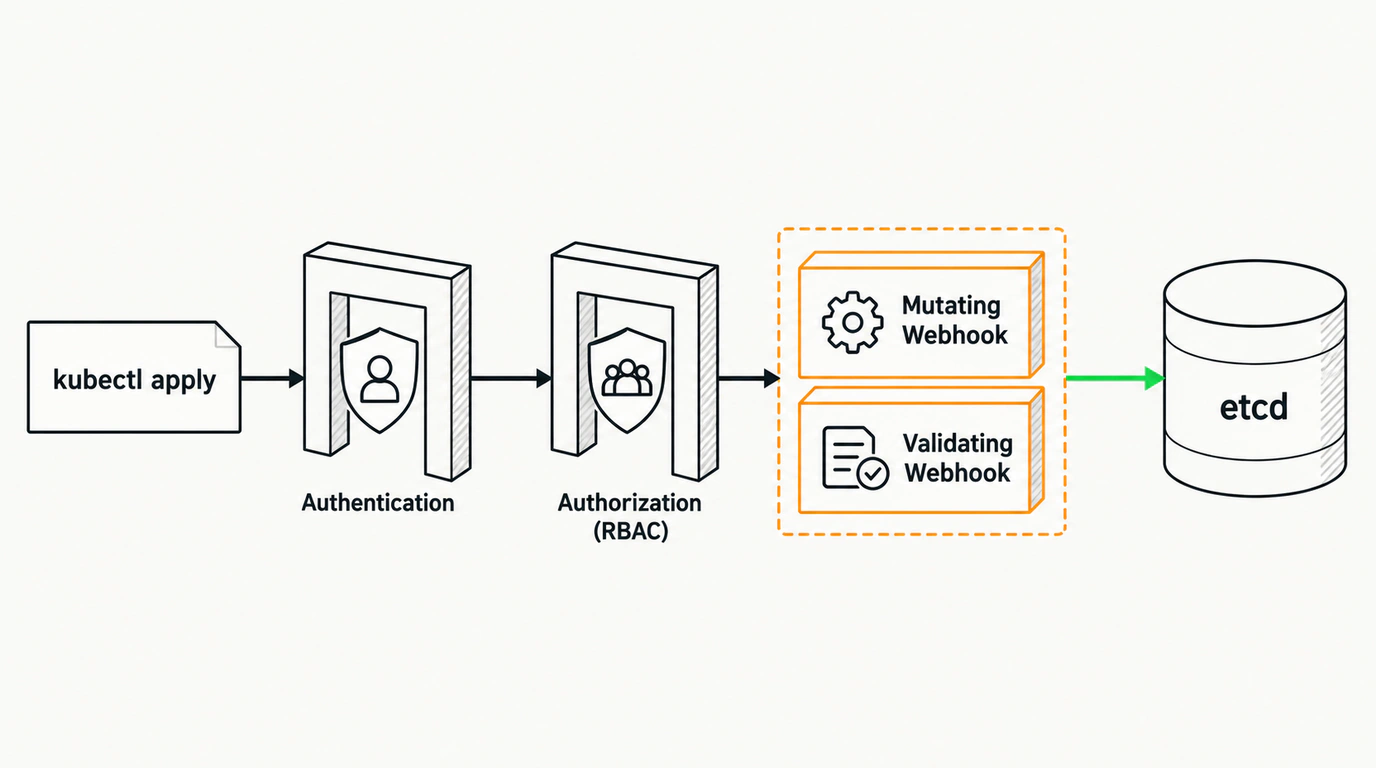
Las entrañas del API server de Kubernetes: el viaje de una petición desde kubectl hasta etcd
Seguro que más de una vez has enviado un manifiesto con kubectl apply pensando: «Listo, ya se guardará en la base de datos». Pero en realidad, dentro del API server de Kubernetes se despliega todo un circuito de control con cinco puestos de revisión estrictos.
Primero el servidor averigua quién eres (autenticación), luego decide si tienes permiso para tocar ese recurso (autorización) y, a continuación, entran en juego los webhooks mutadores, la validación del esquema OpenAPI y los validadores estrictos de políticas de seguridad. Solo si nadie veta la operación, el objeto se serializa y aterriza en etcd.
He desmenuzado este recorrido desde el apretón de manos TLS hasta la escritura en el registro distribuido, he revisado el código de los manejadores de AdmissionReview y he comprobado por qué un webhook colgado puede paralizar todo el clúster.