Durante mucho tiempo, en la industria de la ciberseguridad existió una división tácita del trabajo:
- Escáneres automatizados (DAST/SAST): herramientas como Acunetix, Burp Suite Scanner o Nuclei. Son rápidos, barren miles de URL por minuto, pero operan estrictamente bajo firmas predefinidas. Si el desarrollador cambió ligeramente la estructura de un parámetro o protegió el endpoint con un WAF (Web Application Firewall) básico, el escáner convencional se rinde y arroja un falso negativo.
- Pentester humano (White/Black Hat): un especialista de carne y hueso. Analiza la traza de error de la pila, entiende el contexto del framework, detecta una filtración sutil en la respuesta del servidor y arma manualmente una cadena de explotación (Exploit Chain), sorteando filtros de comillas y palabras clave.
Sin embargo, un incidente reciente sacudió a la comunidad de seguridad: un investigador chino independiente publicó el informe de un experimento en el que un agente autónomo basado en un modelo de lenguaje grande (LLM) exploró y comprometió con éxito más de 1200 sitios web de forma automática.
Sin intervención de un operador. Sin exploits escritos de antemano para cada sitio. El agente simplemente recibía el dominio objetivo, iniciaba su ciclo de reconocimiento y llegaba por sí solo a la ejecución remota de código (RCE) o al volcado de la base de datos.
Veamos cómo funciona este mecanismo por dentro, por qué las defensas clásicas ya no bastan y cómo podemos proteger nuestros servicios en la era de los agentes atacantes autónomos.
Arquitectura del agente atacante: el ciclo ReAct
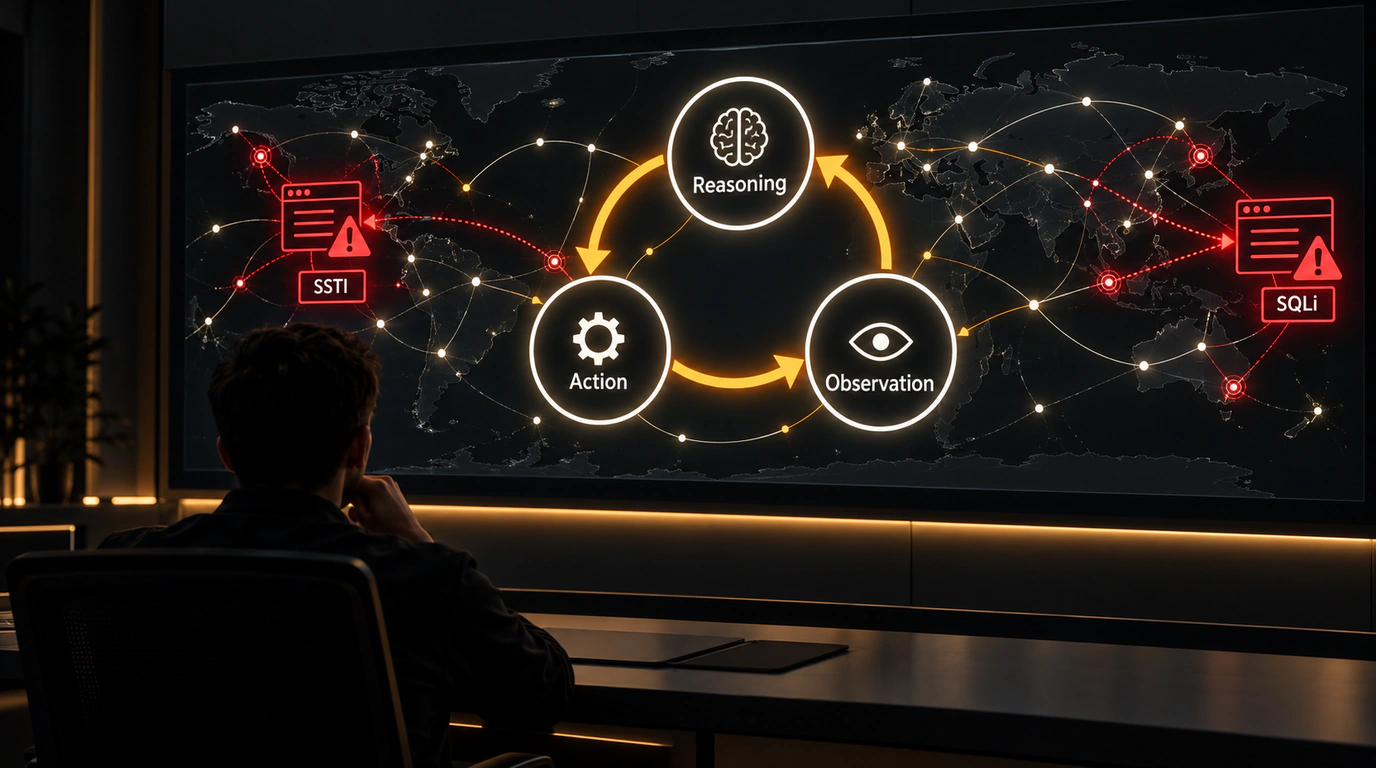
La base del sistema es el patrón arquitectónico ReAct (Reasoning + Acting), combinado con un conjunto de herramientas del sistema especializadas (Function Calling / Tool Use).
Corte arquitectónico del compilador de Swift en Linux: interacción del runtime WebAssembly Wasmtime con la interfaz de llamadas al sistema WASI.
El agente se compone de cuatro módulos clave:
- Explorador (Reconnaissance Engine): recorre de forma autónoma los enlaces del sitio, mapea los endpoints, localiza formularios de entrada, rutas ocultas de API, archivos
.git, copias de seguridad comprimidas y archivos de configuración.envolvidados. - Núcleo de razonamiento (LLM Reasoner): un modelo de lenguaje con una ventana de contexto amplia, cuyo prompt de sistema incluye principios de análisis de vulnerabilidades según la clasificación OWASP Top-10.
- Cinturón de herramientas (Toolbox): un conjunto de utilidades a las que el agente tiene acceso directo por terminal: curl, nmap, sqlmap, un navegador headless basado en Chromium, fuzzers de parámetros y un intérprete de Python.
- Módulo de reflexión (Feedback & Reflection Loop): el bloque crítico que distingue a un agente ReAct de un script convencional.
El bucle iterativo de retroalimentación: ¿por qué el WAF no puede frenarlo?
Un escáner de vulnerabilidades clásico funciona bajo el esquema «dispara y olvida»: envía el payload ' OR 1=1 --, recibe un 403 Forbidden de Cloudflare WAF y sigue con lo siguiente.
El agente autónomo actúa como un atacante paciente:
- Sondeo: envía una petición base y estudia el cuerpo de la respuesta, las cabeceras y el código de estado HTTP.
- Análisis de la respuesta: ¿el servidor devolvió un error con un fragmento de traza de Jinja2 o Django? El agente deduce al instante: «Aquí se usa un stack Python, motor de plantillas Jinja2; es posible una inyección Server-Side Template Injection (SSTI)».
- Evasión de defensas (WAF Bypass): intenta enviar la expresión de prueba
{{7*7}}. El WAF bloquea la petición por las llaves. El agente lee el código de respuesta del WAF, analiza qué token fue bloqueado y genera un payload alternativo: concatenación de cadenas hexadecimales, evasión mediante filtros de Jinja2attr()o etiquetas alternativas del motor de plantillas. - Consolidación del éxito: en cuanto la expresión devuelve
49, el agente confirma que la inyección funcionó y despliega un payload completo para leer archivos del servidor o abrir una reverse shell.
El agente trabaja con paciencia infinita: puede lanzar 50 micropeticiones consecutivas mutando parámetros hasta dar con una grieta en la lógica de la aplicación. Sobre cómo evolucionan este tipo de escenarios también hablamos en el análisis de la anatomía de la intrusión de agentes de IA y sus riesgos de seguridad.
Las brechas más frecuentes: ¿en qué tropezaron los 1200 sitios?
Contra todo pronóstico, el agente no utilizó complejas vulnerabilidades de día cero (0-day) en el kernel de Linux ni en motores de navegador. La gran mayoría de los 1200 recursos comprometidos cayeron por errores estándar —y a menudo subestimados— del desarrollo web:
1. Server-Side Template Injection (SSTI)
Es habitual concatenar la entrada del usuario directamente en la cadena de la plantilla en lugar de pasar los parámetros a través del contexto:
render_template_string("Hola, " + user_input). Para el agente, identificar el motor por sus mensajes de error específicos e invocar la shell del sistema mediante métodos internos de objetos en Python o Node.js es cuestión de segundos.
2. Deserialización insegura
El uso de bibliotecas de serialización obsoletas (pickle en Python, JSON.parse sin validar con revivers personalizados en JS, o cadenas de gadgets vulnerables en Java). El agente detecta cookies serializadas o campos ocultos de formulario y genera objetos-exploit específicos para la versión exacta de la plataforma.
3. Filtraciones de configuración y endpoints de depuración
Archivos olvidados como /.env, /.git/config, /actuator/heapdump en Spring Boot o endpoints de Swagger UI sin autenticación. El agente descarga automáticamente los volcados de memoria, extrae contraseñas de bases de datos y tokens de API de proveedores cloud.
4. Blind SQL Injection en filtros y cabeceras
Muchos desarrolladores escapan los parámetros del cuerpo de las peticiones POST, pero se olvidan de cabeceras como X-Forwarded-For, User-Agent o parámetros de ordenación ORDER BY. El agente detecta retrasos temporales (Time-Based Blind) y extrae carácter a carácter los hashes de los administradores.
¿Qué cambia esto para los ingenieros y cómo defenderse?
El gran cambio tectónico es que el concepto de «Security through Obscurity» (seguridad por oscuridad) ha muerto definitivamente. Antes podías confiar en que nadie encontraría tu portal interno en el subdominio stage-portal-beta.corp.local, porque a los pentesters humanos no les resultaba atractivo y los escáneres automáticos no sabían autenticarse en un formulario rebuscado.
Para los agentes ReAct autónomos, la complejidad de un formulario o una ruta poco común ya no son un obstáculo. Saben resolver captchas, hacer clic en botones con Playwright, deducir valores válidos por el nombre de los campos y leer los bundles JavaScript del frontend.
Qué conviene aplicar desde ya mismo:
- Parametrizarlo todo: eliminar cualquier concatenación de cadenas en consultas SQL, comandos de shell y motores de plantillas. Solo sentencias preparadas (Prepared Statements) y paso estricto de contexto.
- Principio de mínimo privilegio para los procesos: el servidor web nunca debe ejecutarse como root. El acceso al disco debe estar restringido a nivel de contenedor en modo
readOnlyRootFilesystem: true. - Bloquear las trazas de error en producción: los stack traces jamás deben exponerse hacia el exterior. Para un agente, una traza es un mapa de carreteras directo con nombres de archivos, versiones de módulos y líneas de código.
- Análisis de anomalías en el comportamiento del cliente: si un cliente lanza decenas de peticiones mutando gradualmente caracteres especiales y parámetros de retardo, es señal inequívoca de un agente adaptativo. Los WAF tradicionales deben complementarse con análisis conductual de secuencias de peticiones.
La época en que un atacante necesitaba semanas de ingeniería inversa manual ha dado paso a la era de las máquinas autónomas. Y la única defensa fiable es una higiene arquitectónica estricta en nuestro código.