Edición 23 de octubreDigest del día · 11 materiales
Qué hay en esta ediciónRevisamos 68 fuentes, reunimos 11 materiales
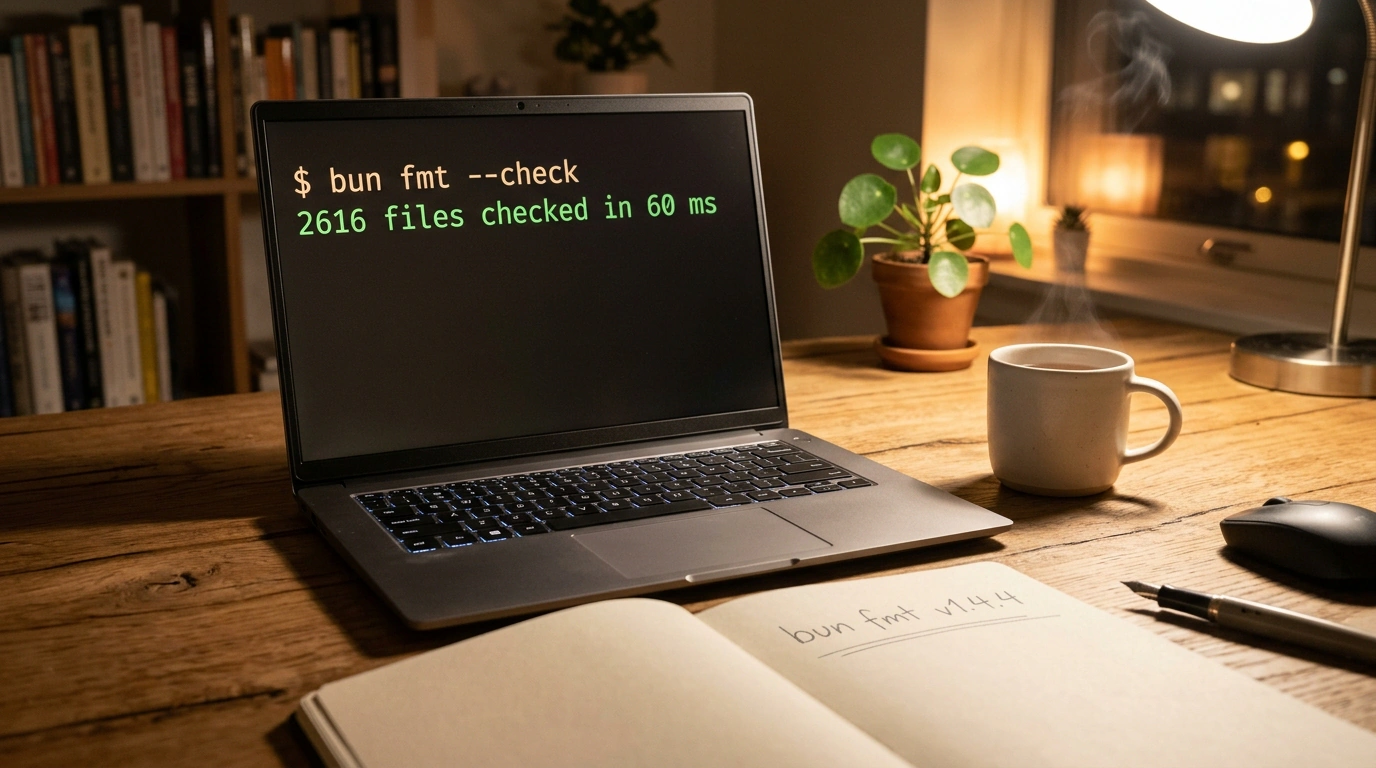
Bodegón de escritorio de desarrollador con portátil, pantalla de consola ejecutando bun fmt y libreta sobre mesa de roble bajo luz suave de lámpara.
A fondoDesarrolloOpen SourceBunJavaScript

Lanzamiento de Bun 1.4.4: formateador integrado bun fmt y una aceleración de 280 veces

286 veces — esa es la ventaja exacta con la que el formateador nativo bun fmt superó al Prettier clásico en un repositorio real de 2600 archivos, tardando solo 60 milisegundos en lugar de 17 segundos y usando 10 veces menos memoria RAM.

He probado el comportamiento de la herramienta en un proyecto real: bajo el capó trabajan juntos el motor Zig y el compilador Oxc. La utilidad lee de forma nativa tus configuraciones .prettierrc, ordena al vuelo las clases de Tailwind y los imports, y el modo bun fmt --staged te libra por completo de mantener lint-staged y cientos de megabytes inflados en node_modules.
👍 0
Bun BlogBun ReleasesBun Documentation: Code Formatter (bun fmt)
23 de octubre
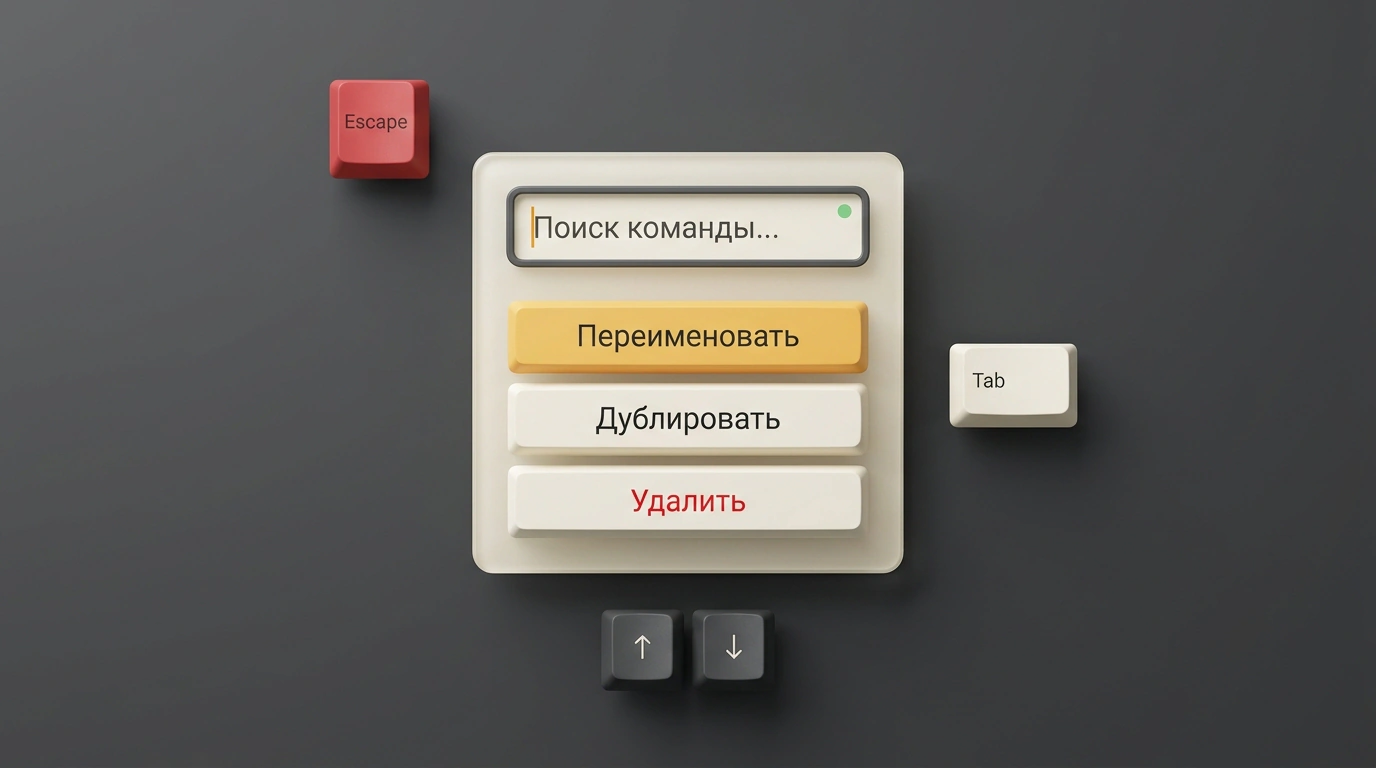
Composición tridimensional de la interfaz de un menú desplegable tipo diálogo de Base UI con barra de búsqueda, lista de comandos y teclas de navegación flotantes.
A fondoDesarrolloOpen SourceFrontendAccesibilidad

Anatomía de un menú filtrable accesible: las decisiones de ingeniería de Base UI

¿Para qué montar un cuadro de diálogo por un simple menú desplegable con buscador? A primera vista, la especificación WAI-ARIA ya tiene el clásico patrón Combobox que todo el mundo usa por costumbre.

Pero Jenna Smith y James Nelson, ingenieros de Base UI, demostraron que en un menú de acciones elegir una opción lanza un comando en lugar de rellenar texto en un campo, así que un combobox confunde por completo a los lectores de pantalla. He analizado su mecánica de referencia: el foco físico se mantiene firme en la caja de búsqueda mientras la navegación virtual con aria-activedescendant te deja filtrar y moverte por las opciones sin perder el contexto.

👍 0
Веб-стандартыBase UI Blog: Building a filterable menu that works for everyone
23 de octubre
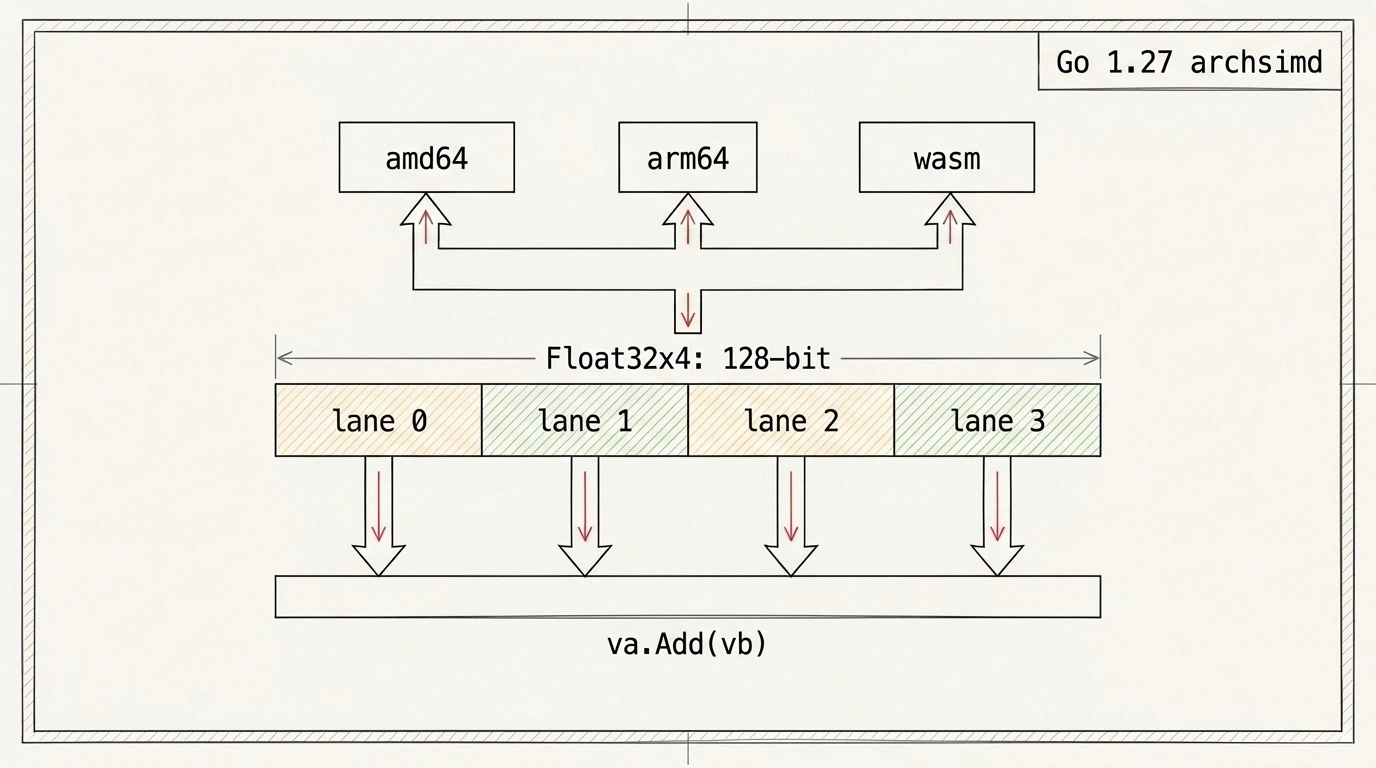
Plano técnico infográfico de la arquitectura SIMD en Go 1.27 con carriles paralelos del registro vectorial Float32x4 para ARM64, amd64 y WebAssembly.
A fondoDesarrolloAlgoritmosGoOptimización

SIMD sin ensamblador en Go 1.27: vectorización de bajo nivel para ARM64 y WebAssembly

Durante mucho tiempo, quienes programan sistemas de alta carga en Go vivían atrapados entre dos males: resignarse a bucles escalares lentos o escribir bloques en ensamblador Plan 9, perdiendo el inlining de funciones y sufriendo con la compilación cruzada.

En el próximo lanzamiento de Go 1.27, el experimento de vectorización estándar se amplía a las arquitecturas ARM64 y WebAssembly. He revisado a fondo cómo funciona el paquete simd/archsimd: ahora las operaciones vectoriales rápidas se invocan como simples métodos tipados de estructuras sin tocar ensamblador, teniendo en cuenta matices entre plataformas como PermuteOrZero y LookupOrZero.

👍 0
Библиотека Go-разработчикаThe Go Blog: Arch-specific SIMD in Go
23 de octubre
Noticias · 23 de octubre1 noticia

Una vulnerabilidad crítica en el decodificador Brotli de Node.js permite ejecución remota de código

En el decodificador nativo de compresión Brotli del entorno Node.js se ha descubierto la vulnerabilidad crítica CVE-2026-111497 (Node2Shell). Un fallo de desbordamiento de búfer permite a un atacante lograr ejecución remota de código (RCE) mediante una simple petición HTTP comprimida. El equipo de seguridad ha lanzado parches de emergencia: actualiza a las versiones 22.23.4, 24.22.1 o 26.12.1.

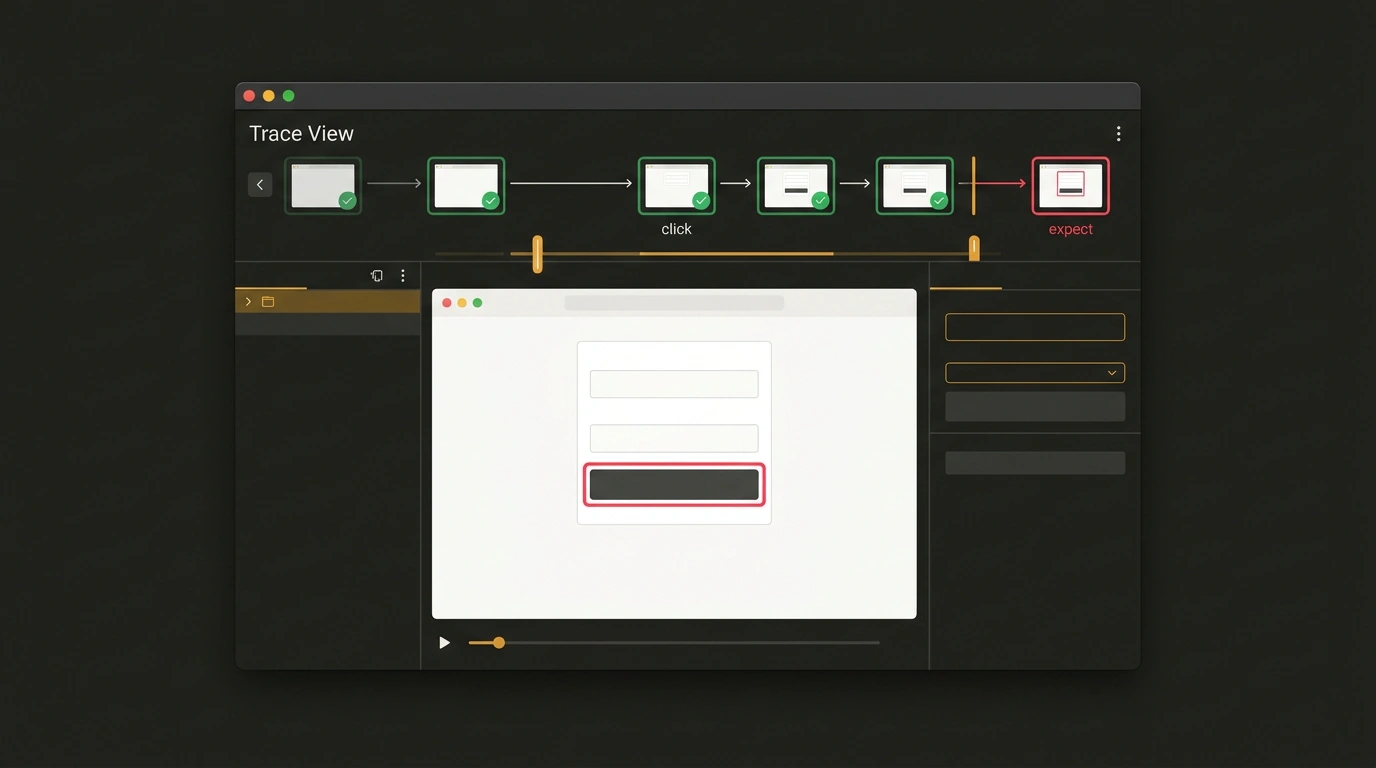
Línea temporal interactiva de Trace View en el navegador con instantáneas paso a paso del DOM y el marco resaltado del elemento donde falló el test.
ArtículoDesarrolloAutomatizaciónPruebasVitest

Vitest 5: depuración paso a paso de tests de navegador con Trace View

¿Te suena esta situación? Un test de navegador falla de golpe en el CI, abres la captura adjunta y solo ves una pantalla en blanco o un formulario ya cerrado, sin pista alguna de qué falló.

En la versión mayor Vitest 5 llega al Browser Mode el esperado mecanismo Trace View. En lugar de fotos estáticas a posteriori, guarda de forma continua instantáneas paso a paso del árbol DOM tras cada acción y cada comprobación. Lo he puesto a prueba: puedes rebobinar el paso fallido en el navegador o en un informe HTML estático para ver resaltado al instante el elemento roto sin sembrar pausas manuales.

👍 0
Библиотека фронтендераVitest Documentation: Browser Mode and Trace View
23 de octubre
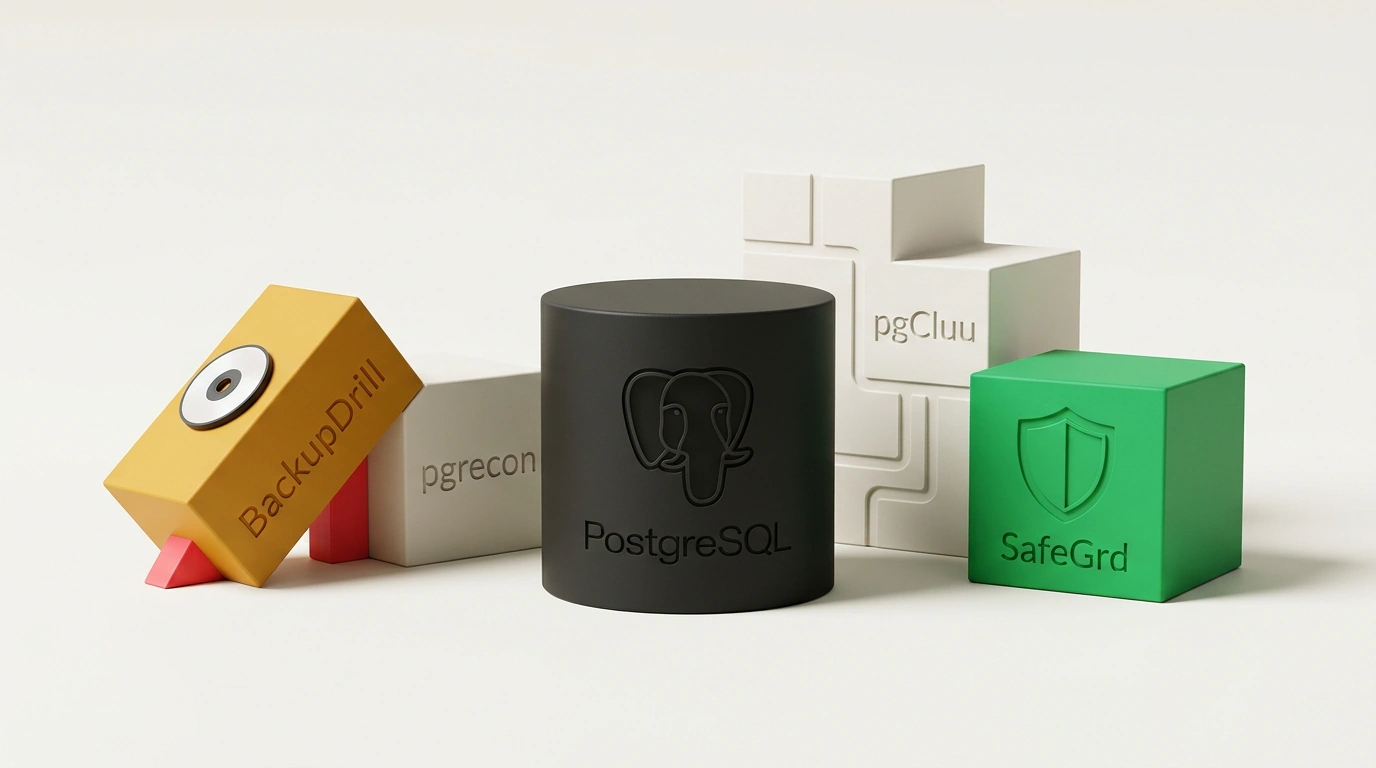
Bodegón arquitectónico compuesto por cuatro módulos geométricos del ecosistema PostgreSQL para auditoría, migración y verificación periódica de copias de seguridad.
Resumen temático4 seccionesDesarrolloDatosOpen SourcePostgreSQL

Herramientas del ecosistema PostgreSQL: auditoría de clústeres, migración desde Oracle y verificación de backups

La fiabilidad real de una base de datos relacional no se demuestra en la documentación, sino el día de una caída grave: si la copia de seguridad no se restaura, es como si nunca hubieras tenido backups.

He seleccionado cuatro utilidades open source especializadas del ecosistema PostgreSQL que cubren puntos ciegos críticos de operación:

  • BackupDrill — levanta automáticamente un contenedor aislado en Docker y valida volcados de Supabase;
  • pgCluu 5.0 — genera una auditoría detallada de E/S en disco y slots de replicación;
  • pgrecon — convierte esquemas complejos de Oracle a Postgres en modo completamente offline y aislado;
  • SafeGrd — restaura backups periódicamente según calendario y certifica criptográficamente la coincidencia de filas.
👍 0
PostgreSQL NewsBackupDrill CLI Repository on GitHub
23 de octubre
Escena dramática de depuración nocturna en terminal simulando llamadas al sistema dentro de un contenedor aislado para validar reglas de Falco.
ArtículoSeguridadAutomatizaciónKubernetesFalco

event-generator: emulación de ataques para probar las reglas de seguridad de Falco

Escribir reglas de auditoría de seguridad en Falco es solo la mitad del trabajo. La ilusión más peligrosa en ingeniería es creer que, si los logs están en silencio, el clúster está a salvo de intrusiones: una errata minúscula en un filtro deja al sistema completamente ciego.

La utilidad event-generator de Falco Security permite emular actividad maliciosa de forma segura dentro de un contenedor Docker aislado. He analizado su nueva versión: reproduce escapes de contenedor, modificación de archivos del sistema y llamadas sospechosas a la API de Kubernetes, convirtiendo la revisión manual de reglas en testing automatizado de regresión en CI/CD.

👍 0
DevOps&SRE LibraryFalco event-generator GitHub Repository
23 de octubre
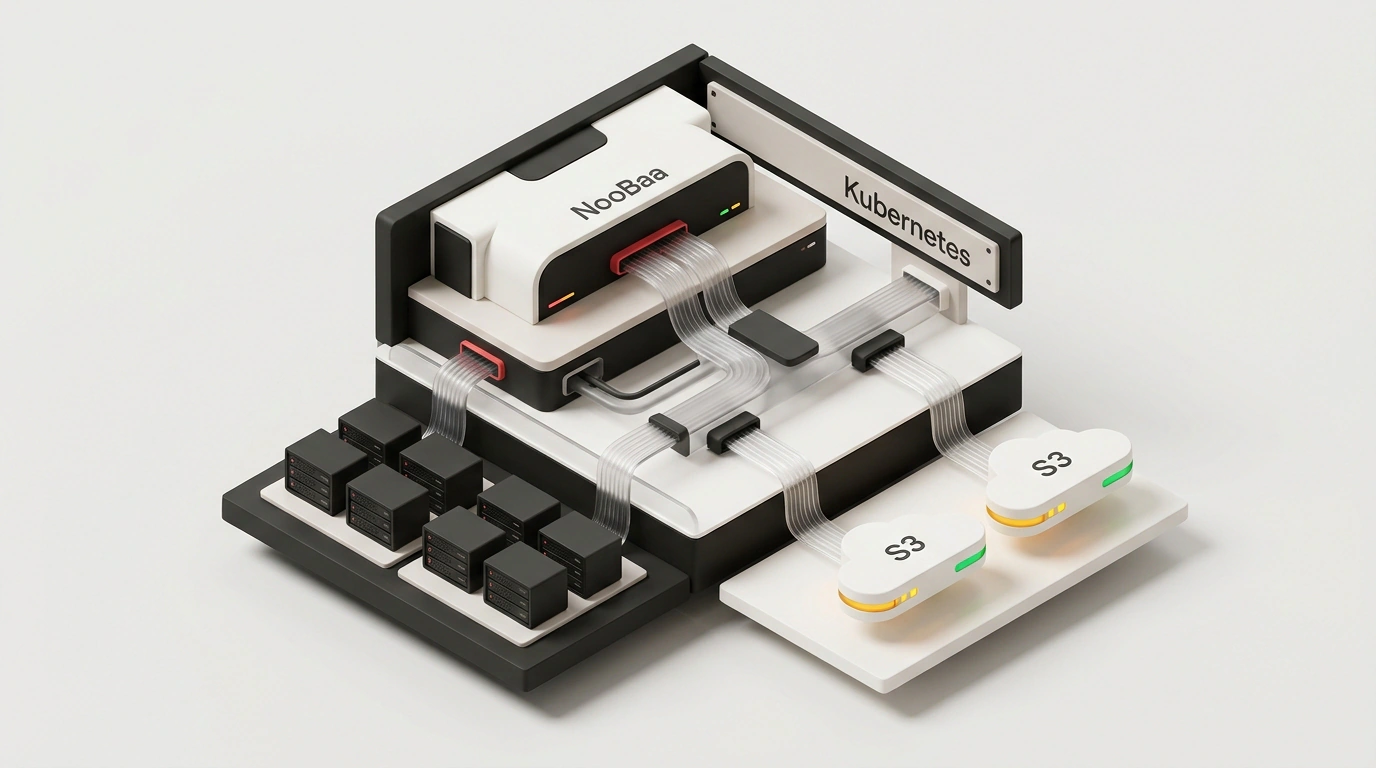
Modelo isométrico de la pasarela NooBaa en Kubernetes con protocolo S3 unificado y reparto automático de objetos entre discos locales y nubes.
ArtículoDesarrolloOpen SourceKubernetesAlmacenamiento

NooBaa Operator: almacenamiento S3 híbrido y disparadores de eventos en Kubernetes

Cuando los microservicios en Kubernetes trabajan a la vez con discos locales y nubes externas como AWS S3 o Google Cloud, el código acaba lleno de librerías incompatibles y SDK propietarios.

El proyecto NooBaa Operator despliega dentro del clúster una única pasarela S3 ligera. He analizado este enfoque: el desarrollador pide un bucket con el recurso declarativo ObjectBucketClaim y el operador reparte objetos automáticamente, gestiona el espejado entre nubes, mueve datos fríos a tarifas baratas y ofrece disparadores serverless de eventos sin atarte a ningún proveedor.

👍 0
DevOps&SRE LibraryNooBaa Operator GitHub Repository
23 de octubre
Acogedor bodegón nocturno del escritorio de un ingeniero de datos con portátil, prompt estructurado para ClickHouse y esquema de ajustes de seguridad.
ArtículoDatosAgentes de IAClickHouseSQL

Agentes de IA para ClickHouse: cómo conectar un LLM con una base analítica sin suscripciones en la nube

Mientras la industria intenta resolver la generación Text-to-SQL apilando frameworks pesados y suscripciones cloud de pago, el verdadero secreto para que un modelo trabaje con fiabilidad sobre bases analíticas está en otro sitio.

La experiencia del ingeniero Alexei Belozerski demostró que la clave no es el protocolo MCP, sino un contexto estructurado del esquema de datos —un «Prompt Rey»— que encapsula los matices del dialecto de ClickHouse y veta las operaciones escalares. He desgranado cómo montar este flujo sobre un modelo local y por qué aislar al usuario en la propia base con un perfil readonly estricto protege la infraestructura frente a ocurrencias del agente.

👍 0
System Design & HighloadYouTube: Онлайн-встреча с А. Белозерским по ИИ и ClickHouse
23 de octubre
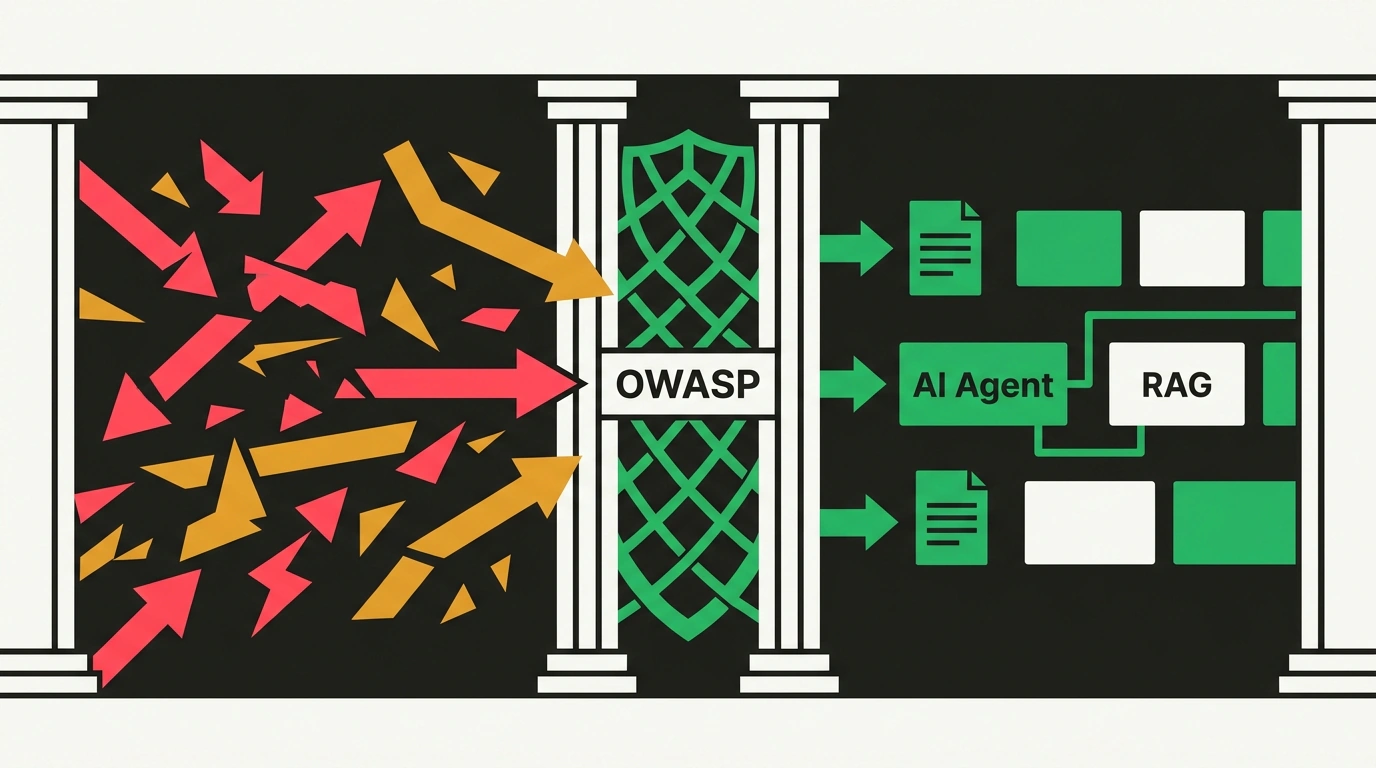
Cartel gráfico con una pasarela visual de protección que separa la entrada no confiable del contexto del agente de IA según los estándares de OWASP.
ArtículoSeguridadDesarrolloOWASPIngeniería

Hojas de trucos de OWASP: protección de aplicaciones, agentes de IA y sistemas RAG

¿Por qué resulta peligroso un agente autónomo de IA con acceso a APIs corporativas? A diferencia de la web clásica, donde el código ejecutable está aislado de los datos del usuario, en los modelos de lenguaje los prompts, el contexto de RAG y las respuestas de herramientas externas se mezclan en la misma ventana abriendo la puerta a inyecciones indirectas.

El equipo de OWASP Cheat Sheet Series ha publicado una gran actualización de sus guías de seguridad para sistemas de IA. He revisado sus recomendaciones: en lugar de confiar a ciegas en filtros por prompt, la comunidad exige pasarelas deterministas de validación de parámetros, separación estricta de permisos de herramientas y confirmación humana (Human-in-the-Loop) en acciones destructivas.

👍 0
SQL PortalOWASP Cheat Sheet Series Official Documentation
23 de octubre