«La vida es demasiado corta y la seguridad de aplicaciones es compleja: ¡usa hojas de trucos!». Bajo ese lema desarrolla la comunidad OWASP su proyecto OWASP Cheat Sheet Series, ofreciendo listas de comprobación prácticas en lugar de manuales académicos interminables.
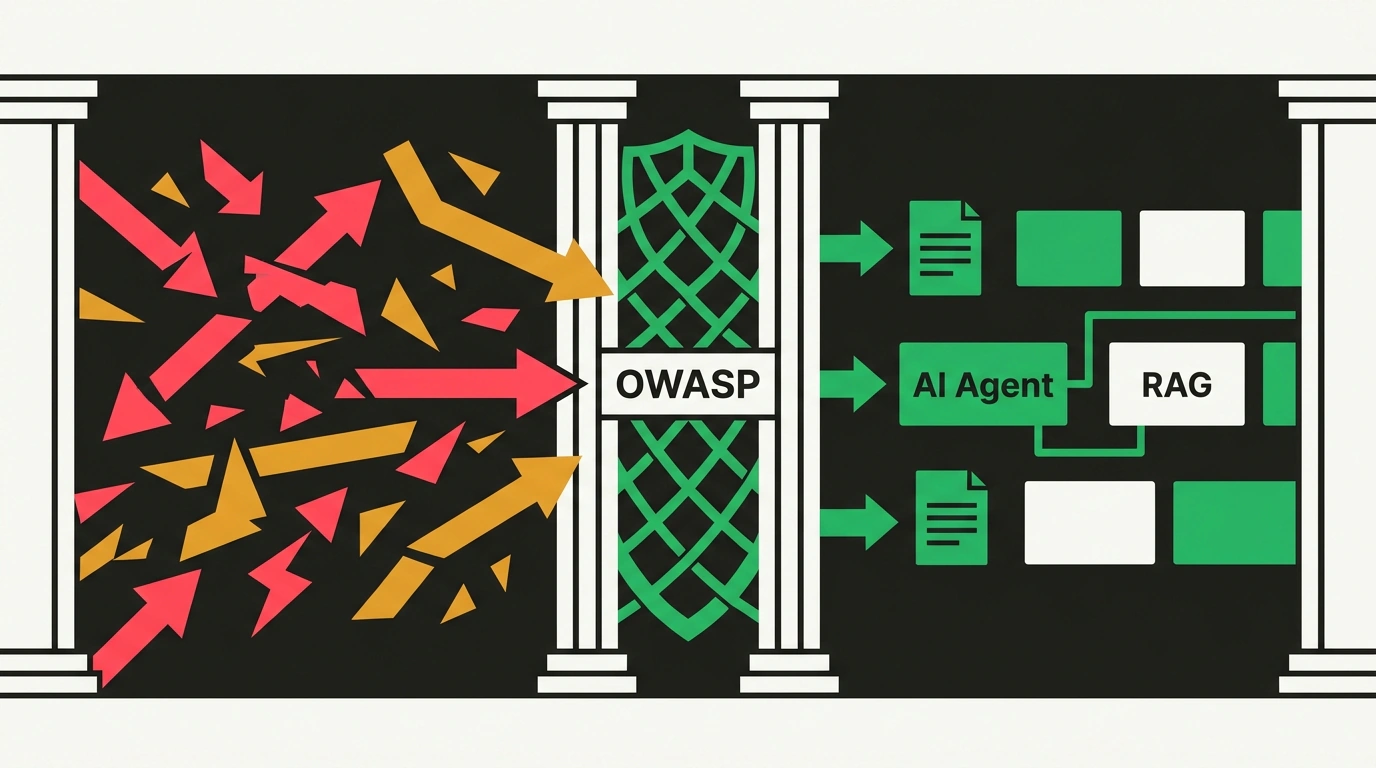
Con la llegada de los agentes de IA autónomos y los sistemas RAG, el mapa de amenazas ha dado un vuelco. Ya habíamos analizado antes distintas vías para aislar código no fiable en agentes de IA. La última actualización de las hojas de trucos de OWASP ordena y sistematiza ahora los estándares de protección para sistemas basados en redes neuronales.
Cambio de paradigma: cuando los datos se convierten en instrucciones
En la ingeniería de software tradicional, el pilar de la seguridad siempre fue separar a rajatabla el código ejecutable de los datos del usuario. Las consultas parametrizadas en SQL o el escape de HTML contra XSS funcionan precisamente porque el procesador distingue sin duda qué es programa inmutable y qué es texto pasivo.
En las arquitecturas con LLM esa barrera se desmorona. Dentro de una misma ventana de contexto se mezclan a la vez:
- El metaprompt de sistema del desarrollador;
- La entrada no confiable del usuario;
- Fragmentos de texto recuperados de la base documental corporativa (RAG);
- Resultados devueltos por funciones externas y respuestas de API.
Eso da pie a una vulnerabilidad de nueva generación: la inyección indirecta de prompt (Indirect Prompt Injection). El atacante ya no necesita atacar al chatbot de frente; le basta con colar una instrucción oculta en un documento del portal interno, en la ficha de un producto o en una web pública. Cuando el agente autónomo lee ese fragmento vía RAG, el texto infiltrado toma el control de la lógica del modelo.
Nuevas hojas de trucos especializadas de OWASP
La colección actualizada incorpora guías dedicadas a los nuevos escenarios:
- AI Agent Security: protección de sistemas autónomos con permisos para invocar herramientas, lanzar scripts e interactuar con la infraestructura.
- RAG Security: filtrado seguro, saneamiento y verificación de fiabilidad de los datos extraídos de bases vectoriales antes de meterlos en el contexto del modelo.
- AML Sanctions AI Agent Payments: cumplimiento normativo y control financiero cuando agentes inteligentes ejecutan pagos autónomos.
- Abuse Cases: modelado estructurado de escenarios de abuso sobre funcionalidades de servicios con IA.
Cuatro principios clave para blindar agentes
Repasando las nuevas guías destacan cuatro reglas fundamentales que conviene diseñar desde el minuto uno en cualquier servicio con IA:
- Principio de mínimo privilegio (Least Privilege): prohibido darle al agente interfaces abiertas tipo «ejecuta cualquier comando bash» o «lanza cualquier consulta SQL». El acceso debe ir siempre por APIs muy acotadas y con parámetros restringidos.
- Pasarelas de validación deterministas (Deterministic Guardrails): los parámetros que genera el modelo para invocar una herramienta deben validarse con esquemas estrictos (JSON Schema), expresiones regulares y reglas estáticas ANTES de enviarse a ningún sistema externo.
- Humano en el circuito (Human-in-the-Loop, HITL): cualquier acción destructiva o irreversible (borrar archivos, mover dinero, enviar correos masivos) debe exigir confirmación explícita de un operador humano.
- Aislamiento de memoria de sesión e índices vectoriales: separación estricta de contextos entre distintos usuarios y clientes (Cross-tenant isolation) en los almacenes vectoriales para evitar fugas de datos personales.
Intentar blindar un agente metiendo frases en el prompt de sistema como «Nunca ejecutes comandos de borrado» está condenado al fracaso. Cualquier modelo de lenguaje es vulnerable a jailbreaks. La seguridad real tiene que garantizarse con permisos de código y aislamiento de red, nunca con súplicas en el prompt.
La base clásica: estándares que siguen vigentes
Aunque la IA acapare focos, OWASP Cheat Sheet Series sigue siendo la referencia central para la seguridad clásica de aplicaciones:
- Prevención de inyecciones SQL tradicionales (SQL Injection Prevention);
- Defensa frente a Cross-Site Scripting (XSS Prevention);
- Manejo seguro de tokens JWT y del protocolo OAuth2;
- Endurecimiento (hardening) de configuraciones de Docker y clústeres Kubernetes.
Conclusión práctica
Que evolucione la tecnología no deroga las leyes básicas de la seguridad informática. Estas hojas de trucos actualizadas de OWASP son una herramienta imprescindible para arquitectos y desarrolladores que quieran cerrar vulnerabilidades críticas de aplicaciones con IA ya desde el diseño de esquemas y APIs.