En las arquitecturas modernas de microservicios, las aplicaciones necesitan todo el tiempo guardar objetos no estructurados: archivos multimedia, avatares, logs, informes en PDF o copias de seguridad. El protocolo de la API de Amazon S3 se ha consolidado como el estándar de facto para manejar esos datos.
El problema es que la infraestructura real de una empresa rara vez es homogénea. Una parte corre en la nube pública, otra en servidores propios bare-metal y las políticas internas exigen que los datos sensibles no salgan de los discos locales. Al final, las aplicaciones acaban arrastrando un zoológico de SDK propietarios, los desarrolladores pierden tiempo pasando claves de acceso y mover un servicio de una nube a otra se vuelve un refactoring penoso.
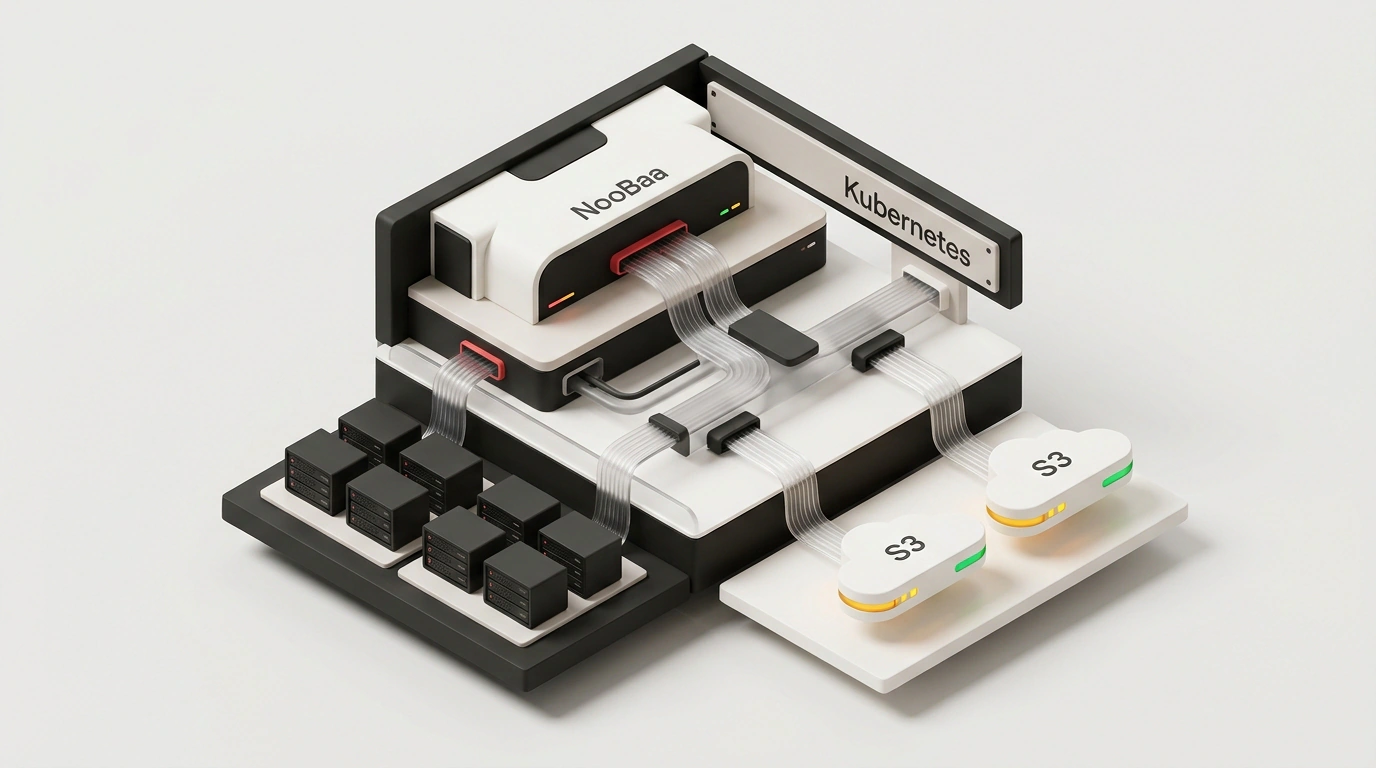
El proyecto open source NooBaa (muy conocido en el ecosistema de Red Hat OpenShift como Multicloud Object Gateway) plantea una salida mucho más limpia: ofrecer al clúster de Kubernetes una pasarela S3 única e independiente que abstraiga cualquier almacenamiento físico subyacente.
Hace poco ya vimos cómo lanzar sandboxes aislados en Kubernetes sin pasar secretos directamente. Hoy revisamos cómo el operador de NooBaa unifica el almacenamiento de objetos.
Concepto arquitectónico: abstracción y tiering
NooBaa Operator implementa el patrón de Kubernetes Operator para automatizar por completo el ciclo de vida de la pasarela de objetos:
- Punto de entrada único: los servicios dentro del clúster hablan con un único endpoint interno
http://s3.noobaa.svc.cluster.localusando el protocolo S3 estándar. - Backends heterogéneos: los datos físicos pueden residir en Persistent Volumes (PVC) locales sobre Ceph, en AWS S3, Google Cloud Storage, Azure Blob o cualquier otro almacenamiento compatible con S3.
- Tiering inteligente: el sistema mantiene automáticamente los objetos recientes «calientes» en SSD locales rápidos y mueve de forma transparente los archivos antiguos de archivo hacia buckets en la nube más baratos.
- Espejado (Mirroring): una escritura puede replicarse en paralelo en dos proveedores cloud distintos para lograr máxima tolerancia a desastres.
- Disparadores serverless: su sistema integrado de notificaciones ante creación o borrado de archivos en un bucket permite lanzar funciones sin servidor sin montar colas de mensajes externas.
Modelo de Custom Resource Definitions (CRD)
Toda la magia de NooBaa se apoya en tres recursos declarativos muy fáciles de seguir:
BackingStore: describe un destino físico concreto de almacenamiento (un pool de discos locales PVC o las credenciales de un bucket externo en AWS/GCP).BucketClass: fija las reglas de ubicación (política de replicación, compresión, cifrado y reparto entre losBackingStoredisponibles).ObjectBucketClaim(OBC): la petición declarativa del desarrollador para obtener un bucket, equivalente a lo que sería un PVC para archivos.
# 1. Instalación del operador NooBaa en el clúster mediante CLI
noobaa install

# 2. Creación de un pool de discos locales sobre el StorageClass del sistema
noobaa backingstore create pv-pool local-pv-store --num-volumes 3 --pv-size-gb 50

# 3. Creación de una clase de bucket vinculada al pool local
noobaa bucketclass create fast-local-class --backingstores local-pv-store
Conexión declarativa desde la aplicación
El desarrollador del microservicio ya no necesita conocer credenciales de la nube ni generar claves a mano. Le basta con declarar un manifiesto ObjectBucketClaim:
# app-bucket-claim.yaml — petición declarativa para asignar un bucket
apiVersion: objectbucket.io/v1alpha1
kind: ObjectBucketClaim
metadata:
  name: user-media-bucket
  namespace: default
spec:
  bucketClassName: fast-local-class
  generateBucketName: media-storage
En cuanto aplicas el manifiesto, el operador de NooBaa crea automáticamente en el namespace default dos recursos enlazados:
ConfigMap/user-media-bucket: con las variablesBUCKET_NAME,BUCKET_HOSTyBUCKET_PORT;Secret/user-media-bucket: con las credenciales generadasAWS_ACCESS_KEY_IDyAWS_SECRET_ACCESS_KEY.
Solo queda inyectarlos en el contenedor de tu aplicación:
apiVersion: apps/v1
kind: Deployment
metadata:
  name: media-service
spec:
  replicas: 2
  template:
    spec:
      containers:
        - name: app
          image: media-service:latest
          envFrom:
            - configMapRef:
                name: user-media-bucket
            - secretRef:
                name: user-media-bucket
Para probar manifiestos en tu propio portátil, lanza la instalación con noobaa install --mini. El operador desplegará un perfil compacto y ligero que no ahoga la memoria de tu máquina local.
Conclusión práctica
NooBaa Operator convierte el manejo de almacenamiento de objetos en Kubernetes en un proceso tan predecible y estándar como montar volúmenes normales. Los desarrolladores trabajan con la interfaz S3 de siempre sin atarse a un proveedor, y los administradores recuperan el control centralizado sobre la seguridad y los costes de infraestructura en la nube.