Edición 3 de noviembreDigest del día · 17 materiales
Qué hay en esta ediciónRevisamos 68 fuentes, reunimos 17 materiales
Espacio de trabajo de un desarrollador frontend con ventanas abiertas de Figma y la terminal del servidor MCP bajo la luz suave de una lámpara nocturna.
ArtículoHerramientasDesarrolloIAOpen Source

Figwright: servidor MCP bidireccional de Figma para agentes de programación

El acceso oficial a los diseños de Figma para agentes de programación choca con un absurdo: hay que pagar por Dev Mode por cada bot autónomo por separado. El proyecto abierto Figwright rompe este monopolio mediante un puente WebSocket local entre el plugin y un servidor MCP en Node.js.

El agente no solo extrae tokens CSS, sino que también edita el lienzo en ambos sentidos en el plan gratuito. Pero mantener la sincronización con cientos de cambios paralelos resulta más complejo que simplemente levantar un socket.
👍 18
Best of JSGitHub Repository awdr74100/figwrightnpm: @figwright/mcp
3 de noviembre
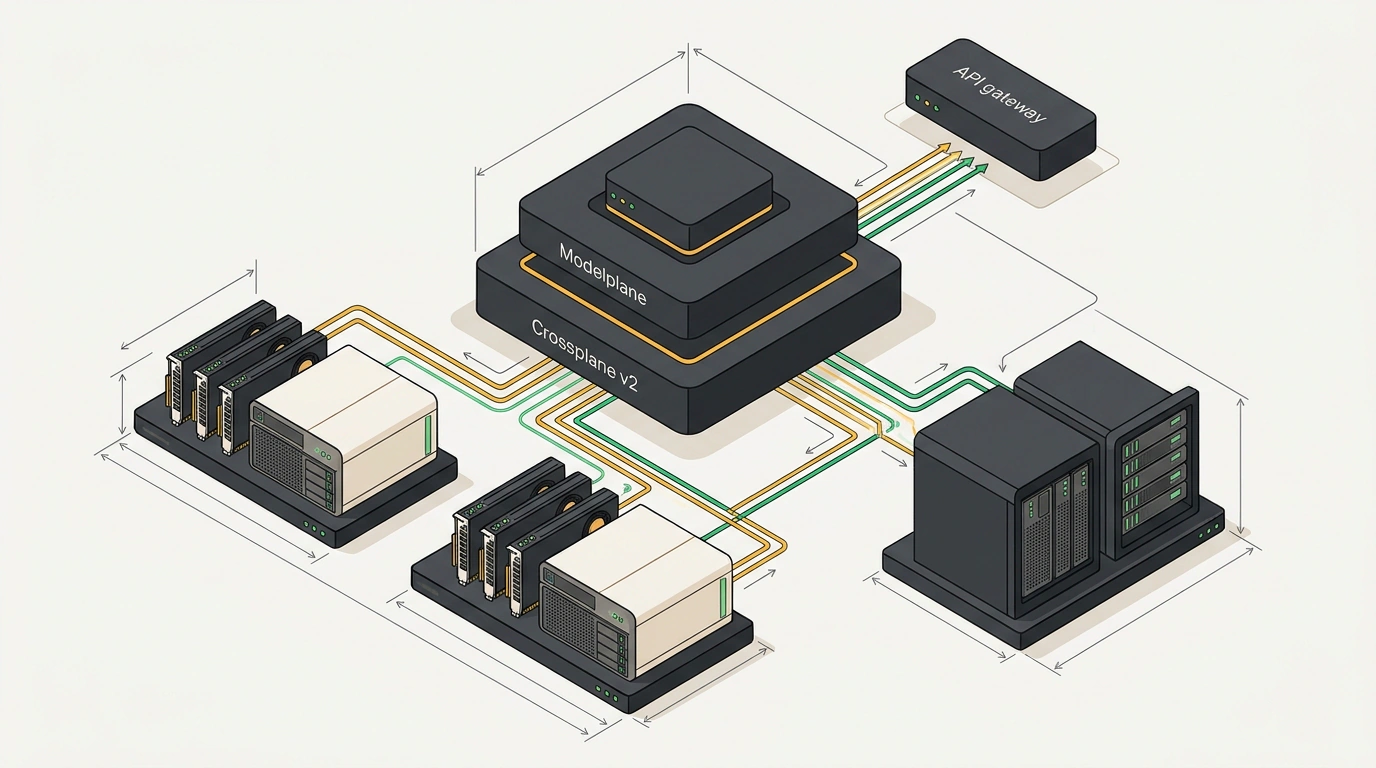
Esquema isométrico arquitectónico del orquestador Modelplane, que unifica nodos de cómputo GPU heterogéneos sobre Crossplane.
ArtículoInfraestructuraAutomatizaciónKubernetesIA

Modelplane: orquestación de clústeres GPU e inferencia de IA sobre Crossplane

Alquilar GPUs listas en una sola nube garantiza arruinarse con el tráfico de red, y un zoológico de una decena de pequeños centros de datos convierte el despliegue de modelos en una pesadilla. Nic Cope, del equipo de Crossplane, presentó Modelplane: una capa de control abierta que une aceleradores heterogéneos en una única matriz de cómputo.

La plataforma solicita instancias y distribuye pesos por sí misma, exponiendo hacia el exterior una API estándar de OpenAI. Pero por la abstracción universal sigue habiendo que pagar con la latencia de red entre centros de datos.

👍 44
DevOps&SRE LibraryCrossplane Blog: Building Modelplane on CrossplaneCrossplane Project Portal
3 de noviembre
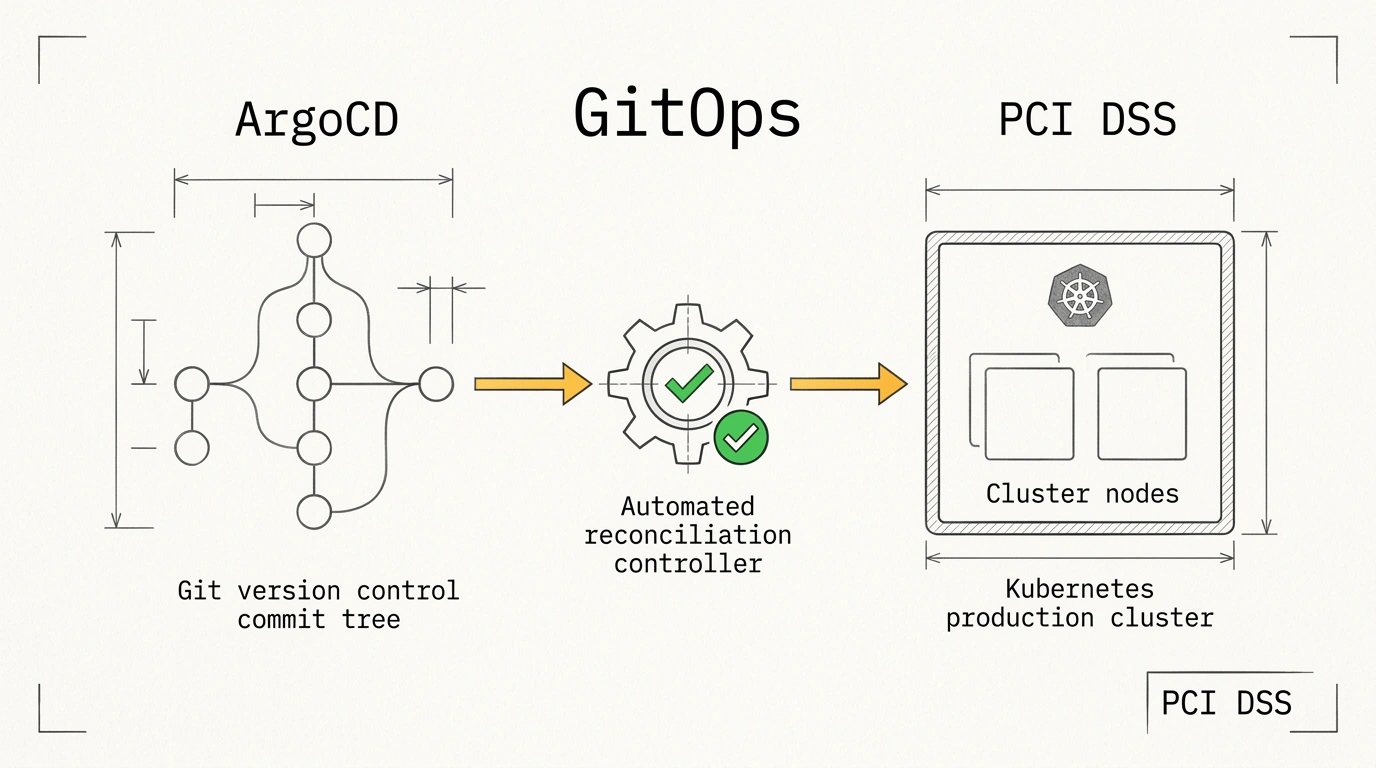
Plano técnico e infografía sobria de un pipeline GitOps de entrega en Kubernetes mediante ArgoCD para una plataforma de pagos.
ArtículoSeguridadAutomatizaciónKubernetesRefactorización

GitOps, ArgoCD y Kubernetes: cómo Dodo Payments construyó un despliegue transparente para PCI DSS

Un solo hotfix nocturno con kubectl directamente en el clúster de producción puede hacer que una plataforma de pagos pierda al instante su certificado PCI DSS. En el servicio fintech Dodo Payments bloquearon por completo el acceso manual de los ingenieros a los servidores, trasladando la entrega a ArgoCD y un GitOps estricto.

El propio controlador vigila la deriva y un sidecar de base de datos protege las transacciones durante los reinicios de pods. Pero configurar una conmutación sin cortes ni sockets de red colgados no se logra a la primera.

👍 31
DevOps&SRE LibraryDodo Payments Engineering BlogArgoCD Documentation
3 de noviembre
Noticias · 3 de noviembre1 noticia

Nuxt Devtools v4.1.0: desactivación de Vite MCP e inspector de componentes mediante vue-tracer

En la versión Nuxt Devtools v4.1.0 apareció el ajuste devtools.mcp para desactivar el endpoint de Vite DevTools MCP, se integró el inspector de componentes en un clic mediante vue-tracer y se corrigió el funcionamiento de WebSocket al desarrollar sobre HTTPS. La actualización también resuelve la inaccesibilidad del panel en la red local con el flag --public.

Bodegón dramático en claroscuro con un controlador de red y un osciloscopio que simbolizan la protección frente a la vulnerabilidad DoS en Fastify.
ArtículoSeguridadDesarrolloFastifyBackend

Fastify 5.12.8 y 6.0.0-alpha.6: parche de la vulnerabilidad GHSA-3qgw-9275-xf8w y compilación del enrutador

Un timeout habitual del manejador HTTP está pensado para salvar al servidor web de clientes colgados, pero en el ecosistema Node.js puede tumbar todo el proceso. Los lanzamientos sincronizados Fastify 5.12.8 y 6.0.0-alpha.6 cierran una vulnerabilidad crítica de DoS que surgía ante retrasos en respuestas en streaming.

Mientras la rama 5.x recibe parches de protección, en la sexta versión debuta un modo compilado del enrutador con una aceleración del 25%. Pero pasar al alfa en producción sin comprobar los validadores de esquemas sigue siendo demasiado arriesgado.

👍 29
Fastify ReleasesGitHub Security Advisory GHSA-3qgw-9275-xf8wFastify Documentation
3 de noviembre
Fotografía macro de una muestra de mosaico modular de diseño con una regla de medición, ilustrando el funcionamiento de las funciones calc-size y round en CSS.
NotaFrontendCSSDesarrolloDiseño

calc-size() y round(): cómo alinear la altura de un bloque a mosaicos enteros del patrón de fondo

La fila inferior cortada por la mitad de un mosaico decorativo de fondo es un dolor de cabeza eterno para los maquetadores. Hasta hace poco, ajustar la altura de un bloque al paso del patrón sin scripts de JavaScript era imposible. El desarrollador frontend Ahmad Shadeed propuso un truco elegante combinando las funciones CSS calc-size() y round().

El propio navegador toma la altura de contenido auto y la redondea hacia arriba al múltiplo del tamaño del mosaico. Pero confiar en este cálculo en todos los navegadores sin comprobar estrictamente el soporte aún es prematuro.

👍 13
Библиотека фронтендераAhmad Shadeed: Fit height to background pattern size with calc-sizeW3C CSS Values and Units Module Level 5
3 de noviembre
Bodegón de objetos con un par de contadores analógicos y una clave de transacción, ilustrando la idempotencia de las peticiones de red en Go.
NotaGolangDesarrolloFiabilidadHTTP

go-retryablehttp: por qué reenviar el cuerpo no garantiza la seguridad de la operación

Reintentar automáticamente una petición de red fallida en Go parece sencillo: conectas la biblioteca go-retryablehttp de HashiCorp y los fallos de red quedan vencidos. Pero poder volver a leer el flujo del cuerpo de la petición solo resuelve el problema de transporte, sin garantizar la seguridad de aplicación.

Si el servidor alcanzó a cobrar antes de cortarse la conexión, el reenvío creará una peligrosa transacción duplicada. Pero es posible protegerse del fantasma financiero con una simple combinación de claves de idempotencia y backoff personalizado.

👍 26
Библиотека Go-разработчикаGitHub: hashicorp/go-retryablehttppkg.go.dev: hashicorp/go-retryablehttp
3 de noviembre
Corte arquitectónico de un contenedor de archivos protegido que bloquea intentos de Path Traversal a nivel del núcleo del sistema operativo en Go.
ArtículoGolangSeguridadDesarrolloArchivos

filepath.Join no te protegerá del recorrido de directorios: análisis de os.OpenInRoot y la vulnerabilidad GO-2026-4970 en Go

Unir rutas mediante filepath.Join se consideró durante años en Go una defensa fiable contra ataques Path Traversal, pero es una ilusión peligrosa. Basta con que un atacante cuele un symlink o provoque una condición de carrera del sistema de archivos TOCTOU para que la comprobación de rutas se desmorone.

En la biblioteca estándar de Go aparecieron los métodos os.OpenInRoot y os.OpenRoot, que bloquean la salida al exterior a nivel de descriptores del kernel. Pero incluso en esta protección, la vulnerabilidad GO-2026-4970 encontró una brecha oculta a través de la barra final.

👍 23
Библиотека Go-разработчикаGo Documentation: os.OpenInRootGo Vulnerability Database: GO-2026-4970
3 de noviembre
Escena narrativa de un desarrollador leyendo y analizando con detenimiento código de software generado por IA frente a su escritorio.
ArtículoArquitecturaDesarrolloIALLM

«No leas el código»: por qué renunciar a leer el código generado por IA destruye la arquitectura

El lema de moda de la era del vibe coding suena tentador: «¿Para qué leer código si el modelo escribirá la implementación y comprobará las pruebas por sí solo?» El divulgador de enfoques arquitectónicos Timur Shemsedinov analiza por qué este consejo conduce a un colapso catastrófico de la base de código.

El código sigue siendo el único manifiesto formal del sistema, y la generación agéntica ciega destruye inevitablemente las costuras arquitectónicas y genera acoplamiento oculto. Pero cambiar el foco del tecleo manual a la lectura analítica de contratos no le resulta fácil a todo el mundo.

👍 25
HowProgrammingWorksYouTube: Тимур Шемсединов — Не читай код: худший совет эпохи ИИGitHub: HowProgrammingWorks Organization
3 de noviembre
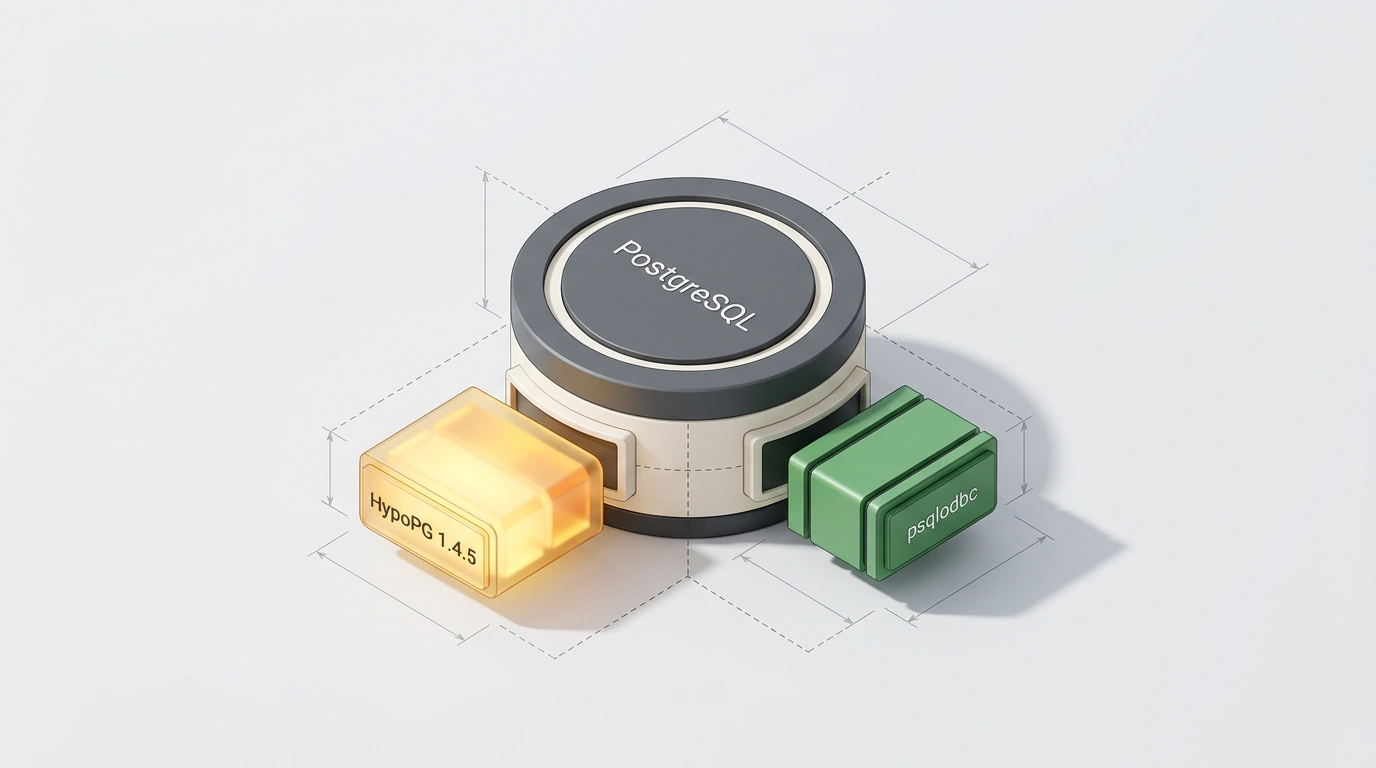
Visualización 3D modular arquitectónica del núcleo de la base de datos PostgreSQL y sus extensiones asociadas HypoPG y psqlodbc.
Resumen temático2 seccionesPostgreSQLBases de datosSeguridadDatos

Novedades del ecosistema PostgreSQL: correcciones en HypoPG 1.4.5 y seguridad de psqlodbc

La fiabilidad de una base de datos no depende solo de la estabilidad del núcleo del SGBD, sino también de la limpieza del stack adjunto de extensiones y controladores. La comunidad PostgreSQL publicó dos actualizaciones puntuales: la versión de la extensión HypoPG 1.4.5 para simular índices de forma segura y un parche de seguridad extraordinario del controlador oficial psqlodbc 18.00.0006.

En HypoPG corrigieron un error de estimación de coste y una caída del backend al calcular relid, y en el conector cerraron desbordamientos de búfer. Pero proteger el entorno de producción frente a degradaciones ocultas solo se logra actualizando a tiempo la periferia.

👍 19
PostgreSQL News: HypoPG 1.4.5GitHub: HypoPG Repository
3 de noviembre
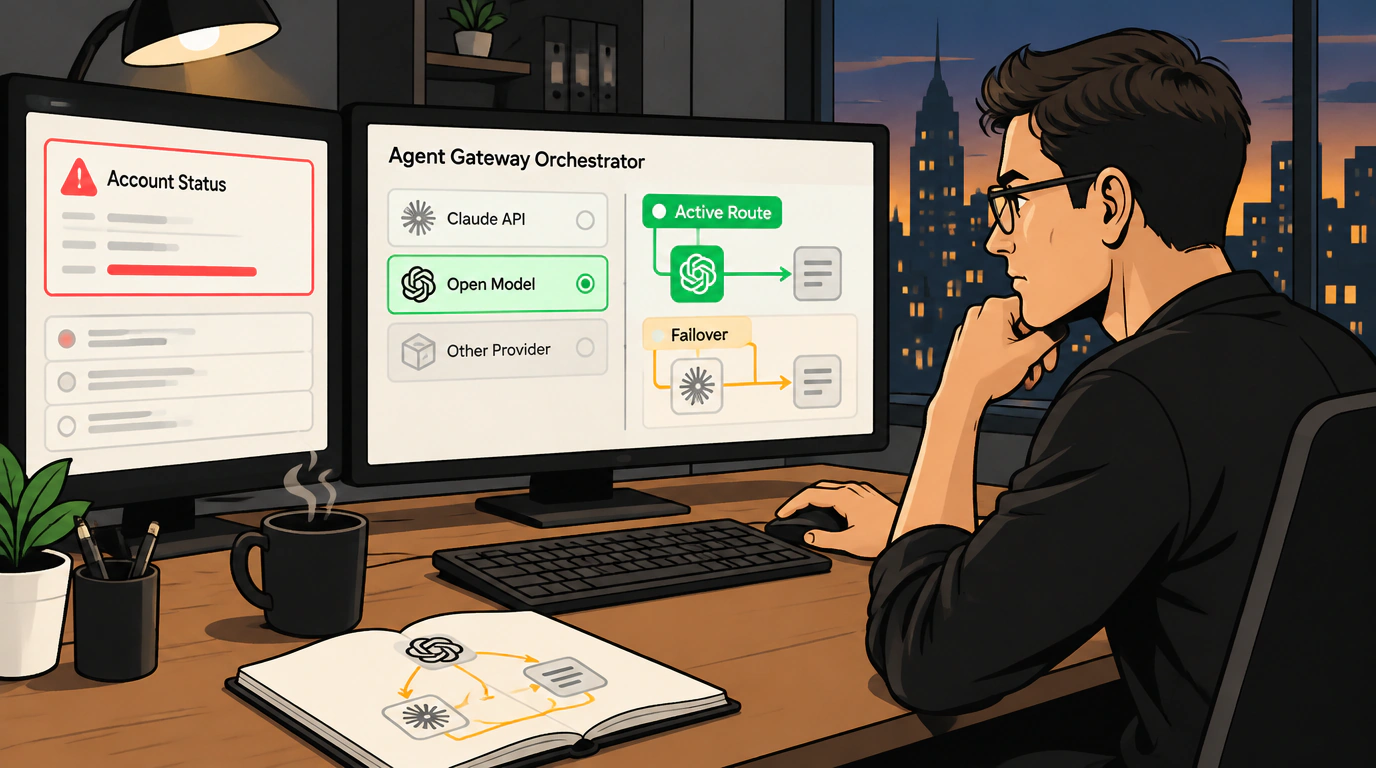
Ilustración de novela gráfica europea sobre la conmutación de flujos de trabajo de agentes de IA hacia modelos de respaldo ante el bloqueo de una cuenta.
ArtículoIALLMAgentes de IAArquitectura

Baneos de Claude, overselling y estrategia de tolerancia a fallos para agentes de IA

El bloqueo repentino de una cuenta de Claude paraliza el desarrollo si el equipo depende de un solo proveedor. El arquitecto Alexey Rybak destapa el reverso del overselling: un agente activo genera al proveedor pérdidas netas en una suscripción fija.

Un pipeline resistente se construye repartiendo tareas:

  • Claude para análisis arquitectónico de referencia;
  • Codex para límites corporativos estables;
  • OpenCode con modelos abiertos DeepSeek para la rutina.

Pero blindar los procesos frente al vendor lock-in sin adaptar las instrucciones de sistema no se consigue de inmediato.

👍 35
System Design & HighloadOpenCode ProjectAnthropic Pricing & Terms
3 de noviembre
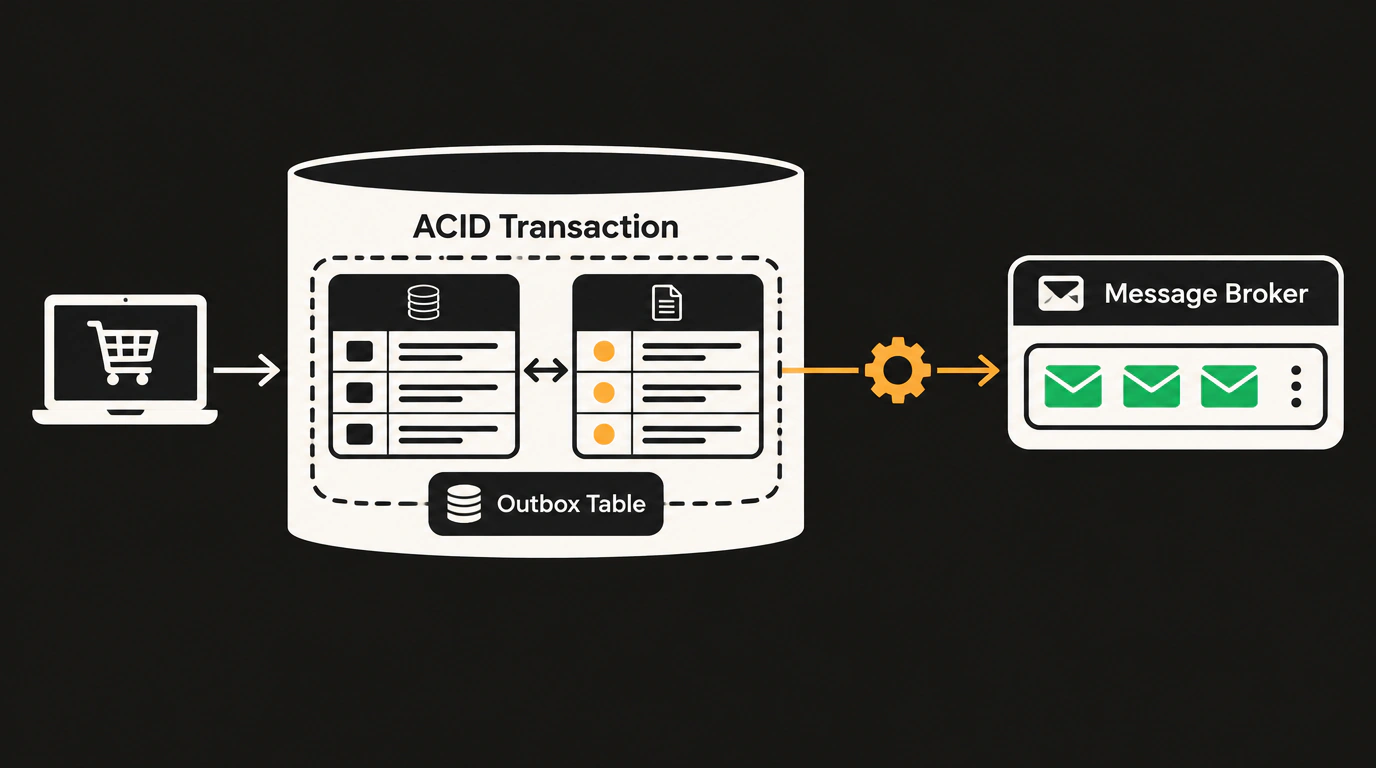
Esquema infográfico claro del patrón Transactional Outbox con transacción ACID local y envío fiable a un bróker de mensajes.
NotaArquitecturaBases de datosDatosDesarrollo

Transactional Outbox Pattern: solución al problema Dual Write al guardar en BD y publicar eventos

Intentar guardar un pedido en una base de datos relacional y enviar al mismo tiempo un evento a Kafka es la trampa clásica de Dual Write. Si tras el commit en la base parpadea la red, el evento se disolverá en el aire, y enviarlo antes de confirmar los datos creará un fantasma peligroso.

El patrón arquitectónico Transactional Outbox resuelve este dilema mediante una transacción ACID local: la entidad de negocio y el evento se escriben de forma atómica. Pero garantizar la entrega sin sobrecargar la base con sondeos constantes solo es posible pasando a leer los registros WAL.

👍 25
SQL PortalMicroservices.io: Transactional Outbox PatternDebezium Outbox Event Router Documentation
3 de noviembre
Fotografía macro del microcontrolador ESP32-C3 con el sensor AHT10 conectado y la pantalla de la interfaz web en un smartphone sobre el banco de trabajo.
NotaIoTJavaScriptHardwareDesarrollo

Control climático en ESP32-C3: punto de acceso, lectura del sensor AHT10 e interfaz web por WebSocket

El hogar inteligente suele convertirse en rehén de los servidores en la nube: se cae internet y la automatización climática de un invernadero o una casa de campo se apaga. El proyecto esp32c3-webUI basado en el chip ESP32-C3 demuestra que un control climático completo puede ser 100% autónomo.

El propio microcontrolador levanta un punto de acceso Wi-Fi, consulta el sensor AHT10 por el bus I2C y transmite los datos mediante un WebSocket integrado al navegador del smartphone. Pero proteger el sensor del propio calor de la placa solo se logra sacando correctamente el sensor fuera de la carcasa.

👍 7
Node.JS [ru]Хабр: Климат-контроль на ESP32-C3 с WebUIEspressif ESP32-C3 Documentation
3 de noviembre
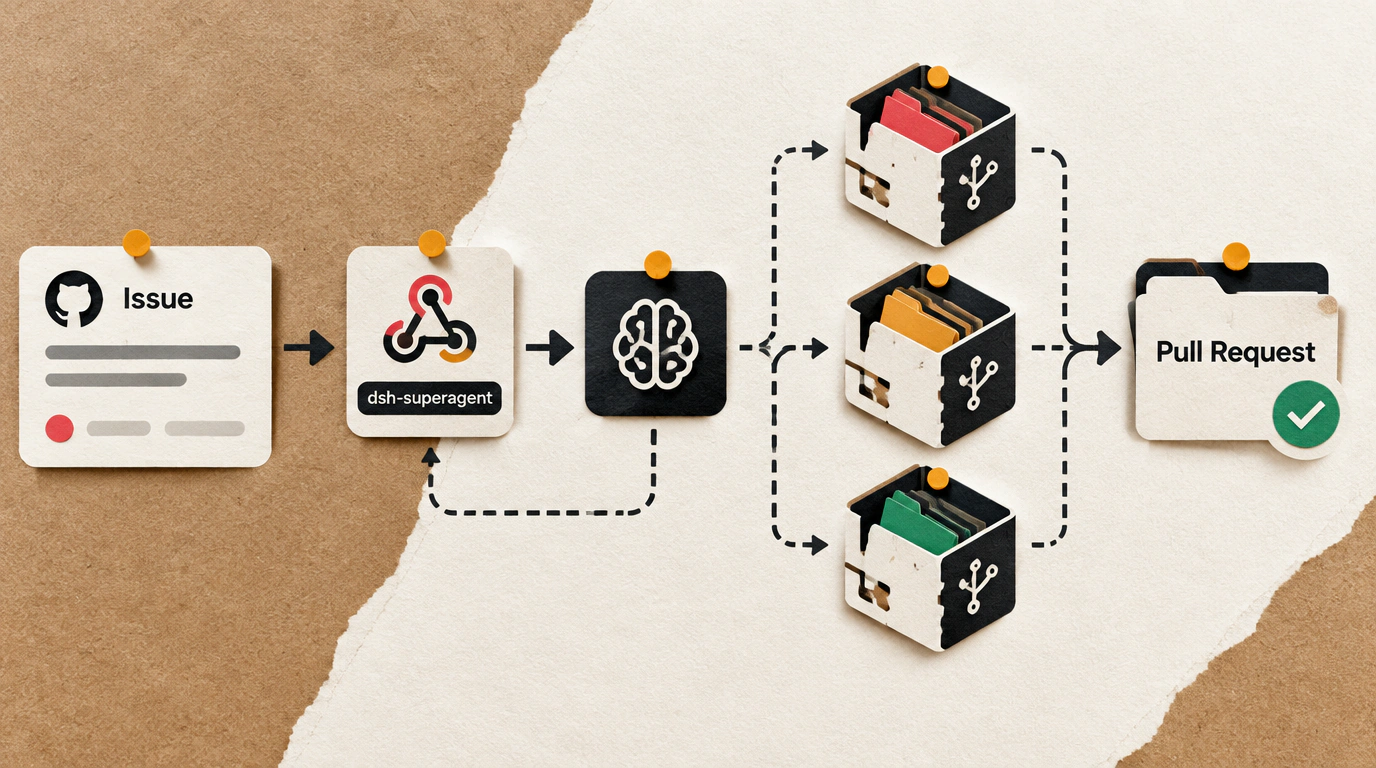
Collage de papel e infografía Mixed Media del circuito multiagente asíncrono DeepSeek dsh-superagent para GitHub.
NotaIAOpen SourceAgentes de IADesarrollo

DeepSeek dsh-superagent: prototipo arquitectónico de solución multiagente para GitHub Issues y PR

Los asistentes de programación conversacionales habituales exigen supervisión humana constante en el chat. El prototipo de investigación dsh-superagent del laboratorio DeepSeek AI traslada el desarrollo a un modo asíncrono en segundo plano: un pool de agentes rastrea por su cuenta webhooks de GitHub, descompone Issues y prepara Pull Requests.

La arquitectura combina módulos de políticas de seguridad, árboles de trabajo aislados y una cola Outbox. Pero los ingenieros aún no están listos para confiar la fusión autónoma de ramas en producción sin un control manual estricto.

👍 11
Node.JS [ru]DeepSeek dsh-superagent-prototype GitHub Repository
3 de noviembre
Plano minimalista del circuito modular interactivo del avatar digital del deportista en JavaScript puro.
ArtículoJavaScriptArquitecturaDesarrolloPrototipo

Avatar digital del deportista: arquitectura de un prototipo de navegador en 3000 líneas de JS puro

La costumbre de meter React, Redux, PostgreSQL y un CI/CD pesado en cada startup convierte la validación de hipótesis de producto en una obra de medio año. El desarrollador del ecosistema deportivo TsAS demostró lo contrario: un circuito interactivo totalmente funcional de 14 módulos cupo en 3000 líneas de JavaScript puro directamente en el navegador.

Prescindir de frameworks y empaquetadores permitió lanzar una demostración integral de regalías y coaching sin un solo servidor. Pero trasladar un modelo tan ultraligero a producción industrial sin compromisos en seguridad de datos seguirá sin ser posible.

👍 32
Node.JS [ru]Habr: Цифровой аватар спортсмена (ЦАС): живой прототип на 3000 строк голого JSMDN Web Docs: Vanilla JavaScript
3 de noviembre
Bodegón de estudio con un botón mecánico y siluetas recortadas de los cursores de flecha y dedo índice.
NotaCSSEstándaresFrontendDesarrollo

Cursores para estilos base de formularios: decisión del CSSWG sobre cursor: pointer en appearance: base

Durante un cuarto de siglo los puristas del navegador sostuvieron que el cursor pointer correspondía solo a los hipervínculos, mientras todo el resto de la web ponía a la fuerza la «mano» en botones y casillas. En el grupo de trabajo W3C CSSWG pusieron punto final a esta disputa fijando el comportamiento de los cursores en la especificación appearance: base.

Los botones, selects y botones de radio de nueva generación recibirán oficialmente pointer por defecto, y los deslizadores, grab. Pero mientras los fabricantes de navegadores apenas implementan el modo base de formularios, seguirá sin poderse maquetar sin un fallback seguro.

👍 10
Веб-стандартыW3C CSSWG Issue #14251: Cursors for base appearance
3 de noviembre
AnunciosFormaciónAgentes de IACursosDesarrollo

Eventos e intensivos educativos: agentes de IA para ingenieros y conferencias sobre TI

Resumen actualizado de eventos educativos especializados para desarrolladores e ingenieros de infraestructura. En el foco: el intensivo práctico de REBRAIN sobre creación de agentes de programación autónomos y el ciclo de conferencias abiertas en línea de la Universidad Central sobre aprendizaje automático, ciberseguridad y evolución de la profesión.

👍 5
Node.JS [ru]DevOps by REBRAIN
3 de noviembre