Falta media hora para la llamada matutina con el cliente, en el correo se acumularon dos semanas de mensajes y en Slack esperan el resumen de acuerdos. Un chatbot común aquí no alcanza, pero darle a una IA control total del ratón da miedo: un fallo y un borrador sin pulir sale hacia el cliente. En n8n Labs cerraron ese riesgo y el 10 de noviembre lanzaron el asistente de escritorio abierto Nod bajo licencia Apache 2.0, analizado en el canal Julian Goldie SEO.
Su propio escritorio en lugar del servidor de n8n
Aquí es fácil confundir dos productos. Aunque el proyecto nació dentro de n8n, Nod no exige levantar un servidor de automatización ni dibujar diagramas de bloques. Es una aplicación independiente para una sola persona: funciona en macOS 14 o superior, y salió en vista previa para Windows 11 y Linux. Si quieres, puedes enlazar al agente con flujos existentes de n8n, aunque también resuelve tareas por sí solo.
Por debajo, el asistente lanza varios contenedores Docker, entornos cerrados dentro de tu sistema. En uno vive un espacio de trabajo Linux, en otro corre un navegador Chromium y al lado queda una base de datos local. El agente no secuestra tu cursor ni toca tu navegador personal. Recibe órdenes en la aplicación, Telegram o WhatsApp, y el acceso a Gmail, Slack, Notion, Google Drive y calendario se configura en diez minutos.
Tres barreras: pasarela de permisos, bóveda y memoria visible
Cuando las prohibiciones de Computer Use se escriben solo en el prompt del sistema, un texto engañoso en una web confunde al modelo. En Nod dividieron el control en tres niveles y sacaron los frenos principales fuera del prompt.
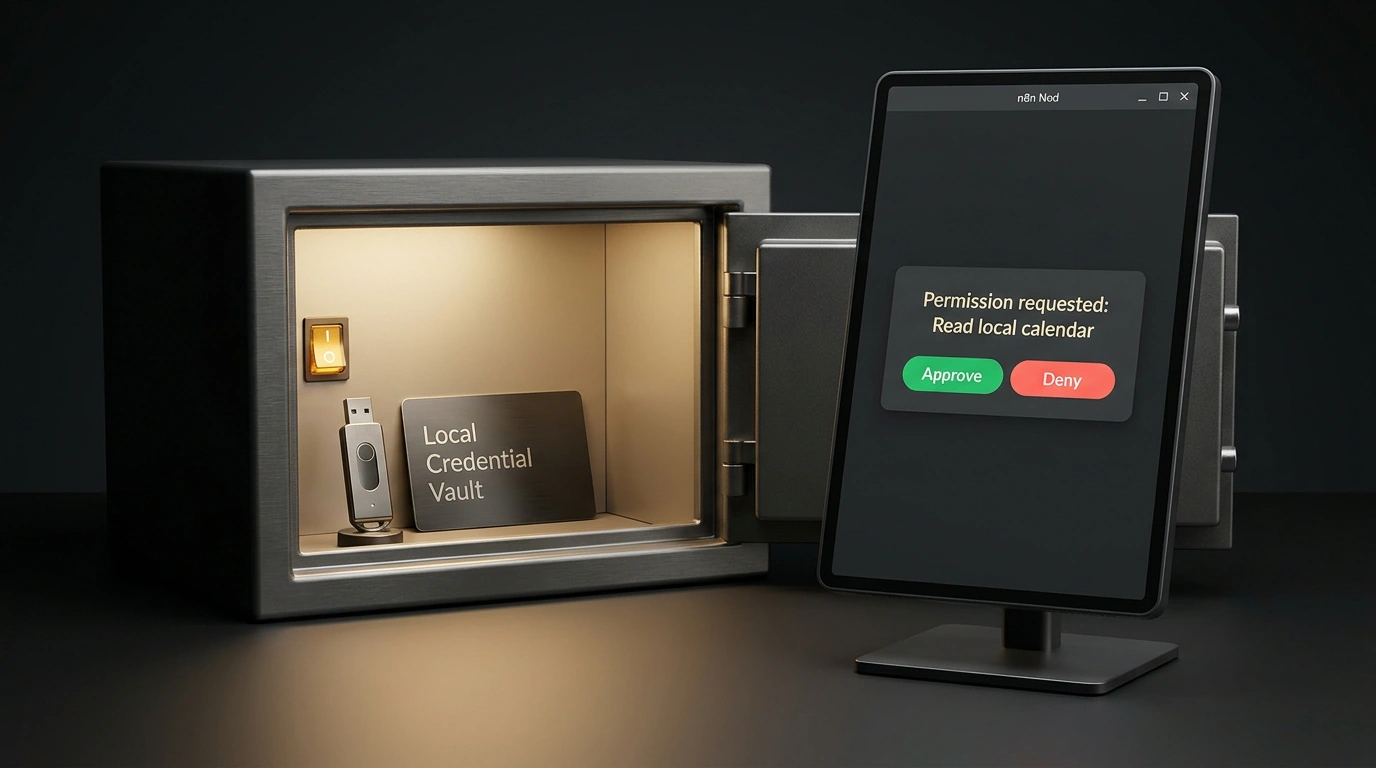
El primer nivel es la verificación en servidor Ask Before Action. Detiene cualquier paso peligroso: enviar un correo, enviar un formulario, borrar un archivo o leer el portapapeles. Probémoslo con el resumen previo a la llamada de la mañana: Nod entra solo al correo web en Chromium, extrae los acuerdos con el cliente y arma las notas. Pero antes de mandar el resumen a Slack aparece una ventana con el texto listo, y el mensaje solo sale tras tu clic.
El segundo nivel es la bóveda local Vault. Las contraseñas y códigos 2FA se completan en los sitios directamente sin pasar por el contexto de la IA, y cada paso queda registrado en un historial de actividad. El tercer nivel es la base de memoria Memory Vault en SQLite con cifrado AES-256-GCM. Ves cada entrada y borras lo que sobre con un clic, y el asistente aprende únicamente de tus mensajes, ignorando correos ajenos.
Configuración, modelos y la principal trampa en las pruebas
Nod soporta el esquema Bring Your Own Model con más de treinta proveedores además de servidores locales Ollama y vLLM, donde el modelo necesita soporte de herramientas y un contexto mínimo de 64,000 tokens. El modelo y los límites de acceso se definen en ~/.config/n8n-nod/agent.config.json:
{
  "model": {
    "provider": "anthropic",
    "modelName": "claude-opus-5-5",
    "temperature": 0.1
  },
  "security": {
    "askBeforeAction": true,
    "requireConfirmationFor": [
      "form_submission",
      "email_send",
      "filesystem_delete",
      "clipboard_read_sensitive"
    ]
  },
  "memoryVault": {
    "enabled": true,
    "storage": "local_sqlite",
    "encryption": "aes-256-gcm"
  }
}
La bandera askBeforeAction pone al agente en pausa antes de actuar, la lista requireConfirmationFor marca las operaciones peligrosas y memoryVault cifra la memoria con AES-256-GCM. Tras editar la configuración, inicia el proceso:
nod-agent --config ~/.config/n8n-nod/agent.config.json --headless-browser chromium
La opción --config carga las reglas de seguridad y el perfil del modelo, mientras --headless-browser chromium levanta el navegador aislado en segundo plano sin abrir ventanas extra.
Eso sí, incluso con validación en el servidor, la evaluación del riesgo depende de la IA elegida en modelName. En las pruebas de n8n de octubre de 2026 se ejecutaron 226 encargos tres veces cada uno; en 678 corridas, GPT 6.1 Sol completó el 98% de las tareas con cero pasos inseguros. Al evaluar 240 decisiones dudosas, GPT 6.1 Sol y Claude Opus 5.5 no fallaron ni una sola vez, mientras que el ligero Claude Haiku 5.5 dejó pasar ocho acciones peligrosas. Ahorrar en el modelo dentro de la configuración pega directo en la seguridad.
En la prueba de memoria LongMemEval-S de 500 preguntas el agente obtuvo un 93.2%, y de 216 ataques con correos falsos ninguno entró en la base de memoria, aunque en doce respuestas la frase del ataque reapareció al releer la bandeja de entrada. También hay límites cotidianos: al cerrar la laptop el agente se suspende, así que para guardias programadas conviene instalarlo en un Mac Mini o un servidor. Si cambia el diseño de una web habrá que reentrenar los selectores, y conviene desactivar la telemetría básica desde el primer día en el apartado de privacidad.