Abres en la terminal un servicio en Go con varios scripts en Python y lanzas ahí un agente autónomo de programación para que corra pruebas y corrija un bug. Mientras el agente recorre archivos, ve exactamente lo mismo que tu usuario en macOS o Linux. Un borrado accidental de carpeta o imprimir por error un .env en consola convierte tu entorno local en un dolor de cabeza.
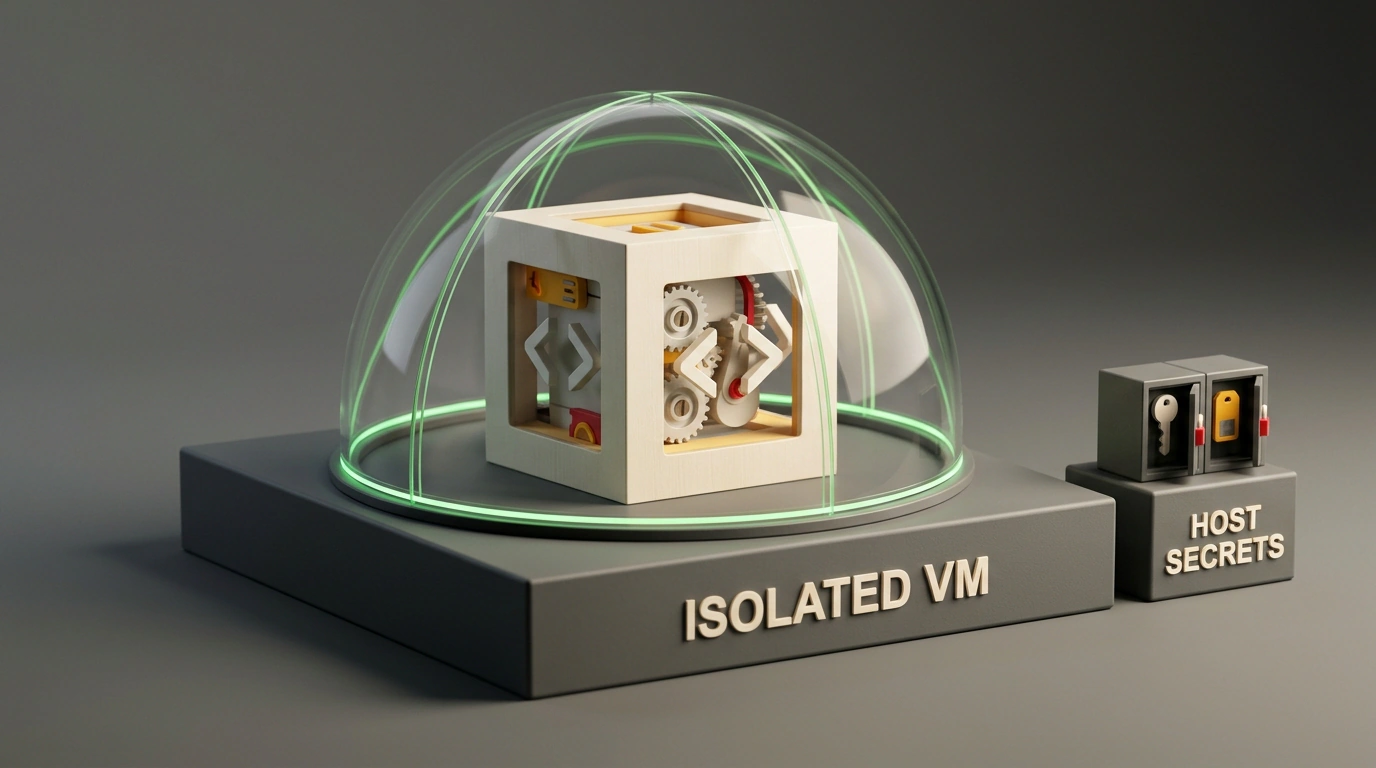
Para evitar eso llega la utilidad abierta devvm, escrita en Go bajo licencia MIT. Sigue la regla «una carpeta de proyecto, una máquina virtual» y levanta un sandbox aislado con compiladores listos directo desde el directorio de trabajo.
Por qué los contenedores comunes no bastan para un agente de programación
Surge una pregunta lógica: ¿para qué montar una máquina virtual si ya tienes Docker a la mano? Hay dos razones. Primero, en Docker toca escribir un Dockerfile y ajustar configuraciones a mano para cada stack. Si de día programas backend en Go y de noche pruebas scripts en Python, mantener imágenes distintas se vuelve trabajo extra.
Segundo, en Linux los contenedores comparten el mismo kernel que el host. Un agente trabaja con terminal, compilación y red, así que un error o vulnerabilidad del kernel golpea directo al sistema principal. Además, agentes CLI como Claude Code, Codex, opencode, pi y Cursor CLI suelen instalarse de forma global en la máquina de trabajo, justo al lado de tus llaves SSH y tokens.
En devvm, el agente vive dentro de la máquina invitada. Sus ajustes, habilidades y servidores MCP se guardan en un almacenamiento separado, y no hace falta instalar nada en tu computadora principal.
Cómo funciona el sandbox con Lima y QEMU
Por debajo, devvm usa el gestor de máquinas virtuales Lima versión 2.2 y el emulador QEMU con aceleración /dev/kvm en Linux. En lugar de envolver procesos sobre el mismo sistema operativo, cada proyecto recibe una minimáquina con su propio kernel Linux.
En el primer arranque, la utilidad pregunta el tamaño de disco, qué agentes quieres y algunas opciones, y en un par de minutos arma la imagen base. A partir de ahí, los nuevos entornos arrancan en segundos desde una copia, y los toolchains se montan solo en modo lectura. La herramienta revisa go.mod, pyproject.toml, package.json o Cargo.toml en la raíz del proyecto e instala los compiladores necesarios. Trae capas listas para Docker, Nix y escritorio, y puedes armar tu propia capa con devvm layer new.
El detalle más revelador está en cómo maneja el código fuente. Por defecto, dentro del sistema invitado solo se monta la carpeta del proyecto en la misma ruta relativa, y la shell muestra el prefijo (devvm). Pero si vas a hacer una refactorización riesgosa, puedes cerrarle al sandbox el acceso incluso a tu carpeta local.
devvm --clone
git fetch devvm
git log -p main..devvm/main
La bandera --clone crea dentro de la máquina virtual una copia aparte del repositorio y abre ahí la shell. El agente edita archivos y hace commits dentro del sandbox, mientras tu árbol de trabajo y la carpeta .git del host quedan intactos. Cuando termina, traes la rama a tu máquina principal con git fetch devvm y revisas el diff antes de fusionar. Para la red rige por defecto una lista blanca de hosts, y tus tokens de GitHub y Claude permanecen en el host.
Instalación, diagnóstico y arranque seguro del agente
La utilidad funciona en macOS 13 o superior (Apple Silicon) y en Linux (arm64 y x86_64); las Mac con Intel no han sido probadas oficialmente. En macOS se instala con Homebrew junto con Lima, y para Linux existe un script con firma digital Minisign para verificarlo antes de ejecutar.
# Instalación en macOS con Homebrew
brew trust --formula devvmhq/tap/devvm
brew install devvmhq/tap/devvm

# Instalación en Linux o macOS mediante script
curl -fsSL https://github.com/devvmhq/devvm/releases/latest/download/install.sh | bash

# Verificación de install.sh descargado previamente con firma Minisign
minisign -Vm install.sh -P RWSjzFsn7ETaijKJ2y7F4DtZobXmyv+LmdclJwZP/KmAkLUwOCzWF/2b
En macOS, brew trust autoriza la fórmula de un repositorio tap externo. El script de Linux te preguntará antes de instalar Lima, QEMU y configurar /dev/kvm, mientras que minisign -Vm valida el archivo contra la clave del proyecto antes de correrlo.
Luego revisa si el hipervisor está listo con el diagnóstico integrado:
devvm doctor
El comando verifica Lima y QEMU, los permisos sobre /dev/kvm en Linux y te avisa si falta algo. Con todo en verde, entra a la carpeta de tu servicio en Go y Python y arranca el entorno:
cd ~/my-project
devvm
devvm agent login claude
claude
Ejecutar devvm detecta los toolchains y abre la shell con el prefijo (devvm). El comando devvm agent login claude autoriza al agente desde el sandbox y guarda el token en un almacén aislado, lejos de las variables de entorno del host. Tus configuraciones locales, habilidades y servidores MCP se importan con devvm agent import, y volver a correr devvm en esa carpeta abre la misma máquina conservando su estado.