До утреннего созвона с клиентом остаётся полчаса, в почте скопилась переписка за две недели, а в Slack ждут итоги договорённостей. Обычный чат-бот тут бессилен, а давать нейросети полный доступ к мышке страшно: один сбой, и сырой черновик улетит заказчику. В n8n Labs закрыли этот риск и 10 ноября выпустили открытого десктопного ассистента Nod под Apache 2.0, который разобрали на канале Julian Goldie SEO.
Свой рабочий стол вместо сервера n8n
Тут легко перепутать два продукта. Хотя проект сделали внутри n8n, Nod не требует поднимать сервер автоматизации и рисовать блок-схемы. Это отдельная программа для одного человека: работает на macOS 14 и новее, а для Windows 11 и Linux вышла в превью. При желании агента связывают с готовыми воркфлоу n8n, но и сам по себе он решает задачи.
Под капотом ассистент запускает несколько Docker-контейнеров — закрытых сред внутри твоей системы. В одном живёт рабочее пространство Linux, в другом крутится браузер Chromium, а рядом лежит локальная база. Агент не отбирает курсор и не лезет в личный браузер. Команды принимаются в приложении, Telegram или WhatsApp, а доступ к Gmail, Slack, Notion, Google Drive и календарю настраивается за десять минут.
Три барьера: шлюз прав, сейф и видимая память
Когда запреты для Computer Use пишут только в системном промпте, хитрый текст на сайте сбивает модель с толку. В Nod контроль разделили на три уровня, вынеся главные тормоза за пределы промпта.
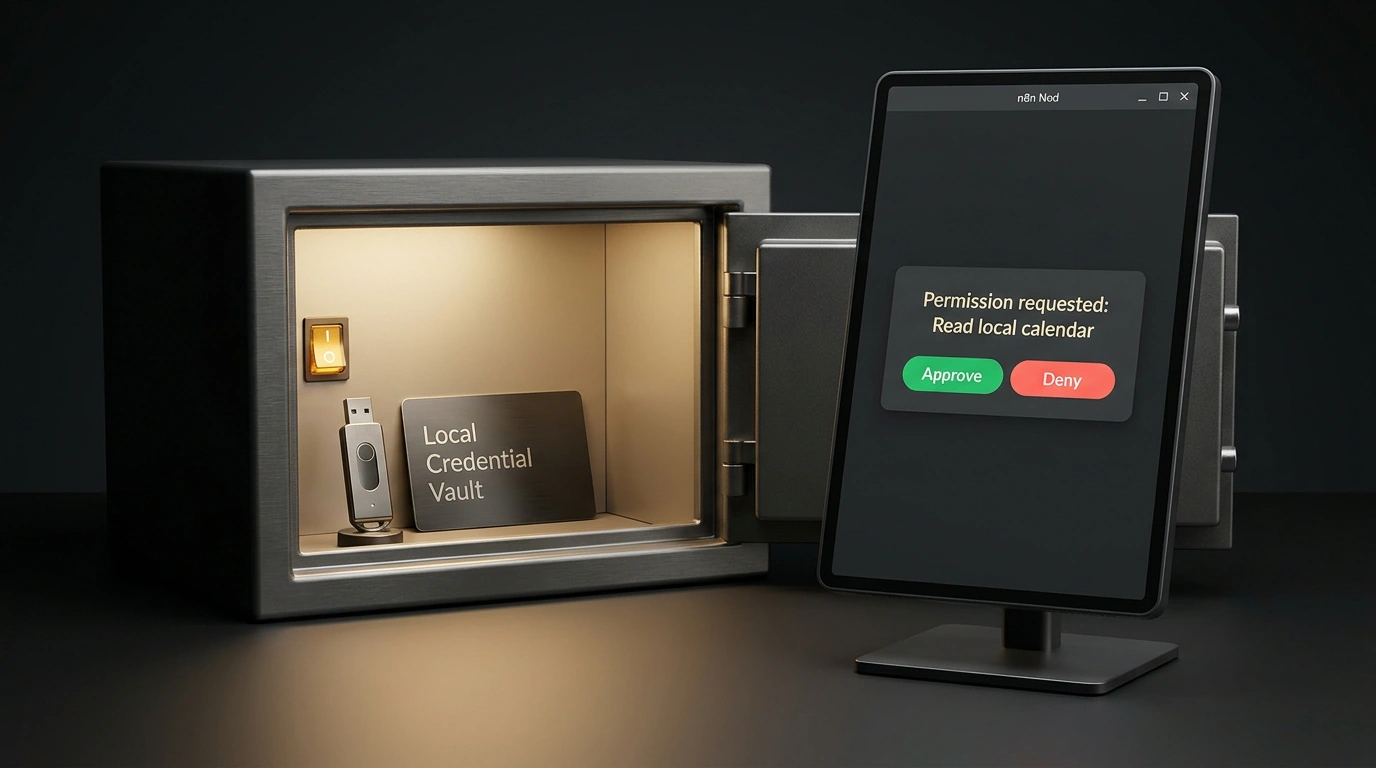
Первый уровень — серверная проверка Ask Before Action. Она тормозит любые опасные шаги: отправку письма, заполнение формы, удаление файла или чтение буфера обмена. Проверим на утреннем брифе к созвону: Nod сам зайдёт в веб-почту через Chromium, выпишет договорённости с клиентом и соберёт конспект. Но перед отправкой сводки в Slack всплывёт окно с готовым текстом — сообщение уйдёт только после твоего клика.
Второй уровень — локальный сейф Vault. Пароли и 2FA-коды подставляются на сайтах напрямую мимо контекста нейросети, а каждый шаг пишется в журнал активности. Третий уровень — база памяти Memory Vault на SQLite с шифрованием AES-256-GCM. Ты видишь каждую запись и удаляешь лишнее в один клик, а учится ассистент только по твоим сообщениям, игнорируя чужие письма.
Конфиг, модели и главная грабля в тестах
Nod поддерживает схему Bring Your Own Model с тридцатью с лишним провайдерами плюс локальные серверы Ollama и vLLM, где модели нужны вызов инструментов и контекст от 64 000 токенов. Задаются модель и границы доступа в файле ~/.config/n8n-nod/agent.config.json:
{
  "model": {
    "provider": "anthropic",
    "modelName": "claude-opus-5-5",
    "temperature": 0.1
  },
  "security": {
    "askBeforeAction": true,
    "requireConfirmationFor": [
      "form_submission",
      "email_send",
      "filesystem_delete",
      "clipboard_read_sensitive"
    ]
  },
  "memoryVault": {
    "enabled": true,
    "storage": "local_sqlite",
    "encryption": "aes-256-gcm"
  }
}
Флаг askBeforeAction ставит агента на паузу перед действием, список requireConfirmationFor задаёт опасные операции, а memoryVault шифрует память по AES-256-GCM. После правки конфига запусти процесс:
nod-agent --config ~/.config/n8n-nod/agent.config.json --headless-browser chromium
Ключ --config подтягивает правила безопасности и профиль модели, а --headless-browser chromium запускает изолированный браузер в фоне без лишних окон.
Правда, даже при серверной проверке оценка риска опирается на выбранную в modelName нейросеть. В октябрьских тестах n8n 2026 года 226 поручений прогнали по три раза, и за 678 запусков GPT 6.1 Sol закрыла 98% задач при нуле небезопасных шагов. На проверке 240 спорных решений GPT 6.1 Sol и Claude Opus 5.5 не ошиблись ни разу, а вот лёгкая Claude Haiku 5.5 пропустила восемь опасных действий. Экономия на модели в конфиге здесь бьёт по защите.
В тесте памяти LongMemEval-S на 500 вопросов агент набрал 93,2%, а из 216 атак с подставными письмами ни одна не попала в базу памяти, хотя в двенадцати ответах фраза атаки всплыла при повторном чтении входящих. Есть и бытовые ограничения: при закрытии ноутбука агент засыпает, поэтому для дежурства по расписанию его ставят на Mac Mini или сервер. При смене вёрстки сайта селекторы придётся переобучать, а базовую телеметрию лучше сразу выключить в разделе приватности.