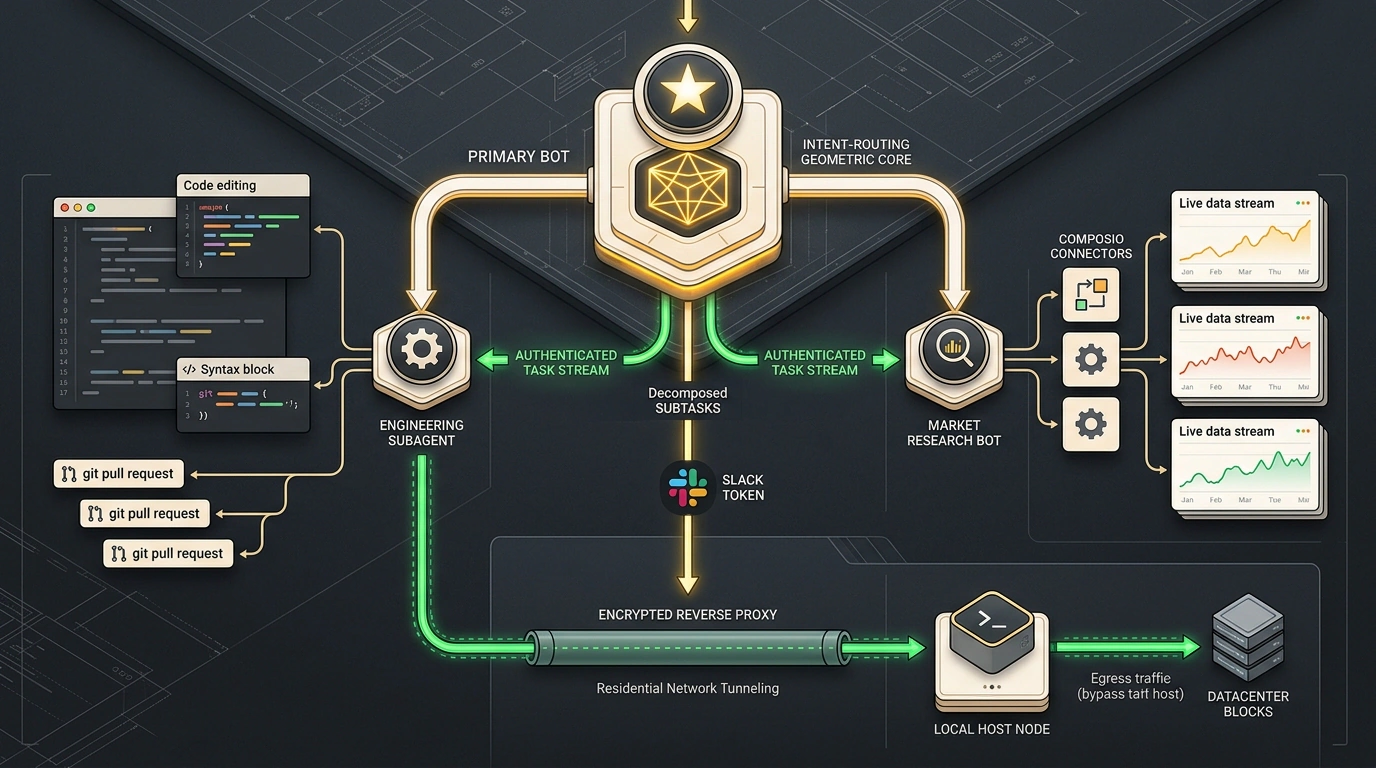

Когда количество специализированных ИИ-помощников в компании переваливает за десяток, управление ими начинает напоминать работу диспетчера на перегруженном вокзале. Одному боту нужно вручную скормить верстку, второму передать спецификацию API, третьего озадачить аналитикой, непрерывно переключаясь между окнами. Октябрьское обновление платформы Grokbot устраняет эту операционную путаницу через внедрение строгой цифровой субординации: во главе агентского контура встает центральный диспетчер.
Платформа перешла к многослойной системе оркестрации, включающей агента-лидера Primary Bot, изолированных командных ботов для Slack, интерфейс Inline Drafts и сквозную маршрутизацию локального трафика.
Диспетчер Primary Bot и сквозное делегирование
В интерфейсе появился выделенный агент со звездочкой — Primary Bot. Пользователю больше не нужно выбирать конкретного исполнителя под каждую задачу. Достаточно надиктовать голосовое сообщение через мобильное приложение на ходу или отправить краткое описание проблемы.
Диспетчер декомпозирует запрос и распределяет подзадачи узким специалистам. Если в промпте звучит требование переписать компонент интерфейса, задача уходит инженерному субагенту на базе Claude Opus 5.5. Благодаря связке с редактором Cursor бот открывает рабочую ветку в репозитории, вносит правки и готовит pull request.
{
  "agent_id": "primary_dispatcher_01",
  "name": "Team Lead GrokBot",
  "is_primary": true,
  "default_model": "claude-3-7-sonnet",
  "routing_policy": "semantic_intent_matching",
  "sub_agents": [
    {
      "sub_agent_id": "nativenote_dev_bot",
      "specialization": "frontend_backend_engineering",
      "model": "claude-opus-5-5",
      "ide_integration": {
        "client": "cursor",
        "auto_pr": true,
        "allow_push_to_prod": false
      },
      "triggers": ["redesign", "bugfix", "refactor", "api_endpoint"]
    },
    {
      "sub_agent_id": "content_researcher_bot",
      "specialization": "market_and_media_research",
      "model": "claude-3-5-haiku",
      "triggers": ["youtube_ideas", "competitor_analysis", "newsletter_draft"]
    }
  ]
}
Внешние сервисы подключаются через интеграционный слой Composio, предоставляющий коннекторы к сотням приложений с защищенным управлением правами.
Командная изоляция токенов в Slack
Барьером при внедрении ИИ в команды всегда оставалась безопасность авторизации. Если персональный бот руководителя наследует доступ к его почте, публикация такого агента в общий чат грозит утечкой конфиденциальных данных.
В Grokbot командные боты (Team Bots) публикуются в воркспейс Slack с нулевым набором привилегий. При обращении к боту в канале каждый коллега подключает личную учетную запись. Токены сотрудника изолированы и не попадают к администратору. Взаимодействие дополняет интерфейс Inline Drafts: вместо выдачи сырого текста агент формирует интерактивную карточку с кнопкой отправки, позволяя подтвердить действие в один клик.
Маршрутизация исходящего трафика через локальный компьютер пользователя решает главную проблему веб-агентов — баны по IP дата-центров. Целевые платформы видят обычный резидентный трафик браузера, что сводит к минимуму риск появления капч.
Туннелирование трафика против сетевых блокировок
Для агентов сбора данных непреодолимой стеной часто становились системы защиты от парсинга. Облачные виртуальные машины обращаются к сайтам с дата-центровых IP, которые мгновенно блокируются шлюзами Cloudflare и Akamai.
Опция «Route traffic through this computer» в настройках Grokbot поднимает обратный зашифрованный туннель между облачной средой агента и компьютером пользователя:
{
  "network_egress": {
    "route_through_local_computer": true,
    "tunnel_protocol": "tls_reverse_proxy",
    "endpoint": "127.0.0.1:9085",
    "residential_proxy": {
      "bind_interface": "en0",
      "user_agent_mode": "native_host_browser",
      "stealth_headers": true
    },
    "retry_policy": {
      "max_fallback_attempts": 3,
      "fallback_to_cloud_on_disconnect": false
    }
  }
}
Все сетевые запросы агента выходят в интернет через домашний IP-адрес с подстановкой реальных заголовков браузера. Защитные алгоритмы воспринимают действия агента как визиты обычного пользователя.
Автономия с правом на ошибку
Иерархическая модель Grokbot демонстрирует развитие агентных систем: от разрозненных чатов разработчики переходят к полноценным диспетчерским центрам.
Однако автономия требует осторожности. Автодеплой в рабочий контур (allow_push_to_prod) без проверки человеком несет риски регрессий, а локальное проксирование зависит от стабильности домашнего провайдера: при обрыве связи агент останавливается. Надежная стратегия внедрения — сохранять пороги утверждения критических действий, доверяя иерархии агентов сбор данных, подготовку проектов и рутинный код.