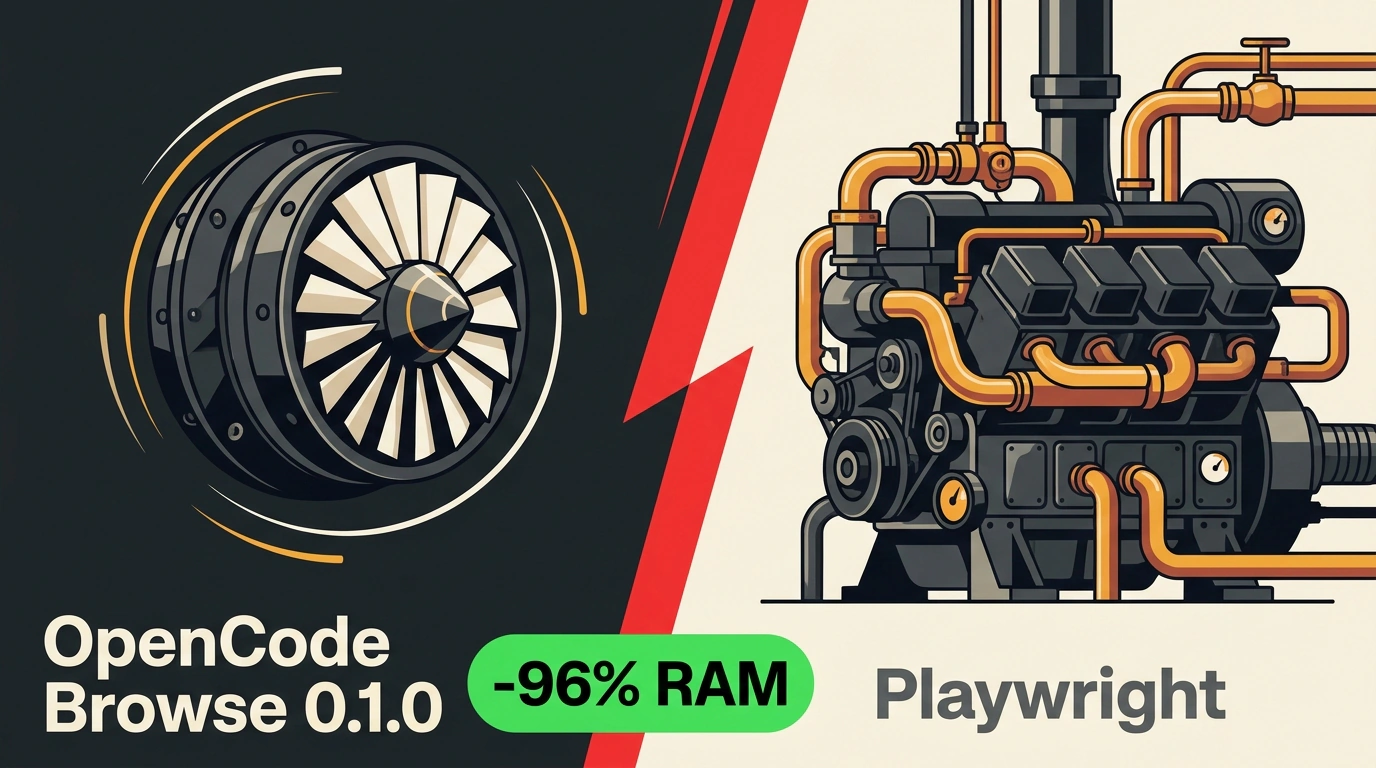
Когда ты просишь ИИ-агента проверить вёрстку или заглянуть в админку, за кулисами обычно запускается тяжёлая машина. Связка Node.js и Playwright (фреймворка для управления браузером из кода) поднимает отдельный «чистый» Chromium без твоих кук и логинов. Такое подключение съедает около 190 МБ ОЗУ и на первом же экране входа встаёт в тупик.
В релизе 0.1.0 разработчик Дакс Раад переписал открытый OpenCode Browse на Rust и выкинул Node.js с Playwright. Получился один компактный бинарник, который работает прямо в твоём обычном браузере.
Что изменилось под капотом
Отказ от Node.js сразу ударил по двум цифрам. Расход памяти на подключение упал с ~190 МБ до ~5,6 МБ — почти в 25 раз, или на 97%. Бинарник сжался с 53–64 МБ до ~4,3 МБ (а с учётом отброшенных зависимостей — в 23 раза). С таким аппетитом инструмент можно не выключать и держать в фоне весь день.
Схема простая. Команда browse mcp запускает локальный MCP-сервер (Model Context Protocol, стандарт-переходник для подключения инструментов к ИИ-агентам) и компактный Rust-relay на 127.0.0.1:19988. К нему по WebSocket цепляется расширение и управляет вкладками через chrome.debugger. Связка работает в Chrome, Edge, Brave, Arc, Helium, Vivaldi, Opera и Chromium и поддерживает больше 30 MCP-клиентов, включая OpenCode, Claude Code, Cursor, Codex, VS Code, Windsurf, Gemini CLI и Zed.
OpenCode Browse — схема работы MCP-сервера и расширения для реального браузера (Источник: github.com/anomalyco/browse)
В 0.1.0 убрали «сессии» и перешли на прямое управление вкладками по tab id (в патчах до 0.1.5 на следующий день добавили именованные вкладки вроде work-mail и фоновое автообновление relay). OpenCode получает прямые команды (navigate, snapshot, click, fill, screenshot, network, recording) для Code Mode: можно открыть страницу, собрать список ссылок и в цикле прогнать их через другой MCP-сервер. Claude Code, Cursor, Codex, Zed и остальные клиенты получают execute на встроенном QuickJS с Playwright-подобным page, плюс status и tabs.
Вкладки агента открываются в фоне внутри свёрнутой группы. Если задача упёрлась в пароль, 2FA или оплату, Browse передаёт управление тебе (handoff): вводишь код, жмёшь Continue, и агент продолжает. Любую свою вкладку можно «одолжить» ему кнопкой на панели. Для отладки есть скриншоты, запись экрана и HAR-файлы (HTTP Archive — журнал сетевых запросов и ошибок страницы, откуда Browse сам вырезает токены авторизации).
Установка и подключение к MCP-клиенту
Бинарник ставится одной командой, а мастер browse install правит конфиги в JSONC, TOML и YAML без потери комментариев (для Node.js 22+ есть запасной npx @opencode/browse install).
# macOS и Linux: ставит бинарник в ~/.local/bin/browse
curl -fsSL https://opencode.ai/browse/install | bash

# Windows PowerShell
irm https://opencode.ai/browse/install.ps1 | iex

# Автоподключение к выбранным агентам без меню
browse install -a claude codex

# Проверка relay, расширения и открытых вкладок
browse status
Расширение привязывается к relay по одноразовому коду (XXXX-XXXX), который живёт 10 минут и обменивается на ключ через ECDH. Для ручной настройки browse install --agent none выдаст готовый JSON для любого stdio MCP-клиента:
{
  "mcpServers": {
    "browse": {
      "command": "/home/you/.local/bin/browse",
      "args": ["mcp"]
    }
  }
}
После правки конфига перезапусти агента, проверь через browse status, что relay и расширение видят друг друга, и дай простую тестовую задачу на открытой странице.
Грабли безопасности и ограничения 0.1.x
Пускать агента в живой браузер с открытой почтой и админками удобно, но тут прячется главный риск — prompt injection (инъекция промптов). Чужая страница или письмо может содержать скрытую инструкцию, которая заставит модель кликнуть не туда или утянуть данные из соседней вкладки.
В Browse есть белый список доменов allowedOrigins и режим readOnly, но разработчики прямо пишут: это страховка от блуждания, а не песочница. allowedOrigins запрещает переходы и новые вкладки за пределами списка, но не фильтрует фоновые запросы страницы (fetch, XHR, iframe), а eval и WebMCP исполняют JS в контексте страницы. Для чувствительных аккаунтов заведи отдельный профиль браузера только с нужными логинами и запускай вкладки агента в отдельном окне через OPENCODE_BROWSER_AGENT_WINDOW=separate.
У 0.1.x есть ещё два честных ограничения. Версия ранняя (за сутки после 0.1.0 вышло пять патчей до 0.1.5), поэтому команды и флаги ещё меняются. А сайты с Cloudflare и антибот-защитой всё равно могут блокировать сессию: браузер показывает плашку отладки, и капчи Browse принципиально отдаёт человеку.