Когда нужно развернуть in-memory базу Valkey в Kubernetes, инженеры обычно выбирают между двумя крайностями. Первый путь — арендовать управляемую СУБД в облаке: ты получаешь отказоустойчивость из коробки, но переплачиваешь за память и теряешь доступ к тонким настройкам. Второй путь — поднять базу внутри своего кластера через StatefulSet, обложиться скриптами переключения реплик и вздрагивать от ночных алертов при перезагрузке мастера.
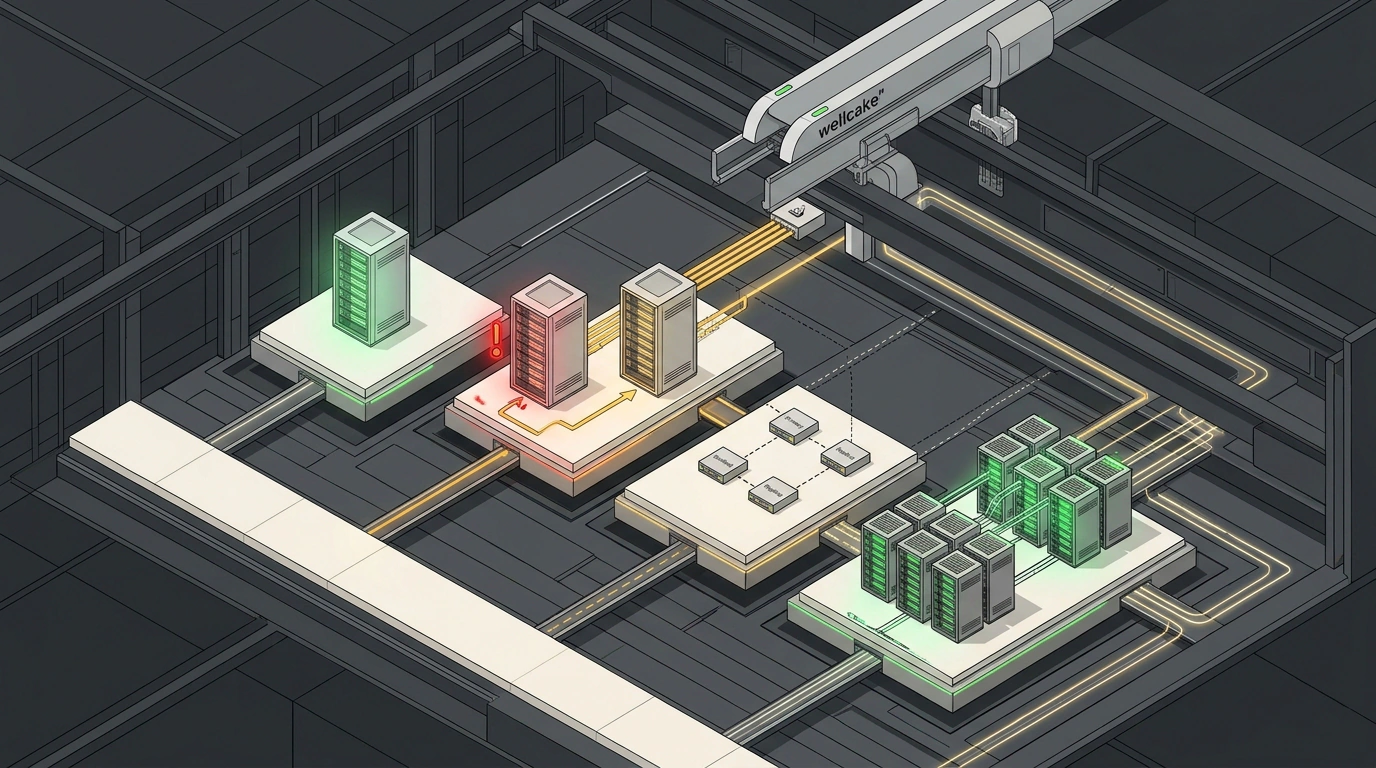
Меня зацепил открытый проект wellcake под лицензией Apache-2.0, о котором рассказали в канале DevOps&SRE Library. Его авторы сняли выбор между дорогой облачной арендой и хрупкими манифестами: написанный на Go контроллер valkey-operator переносит правила эксплуатации Valkey — контроль кворума, переключение лидера, решардинг и бэкапы — прямо в цикл согласования Kubernetes. Давай разберёмся, почему базовые примитивы оркестратора пасуют перед резидентными СУБД и как устроена эта автоматизация.
Почему базовый StatefulSet слеп к авариям Valkey и как устроен оператор
После смены лицензии Redis индустрия поддержала открытый форк Valkey под эгидой Linux Foundation (параллельно развиваются и другие совместимые по протоколу RESP решения — недавно мы разбирали KiviDB как многопоточную альтернативу Redis и Valkey на Rust). Но вместе с базой в Kubernetes переехали и старые боли.
Ты спросишь: чем плох обычный StatefulSet, если он выдаёт подам постоянные имена и диски? Для базового контроллера Kubernetes контейнер с базой не отличается от веб-сервера. Это как комендант здания, который следит за светом в кабинетах, но не знает, у кого в руках главная бухгалтерская книга. Если узел записи упадёт, оркестратор поднимет чистый контейнер с тем же сетевым именем, а реплики без команды на перевыборы продолжат ждать старого лидера или синхронизируются с пустым узлом, стерев данные.
Чтобы кластер понимал логику базы, используют паттерн оператора — контроллер с пользовательскими ресурсами (CRD). В wellcake их два: ValkeyCluster задаёт топологию и диски, а ValkeyACL настраивает права пользователей через идемпотентную команду ACL SETUSER ... reset.
Контроллер сразу блокирует типовые ошибки: запрещает временные папки emptyDir и требует тома PersistentVolumeClaim, чтобы при нехватке места kubelet не выселил под с базой. Предел maxmemory автоматически ставится на 60% от лимита памяти контейнера (resources.limits.memory). А вместо ручной настройки десятков параметров доступны два профиля:
Cache— быстрый кэш с вытеснениемallkeys-lru, без записи на диск и с томом1Gi;Durable— хранилище с политикойnoeviction, снимкамиRDB, журналомAOFи томом10Gi.
Четыре топологии в одном ресурсе: от одиночного узла до шардированного кластера
Главная находка wellcake — объединение четырёх схем развёртывания Valkey в ресурсе ValkeyCluster. Оператор ставится из реестра oci://ghcr.io/melancholictheory/charts/valkey-operator в пространство valkey-system.
Разберём работу на сквозном сценарии: поднимем отказоустойчивый кэш в пространстве apps через чарт valkey-cluster с параметрами topology=Replication, profile=Cache и replicas=3. В зависимости от топологии контроллер включает свою механику защиты:
Standalone. Одиночный под без репликации для тестовых стендов и временных кэшей.Replication. Схема из нашего примера: первичный узел (primary) и две реплики, подключённые черезREPLICAOF. Каждые пятнадцать секунд оператор проводит TCP-опрос узлов. Если мастер замолкает, контроллер сверяет смещения (offset), повышает реплику со свежими данными до лидера и защищает базу от раскола (split-brain) при возвращенииpod-0. Одновременно оператор переставляет меткуvalkey.wellcake.io/role: сервис<cluster>-primaryнаправляет запись строго на лидера, а<cluster>-replicasраспределяет чтение между репликами.Sentinel. Для приложений, чьи клиенты сами опрашивают Sentinel, оператор поднимает отдельныйStatefulSetи сервис на порту26379(26380с TLS), где смену лидера решает кворум арбитров.Cluster. Ключи делятся на хеш-слоты между мастерами, связанными протоколомgossip. Оператор собирает кластер черезvalkey-cli --cluster createи сам перебалансирует слоты при масштабировании (autoReshard). На Valkey 9.1+ работает атомарная миграция Atomic Slot Migration (ASM,ADR 0001), переносящая слот как единую транзакцию без зависших ключей при сбое сети. Также оператор спасает кластер при потере более половины мастеров сразу (ADR 0006), когдаgossipтеряет кворум: изолирует мёртвые узлы и выполняетCLUSTER FAILOVER TAKEOVERна выживших репликах (автоматически дляCacheили по аннотацииvalkey.wellcake.io/quorum-takeoverдляDurable).
Бесшовная эксплуатация: проактивный перезапуск, ротация секретов и бэкапы в S3
Продолжим пример с кластером Replication: допустим, мы обновили образ или изменили лимиты памяти.
При обычном обновлении Kubernetes сразу гасит под мастера: пока система заметит сбой и переключит трафик, проходит 15–20 секунд простоя на запись. В wellcake проактивный перезапуск (ADR 0004) включается аннотацией valkey.wellcake.io/proactive-rollout: "true", переводящей StatefulSet в режим OnDelete. Оператор обновляет реплики по очереди, а перед остановкой мастера передаёт лидерство (replica promote, CLUSTER FAILOVER или SENTINEL FAILOVER) уже обновлённой реплике. Старый мастер перезапускается в роли рядовой реплики, сокращая простой практически до нуля. На образах Valkey 9.0+ дополнительно включается директива shutdown-on-sigterm failover.
Управлять кластером удобно через встроенные переключатели и CLI-расширение:
valkey.wellcake.io/proactive-rollout: "true"— обновление без простоя с предварительной передачей роли мастера;valkey.wellcake.io/rotate-password— смена паролей на лету черезACL SETUSERбез рестарта подов;- плагин
kubectl valkey— быстрая проверка статуса (status), бэкап (backup), решардинг (reshard), переключение мастера (failover) и пауза кластера (hibernate).
Для безопасности реплики ходят к мастеру под служебным аккаунтом replicator (+psync +replconf +ping) без доступа к ключам. Обновлённые TLS-сертификаты подхватываются на лету через CONFIG SET tls-cert-file (плюс автопроверка tls-auto-reload-interval 3600). Бэкапы в S3 снимаются по расписанию CronJob через valkey-cli --rdb с восстановлением из spec.restoreFrom, а поле spec.replicateFrom поднимает асинхронную межрегиональную репликацию со склейкой сертификатов (replicateFrom.caSecret) для взаимного TLS.
Где wellcake экономит ресурсы команды, а когда с ним лучше повременить
Контроллеры вроде wellcake показывают, как автоматизация переезжает из облачных консолей в открытую экосистему (о развитии таких решений мы говорили в обзоре шести инструментов платформенной инженерии Kubernetes). Но у каждого инструмента есть свои рабочие условия и ограничения.
Оператор отлично подходит командам со своими кластерами Kubernetes на bare-metal или в нескольких облаках, которым важно декларативно управлять парком Valkey через GitOps, разводить чтение и запись по разным сервисам и автоматизировать решардинг со снимками в S3.
Внедрять его не стоит в двух случаях:
- Мини-проекты и одноразовые стенды. Для небольшого сервиса, где потеря кэша при рестарте не заметна, ставить оператор и CRD — лишнее усложнение; там хватит одиночного контейнера.
- Критичные финансовые контуры с жёстким SLA. Авторы прямо отмечают статус
early / experimental: API находятся на стадияхv1alpha1иv1beta1, а вебхуки валидации по умолчанию выключены (--set webhooks.enabled=true). Перед продакшеном оператор нужно обкатать в тестовой среде.
Переезд на Valkey в Kubernetes больше не заставляет писать хрупкие скрипты переключения или терпеть паузы на запись при обновлениях: wellcake собирает четыре топологии, бесшовный failover и S3-бэкапы в единый ресурс. Если хочешь изучить исходники контроллера, разобрать заметки в папке docs/adr/ или опробовать плагин kubectl valkey, заглядывай в документацию и примеры манифестов в репозитории проекта.