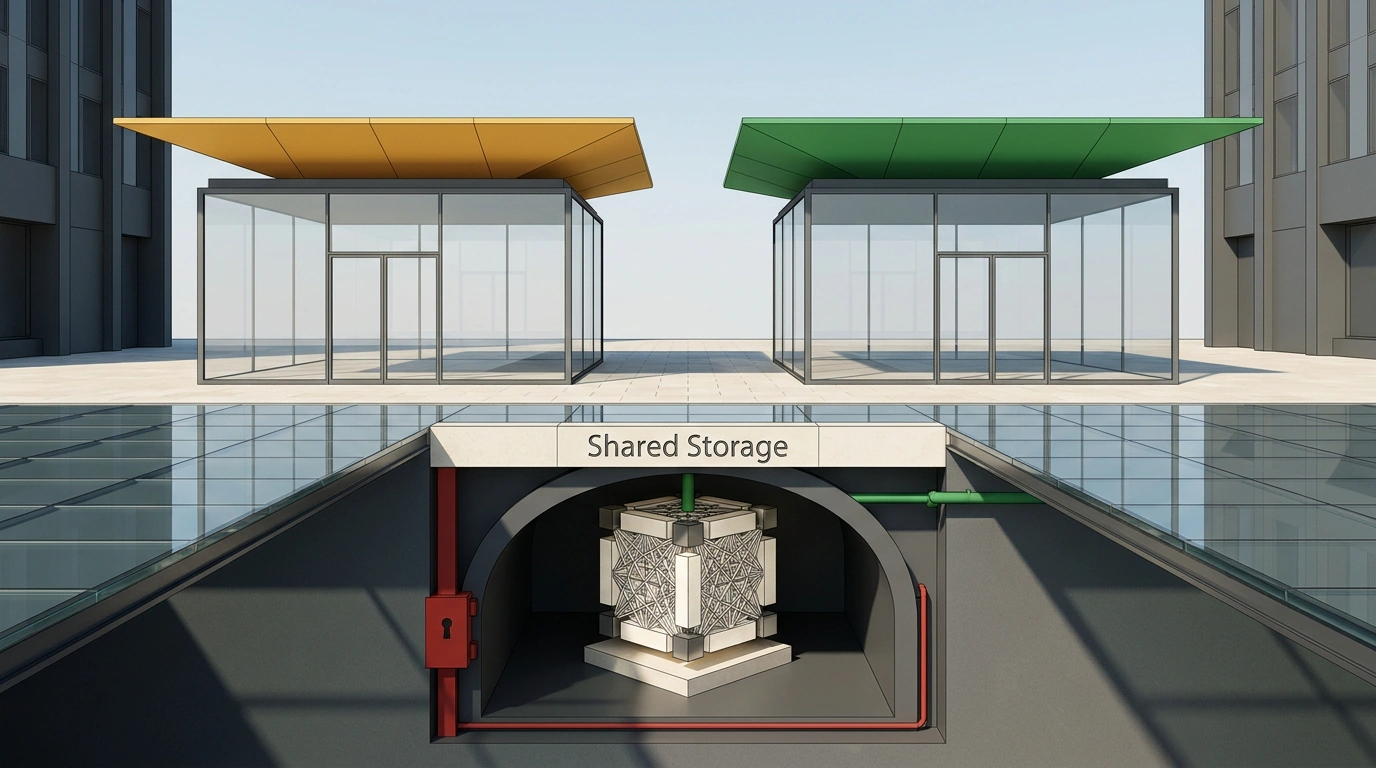
Два веб-приложения тянут одну и ту же модель Gemma на пару гигабайт — почему браузер качает её заново и хранит вторую копию?
Почему общие CDN больше не экономят трафик
Раньше подключил шрифт с общего CDN — и браузер брал его из кэша. Но лазейкой пользовались трекеры: через атаку по времени отклика (cache-timing attack) чужой сайт замерял скорость загрузки редкого файла и угадывал, где ты бывал.
Браузеры ввели cache partitioning — разделили HTTP-кэш по верхнему сайту. Приватность выросла, но экономия кончилась: два домена (cross-origin) с одним CDN-файлом качают и хранят две копии.
Со скриптами на сотню килобайт мирились. Но локальные ИИ-модели (Gemma, Llama, Whisper) весят гигабайты, рядом тяжёлые Wasm-движки (Flutter, Godot, Unity) и шрифты. Качать их заново на каждом сайте — удар по трафику и SSD.
10 ноября 2026 года Томас Штайнер, Кристиан Либель и Франсуа Бофор из Chrome представили Cross-Origin Storage API (COS) в WICG — инкубаторе W3C для новых веб-стандартов.
Как устроен Cross-Origin Storage API в коде
В основе COS — адресация по содержимому (content-addressable storage). Ключ вместо URL — хэш байтов (SHA-256 и алгоритмы Web Crypto, кроме SHA-1). Внутри лежат только сырые байты без URL, MIME-типов и заголовков: одинаковые файлы с разных серверов попадают в одну ячейку.
Интерфейс строится поверх FileSystemFileHandle из File System Standard:
// Ключ файла — хэш его байтов
const modelHash = {
  algorithm: 'SHA-256',
  value:
    '8f434346648f6b96df89dda901c5176b' +
    '10a6d83961dd3c1ac88b59b2dc327aa4',
};

async function loadModel(url) {
  try {
    // 1. Ищем готовый файл в общем хранилище
    const h = await navigator.crossOriginStorage.getFileHandle(modelHash);
    return await h.getFile();
  } catch (err) {
    if (err.name !== 'NotFoundError') throw err;

    // 2. Нет в кэше — качаем и сохраняем
    const blob = await (await fetch(url)).blob();
    const h = await navigator.crossOriginStorage.getFileHandle(modelHash, {
      create: true,
      origins: ['https://app-b.example'],
    });
    const out = await h.createWritable();
    await out.write(blob);
    // На close() сверка SHA-256 или DataError
    await out.close();
    return blob;
  }
}
При промахе getFileHandle() кидает NotFoundError, и код идёт в сеть. На close() браузер сверяет SHA-256 и при подмене кидает DataError. Незавершённые записи скрыты от других вкладок, а диск защищён квотой (QuotaExceededError).
Чтобы не писать обвязку вручную, планируют 4 интеграции поверх integrity: crossoriginstorage в HTML, import attribute в JS, cross-origin-storage() в CSS и опцию fetch() (только GET):
// Планируемая загрузка Wasm через fetch() и COS
const { instance } = await WebAssembly.instantiateStreaming(
  fetch('https://cdn.example/runtime.wasm', {
    integrity: 'sha256-abc123...',
    crossOriginStorage: { origins: '*', contentType: 'application/wasm' },
  }),
  imports,
);
Вызов сам проверит кэш по хэшу и при промахе пойдёт на CDN. Детали вроде contentType ещё обсуждают, но идея простая: минимум лишнего кода.
А как же слежка и когда это заработает
Резонный вопрос: если сайт может спросить «есть ли файл с таким хэшем?», мы разве не вернули трекинг?
В разборе приватности WICG дыру закрыли тремя уровнями. По умолчанию файл виден только своему сайту (same-site). Явный origins требует заголовка Cross-Origin-Storage-Allow-Origin от сервера с байтами — иначе даже при XSS файл не утечёт.
Глобальный origins: '*' работает только через Public Hash List (PHL) — открытый список хэшей массовых моделей и шрифтов. Нет в списке — чужой сайт получит NotFoundError. Сверху добавили GREASE'ing (ложные NotFoundError, сбивающие трекинг и напоминающие про фолбэк) и лимит проверок.
В прод рано: это ранний черновик WICG и Intent to Prototype в Chrome Platform Status, без Origin Trial. Позиции Mozilla, WebKit и W3C TAG только запрошены, а WebKit исторически жёстко режет кросс-сайтовые каналы.
Пощупать идею уже можно через полифил-расширение для Chrome, Firefox и Safari и vite-plugin-cross-origin-storage. За флагом её уже пробуют в Transformers.js, WebLLM, wllama, Flutter, Emscripten и Nuxt.js.