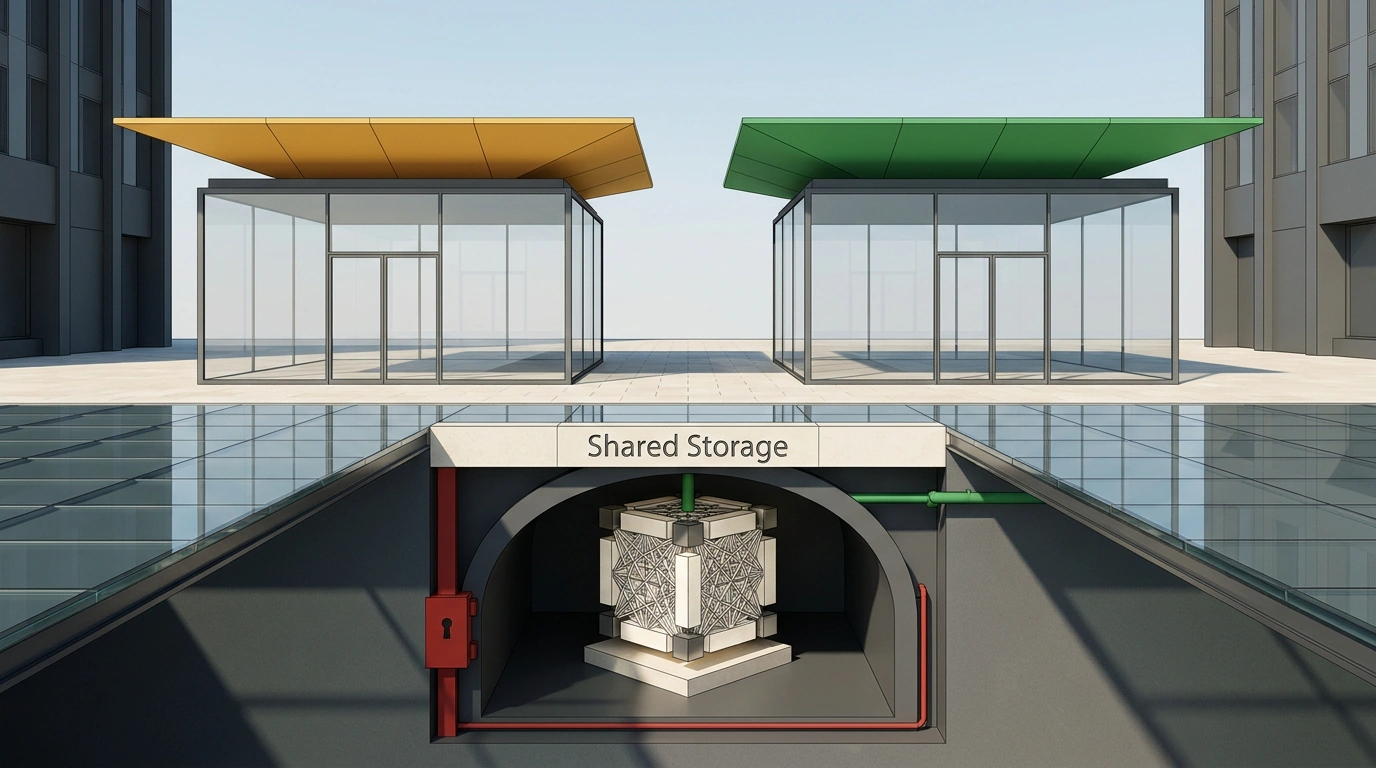
Dos aplicaciones web cargan el mismo modelo Gemma de un par de gigabytes: ¿por qué el navegador lo descarga otra vez y guarda una segunda copia?
Por qué los CDN compartidos ya no ahorran tráfico
Antes cargabas una fuente desde un CDN común y el navegador la tomaba de la caché. Pero los rastreadores aprovecharon ese hueco: mediante un ataque de tiempos de caché (cache-timing attack), un sitio ajeno medía cuánto tardaba en cargar un archivo raro y deducía qué páginas habías visitado.
Los navegadores implantaron cache partitioning: dividieron la caché HTTP según el sitio principal. Ganó la privacidad, pero se acabó el ahorro: dos dominios (cross-origin) con el mismo archivo de CDN descargan y almacenan dos copias.
Con scripts de cien kilobytes se podía vivir. Pero los modelos locales de IA (Gemma, Llama, Whisper) pesan gigabytes, junto con motores Wasm pesados (Flutter, Godot, Unity) y fuentes. Bajarlos de nuevo en cada web castiga el tráfico y el SSD.
El 10 de noviembre de 2026, Thomas Steiner, Christian Liebel y François Beaufort de Chrome presentaron Cross-Origin Storage API (COS) en WICG, la incubadora del W3C para nuevos estándares web.
Cómo funciona Cross-Origin Storage API en código
COS se basa en almacenamiento direccionable por contenido (content-addressable storage). En lugar de la URL, la clave es el hash de los bytes (SHA-256 y algoritmos de Web Crypto, salvo SHA-1). Dentro se guardan solo bytes crudos, sin URL, tipos MIME ni cabeceras: archivos idénticos de servidores distintos caen en la misma celda.
La interfaz se apoya en FileSystemFileHandle del File System Standard:
// La clave del archivo es el hash de sus bytes
const modelHash = {
  algorithm: 'SHA-256',
  value:
    '8f434346648f6b96df89dda901c5176b' +
    '10a6d83961dd3c1ac88b59b2dc327aa4',
};

async function loadModel(url) {
  try {
    // 1. Buscamos el archivo ya listo en el almacén compartido
    const h = await navigator.crossOriginStorage.getFileHandle(modelHash);
    return await h.getFile();
  } catch (err) {
    if (err.name !== 'NotFoundError') throw err;

    // 2. No está en caché: lo descargamos y guardamos
    const blob = await (await fetch(url)).blob();
    const h = await navigator.crossOriginStorage.getFileHandle(modelHash, {
      create: true,
      origins: ['https://app-b.example'],
    });
    const out = await h.createWritable();
    await out.write(blob);
    // En close() se valida SHA-256 o lanza DataError
    await out.close();
    return blob;
  }
}
Si no está, getFileHandle() lanza NotFoundError y el código va a la red. Al hacer close(), el navegador verifica el SHA-256 y, si hubo alteración, lanza DataError. Las escrituras sin terminar quedan ocultas a otras pestañas y el disco está protegido por cuota (QuotaExceededError).
Para no escribir ese código repetitivo a mano, planean 4 integraciones sobre integrity: crossoriginstorage en HTML, import attribute en JS, cross-origin-storage() en CSS y una opción en fetch() (solo GET):
// Carga prevista de Wasm mediante fetch() y COS
const { instance } = await WebAssembly.instantiateStreaming(
  fetch('https://cdn.example/runtime.wasm', {
    integrity: 'sha256-abc123...',
    crossOriginStorage: { origins: '*', contentType: 'application/wasm' },
  }),
  imports,
);
La llamada revisa la caché por hash y, si falla, va al CDN. Detalles como contentType siguen en debate, pero la idea es clara: el mínimo código posible.
Qué pasa con el rastreo y cuándo estará disponible
Pregunta lógica: si un sitio puede preguntar «¿existe un archivo con este hash?», ¿no vuelve el rastreo?
En el análisis de privacidad de WICG taparon esa vía en tres niveles. Por defecto el archivo solo es visible para su propio sitio (same-site). Un origins explícito exige la cabecera Cross-Origin-Storage-Allow-Origin del servidor de origen; si no, ni con XSS se filtra el archivo.
El origins: '*' global funciona únicamente mediante Public Hash List (PHL), una lista pública de hashes de modelos y fuentes populares. Si no está en la lista, otro sitio recibe NotFoundError. Encima añadieron GREASE'ing (falsos NotFoundError que rompen el rastreo y obligan a tener respaldo) y límite de consultas.
Para producción falta: es un borrador temprano de WICG y un Intent to Prototype en Chrome Platform Status, sin Origin Trial aún. Las posturas de Mozilla, WebKit y W3C TAG están solicitadas, y WebKit suele cortar con dureza cualquier canal entre sitios.
Aun así, ya puedes probar la idea con la extensión polyfill para Chrome, Firefox y Safari y con vite-plugin-cross-origin-storage. Detrás de flags ya lo experimentan en Transformers.js, WebLLM, wllama, Flutter, Emscripten y Nuxt.js.

