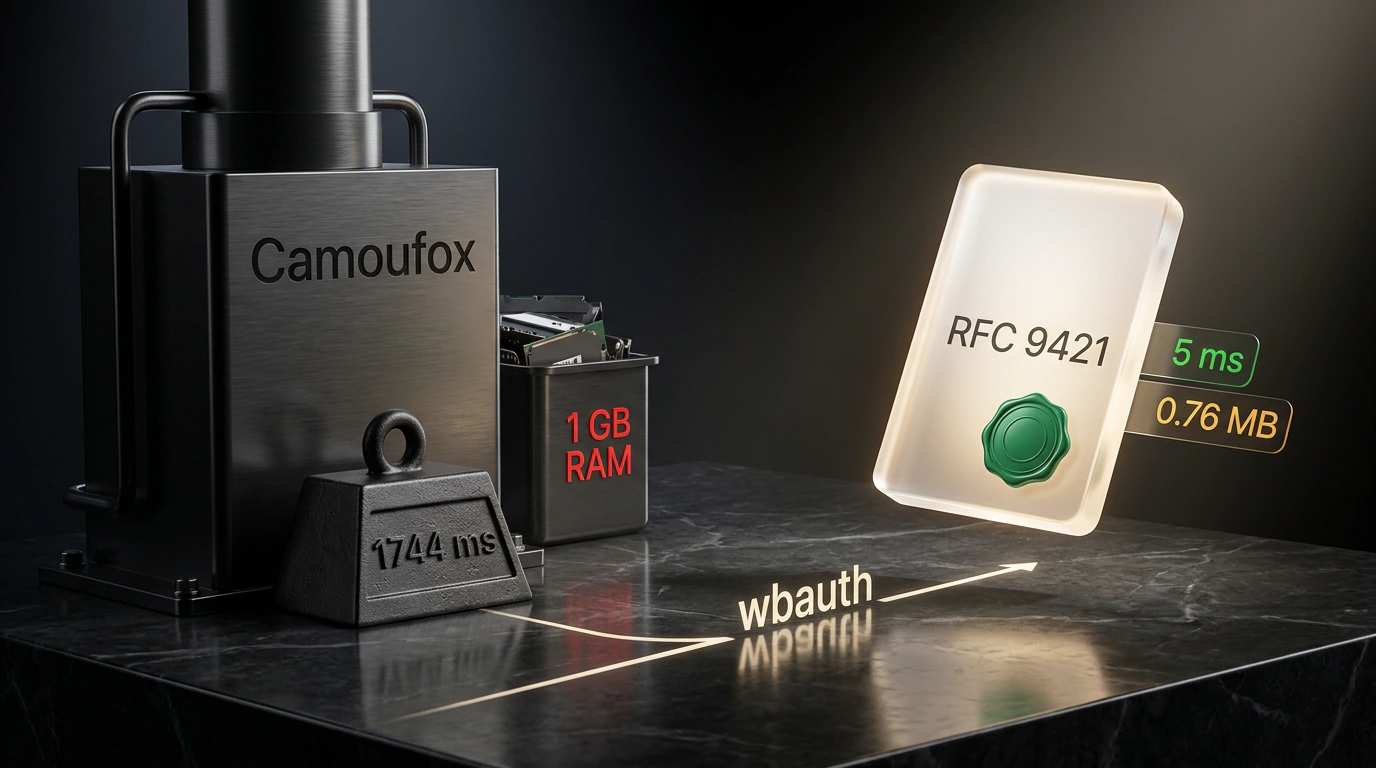
Si alguna vez has construido agentes autónomos de IA, scrapers de datos de mercado o bots de rastreo, sabes de sobra en qué se ha convertido este trabajo en los últimos años. Es una carrera armamentística interminable y agotadora contra los sistemas antibot (WAF, Cloudflare, Akamai). Para que no te frene un captcha en la primera petición, toca montar todo un circo: levantar «navegadores antidetección» basados en Firefox o Chromium (como Camoufox), alquilar pools de proxies residenciales caros, falsificar huellas de Canvas y WebGL y dibujar trayectorias del ratón con curvas de Bézier para imitar a un humano.
Pero seamos sinceros: esto es un callejón sin salida arquitectónico. Por cada instancia de agente quemas un gigabyte de RAM, pierdes segundos valiosos arrancando un motor de navegador pesado y gastas un dineral en proxies. Y lo peor: cualquier cambio en las heurísticas del WAF rompe todo tu pipeline de un día para otro.
El desarrollador MrKoriy propuso cambiar de paradigma: en lugar de esconderse tras la máscara de un humano, el agente debería presentar abiertamente un pasaporte criptográfico basado en el estándar IETF RFC 9421 (HTTP Message Signatures) y el protocolo abierto wbauth.
He destripado este mecanismo pieza por pieza, y tengo que decirlo: así es exactamente como debería funcionar una web civilizada del futuro.
Cómo funciona el protocolo wbauth
La idea es sencilla y elegante: en vez de analizar el comportamiento, el servidor verifica una firma digital matemática.
El estándar RFC 9421 (aprobado de forma definitiva por el IETF en febrero de 2024) normaliza cómo firmar digitalmente cualquier componente de un mensaje HTTP (método, ruta, cabeceras y hash del cuerpo). El protocolo wbauth construye encima una infraestructura de identificación transparente:
- Par de claves Ed25519. El agente genera un par de claves ligero. La clave pública se publica en un directorio abierto descentralizado (por ejemplo, en Cloudflare Workers + D1 o en el dominio de la empresa propietaria del agente).
- Cabeceras
SignatureySignature-Agent. Al enviar una petición, el agente firma el método, el host, la URI de destino y las marcas temporales (created,expires). EnSignature-Agentincluye el identificadorkeyidy la dirección del directorio donde reside la clave pública. - Verificación instantánea en el Edge. El servidor o el cortafuegos (WAF) obtiene la clave pública (cacheándola en sus nodos edge) y comprueba la autenticidad de la firma en un par de microsegundos. La protección frente a ataques de repetición (replay) queda garantizada por la vigencia de la firma y su vínculo con el cuerpo de la petición.
Integración práctica en Python y Node.js
Usar wbauth en código real es más simple que configurar Playwright. Así se ve un cliente en Python con la librería httpx:
import httpx
from wbauth import Agent, HttpxAuth

# 1. Cargamos la clave privada Ed25519 y los datos del directorio desde variables de entorno
# WBAUTH_PRIVATE_KEY, WBAUTH_KEY_ID, WBAUTH_DIRECTORY_URL
agent = Agent.from_env()

# 2. Inicializamos el cliente con firma automática en cada petición
with httpx.Client(auth=HttpxAuth(agent)) as client:
    response = client.get("https://api.targetservice.com/v1/market-data")
    print(f"Estado de la respuesta: {response.status_code}")
    print(response.json())
Y aquí tienes la llamada equivalente en TypeScript para Node.js o Bun con un wrapper muy cómodo sobre fetch nativo:
import { createSigner, wrapFetch } from "wb-auth";

// 1. Creamos el firmante criptográfico
const signer = await createSigner({
  privateKey: process.env.WBAUTH_PRIVATE_KEY!,
  keyId: "prod-agent-alpha",
  directoryUrl: "https://keys.mycompany.com/directory",
});

// 2. Envolvemos fetch: las cabeceras Signature y Signature-Agent se añaden al vuelo
const signedFetch = wrapFetch(fetch, signer);

const response = await signedFetch("https://api.targetservice.com/v1/market-data", {
  method: "POST",
  headers: { "Content-Type": "application/json" },
  body: JSON.stringify({ category: "electronics" }),
});

const result = await response.json();
console.log("Datos recibidos:", result);
Benchmarks: un baño de realidad para la antidetección
Y ahora lo más jugoso, los números reales frente al stack de navegador Camoufox:
- Arranque en frío: 5 milisegundos en
wbauthfrente a 1744 ms en el navegador (¡350 veces más rápido!). - Consumo de memoria RAM: 0,76 MB por proceso frente a 500–1500 MB del navegador (650 veces menos).
- Peso del runtime: 14 MB de dependencias frente a 1,3 GB de imágenes pesadas de Chromium y Firefox.
Mientras vemos cómo los entornos de ejecución se transforman en auténticos sistemas operativos (lo analizamos a fondo en Navegadores integrados en Claude Desktop y Codex: convirtiendo la IA en un sistema operativo), protocolos como RFC 9421 devuelven a los agentes ligeros su mayor ventaja: una eficiencia energética brutal.
Por supuesto, el pasaporte criptográfico solo funciona con los servicios y WAF que hayan configurado la comprobación de Signature-Agent y abierto un «carril verde» para bots legítimos. Para sitios cerrados sin soporte del estándar, el stack antidetección sigue siendo necesario por ahora, pero la tendencia hacia protocolos abiertos de confianza ya es imparable.
En lugar de una guerra de guerrillas contra los bloqueos, por fin tenemos un contrato abierto: el agente se identifica de forma honesta y demostrable, y el servidor ahorra gigabytes de memoria en verificaciones.

