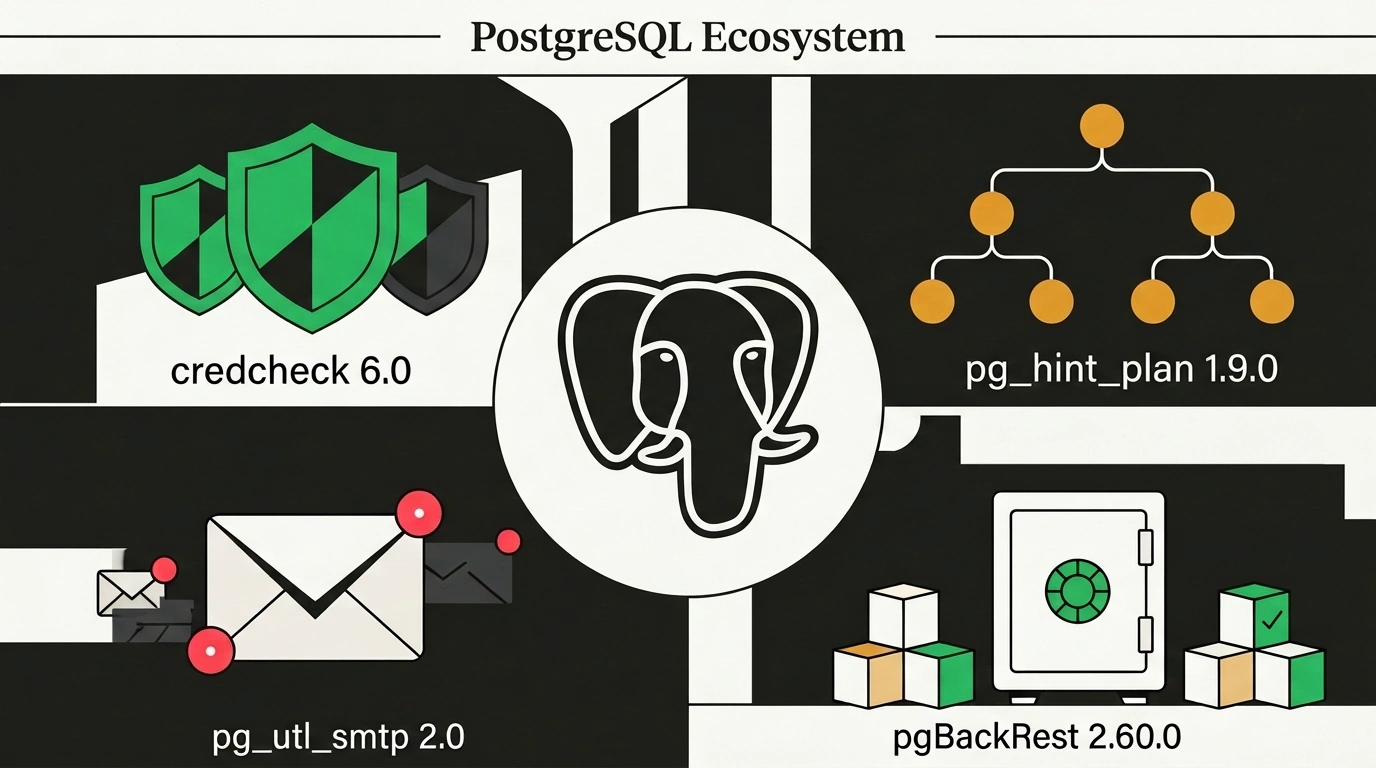
Cuando hablamos de la fiabilidad y flexibilidad de PostgreSQL, rara vez pensamos solo en el núcleo del SGBD. El verdadero superpoder de Postgres está en su cuidada arquitectura de extensiones y utilidades auxiliares. Gracias a los hooks y a las librerías compartidas, los ingenieros llevan años adaptando la base de datos a los requisitos corporativos más exigentes: desde auditorías de seguridad PCI DSS hasta la intervención directa en el planificador de consultas. Hace unos días, la comunidad de PostgreSQL actualizó de forma sincronizada cuatro herramientas clave de administración, resolviendo de golpe varios dolores operativos históricos.
Veamos qué capacidades prácticas traen estos lanzamientos y cómo refuerzan la fiabilidad de los clústeres en producción.
credcheck 6.0
El módulo credcheck de Gilles Darold (HexaCluster) es desde hace tiempo un estándar de facto en proyectos que exigen auditoría estricta de cuentas: comprobación de complejidad de contraseñas, bloqueo ante fuerza bruta y registro de sesiones al estilo de los clásicos archivos Unix wtmp y el comando last(1).
La gran novedad de la versión 6.0 es la integración completa del mecanismo max_auth_failure con el pooler de conexiones PgBouncer. Antes, al usar PgBouncer en modo transaction pooling, interceptar los intentos fallidos de acceso solía generar falsos positivos o no bloqueaba a tiempo la IP atacante. Ahora la auditoría funciona sin fisuras. Además, el almacenamiento interno del historial de contraseñas se ha pasado a un archivo mapeado en memoria (mmap), reduciendo drásticamente el consumo adicional de RAM.
También incorpora la función pg_check_password() para validar la fortaleza de una contraseña directamente desde el código cliente:
-- Actualización de la versión de la extensión en el clúster
ALTER EXTENSION credcheck UPDATE TO '6.0';

-- Comprobación de una contraseña candidata sin modificar la cuenta
SELECT pg_check_password('analyst_user', 'Str0ng!P@ssw0rd2026');

-- Ajuste de la vigencia mínima de contraseña (en días) para nuevos roles
SET credcheck.password_valid_min = 7;
Como la librería credcheck intercepta hooks internos del núcleo y se carga mediante shared_preload_libraries, no basta con ejecutar ALTER EXTENSION: para aplicar la librería compartida actualizada necesitarás reiniciar por completo el servicio de PostgreSQL (pg_ctl restart).
pg_hint_plan 1.9.0
El optimizador de consultas de PostgreSQL se apoya en un modelo basado en costes (Cost-Based Optimizer), pero en joins analíticos complejos con cientos de miles de filas las estadísticas a veces fallan. En esos casos, pg_hint_plan permite fijar el plan de ejecución deseado mediante comentarios especiales dentro del propio SQL.
La versión 1.9.0 estrena soporte oficial para la próxima rama PostgreSQL 19, añade nuevas estrategias de generación de rutas (Path Generation Strategies, PGS) y corrige un antiguo problema de bucles infinitos en el parser al procesar cadenas con múltiples consultas:
-- Escaneo forzado por índice y unión mediante HashJoin
/*+
    SeqScan(t1)
    IndexScan(t2 t2_created_at_idx)
    Leading((t1 t2))
    HashJoin(t1 t2)
*/
SELECT t1.id, t1.name, t2.status, t2.created_at
FROM orders t1
JOIN order_events t2 ON t1.id = t2.order_id
WHERE t2.created_at >= '2026-10-01';
Para los equipos que ya están probando la compatibilidad de sus servicios con PostgreSQL 19 RC, esta actualización es crítica. Ya repasamos antes cómo late el ecosistema en Pulso del ecosistema PostgreSQL: parches de seguridad en PgBouncer, protección ODBC y nuevas utilidades, y estas entregas continúan esa misma línea.
pg_utl_smtp 2.0
La extensión pg_utl_smtp nació dentro del stack abierto de migración HexaRocket para facilitar el salto desde bases de datos propietarias como Oracle y Microsoft SQL Server hacia PostgreSQL. En esos entornos era habitual usar paquetes como UTL_SMTP y el procedimiento sp_send_dbmail para enviar notificaciones por correo directamente desde triggers y procedimientos almacenados.
La versión 2.0 introduce el esperado ajuste pg_utl_smtp.asynchronous. Ahora el envío de avisos no bloquea la transacción: el mensaje pasa a una cola local no bloqueante. Además, suma soporte completo de conexiones cifradas mediante TLS antes del handshake SMTP, lo que permite conectarse a pasarelas de correo corporativas sin depender de relays intermedios sin cifrar.
pgBackRest 2.60.0
Para copias de seguridad físicas de bases de datos de varios terabytes, pgBackRest sigue siendo el estándar de oro. La versión 2.60.0 introduce un cambio clave para garantizar la integridad de los datos: la opción checksum-page-error.
Hasta ahora, si durante una restauración aparecía un bloque con suma de verificación dañada (page checksum), la herramienta podía seguir aplicando datos y dejar al administrador sin saber que había una degradación oculta en el sistema de archivos. Ahora pgBackRest detiene la restauración de inmediato por defecto con un error crítico, evitando levantar un clúster corrupto en producción. El lanzamiento también añade autenticación mediante Workload Identity Federation para Google Cloud Storage (GCS) y soporte para OpenSSL 4.
La salida coordinada de estas cuatro versiones deja claro hacia dónde se mueve el ecosistema: requisitos más estrictos de integridad de datos, adiós a los bloqueos síncronos en favor de colas y preparación a fondo de las herramientas de infraestructura para la llegada de PostgreSQL 19. Si administras bases de datos en producción, es buen momento para agendar la actualización en tus próximas ventanas de mantenimiento.