Si alguna vez has montado una imagen minimalista de Linux para Docker o configurado una máquina virtual para un microservicio, ya conoces el kit clásico: el kernel de Linux, la librería estándar compacta musl, la navaja suiza BusyBox y un puñado de scripts de shell que lo atan todo. Esta arquitectura lleva décadas viva y parece que ya no queda nada por inventar ahí. Sin embargo, el combo clásico en C arrastra sus propios vicios: scripts de bash frágiles durante el arranque, gestión manual de memoria en las utilidades del sistema y el miedo constante a un desbordamiento de búfer.
Hace poco apareció en el radar de los ingenieros de sistemas un proyecto muy curioso: GoNIX (sitio oficial gonix.dev). Sus autores se hicieron una pregunta radical: ¿qué pasaría si mantenemos el kernel estándar de Linux por su soporte de hardware y virtualización, pero sacamos por completo el lenguaje C del espacio de usuario (userspace) y reescribimos todos los componentes base en Go?
Me puse a escarbar en la arquitectura de la distribución y tengo que reconocerlo: la idea resulta sorprendentemente coherente y práctica.
Cómo funciona un userspace sin C
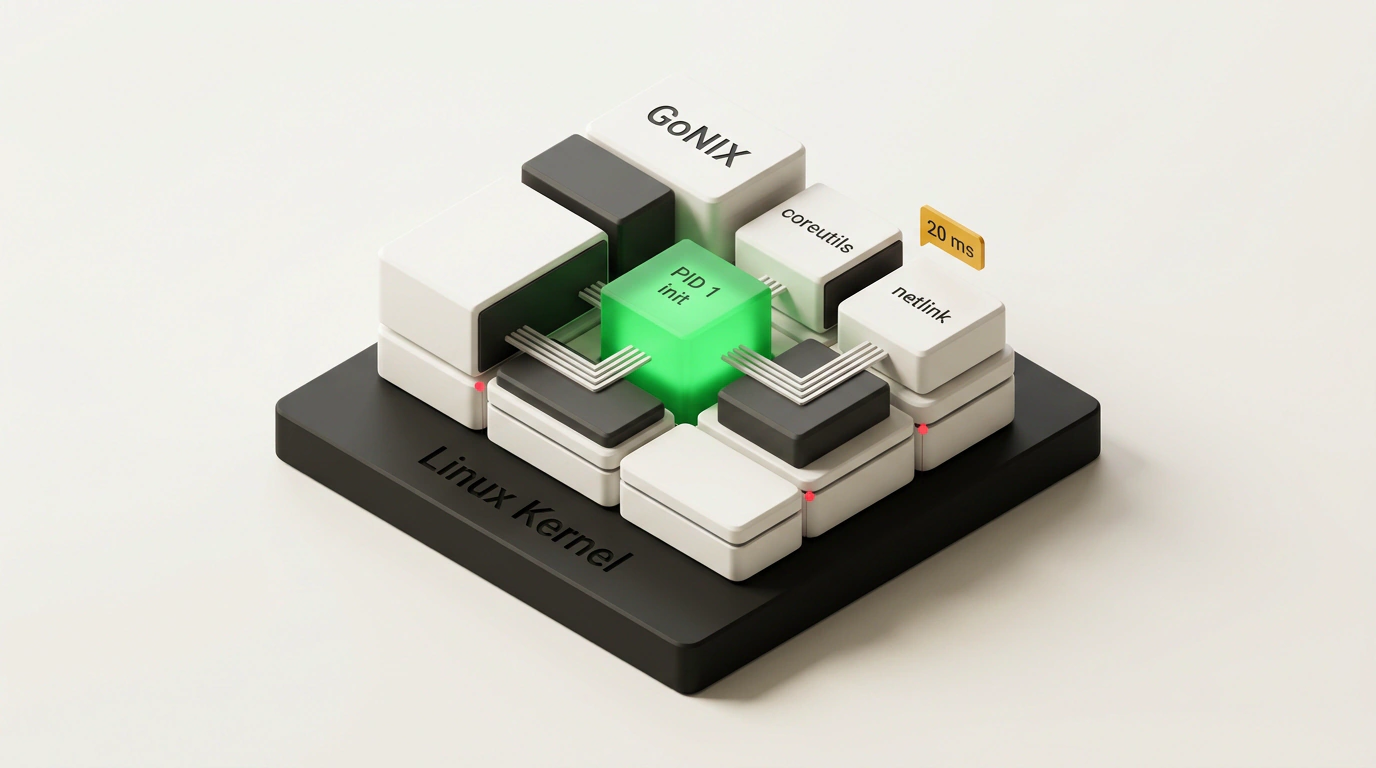
En GoNIX no hay rastro del habitual demonio systemd, de los pesados scripts de /etc/init.d/ ni de utilidades como udev. Prácticamente cada pieza del sistema está compilada de forma estática en Go:
- Proceso init (PID 1). El primer proceso al que el kernel cede el control está escrito en Go puro. Se encarga de montar los pseudo-sistemas de archivos (
/proc,/sys,/dev), crear los directorios base, vigilar el ciclo de vida de los servicios y recoger limpiamente las señales de terminación de los procesos hijos. En el arranque no se lanza ni un solo intérprete sh/bash: toda la lógica de inicialización es fuertemente tipada y corre en código máquina nativo. - Un único binario multicomando para coreutils. Igual que hace BusyBox, decenas de comandos estándar (
ls,cat,cp,ps,mkdir,kill) viven dentro de un solo ejecutable y se exponen mediante enlaces simbólicos. Así se reduce drásticamente el peso extra del runtime de Go. - Comunicación directa con el kernel vía netlink. Para levantar interfaces de red, configurar rutas o ejecutar el cliente DHCP integrado, GoNIX no invoca herramientas externas de
iproute2. Habla directamente con la pila de red del kernel a través de socketsnetlink. - Servidor SSH integrado. En lugar de cargar con OpenSSH o Dropbear, el sistema lleva un demonio SSH ligero basado en el paquete estándar
golang.org/x/crypto/ssh.
Además, los desarrolladores implementaron un manejo de initramfs sin copias (zero-copy): la capa escribible del sistema de archivos se monta sobre la imagen base sin duplicar archivos en RAM. El resultado es que desde que el kernel entrega el control hasta que aparece el prompt de inicio de sesión pasan apenas 20 milisegundos.
Para qué sirve: el nicho de las micro-VM y el Serverless
Es lógico que te preguntes: ¿para qué complicarse si Alpine Linux con BusyBox ya ocupa unos pocos megabytes? La clave está en que la infraestructura moderna se aleja cada vez más de las máquinas virtuales pesadas de larga duración y apuesta por micro-VM efímeras (basadas en Firecracker, Cloud Hypervisor o QEMU). En ese terreno, el arranque en frío y la seguridad lo deciden todo:
- Seguridad de memoria (Memory Safety). Las utilidades y demonios escritos en Go están a salvo de los clásicos fallos de desbordamiento de búfer y corrupción de punteros. Auditar un sistema escrito en un único lenguaje con tipado estricto es muchísimo más transparente. Ya analizamos antes cómo funciona la concurrencia de Go en lenguaje C: recreando el planificador de goroutines, canales y RCU, y pasar el userspace a Go puro evita tener que hacer malabares entre punteros de bajo nivel y seguridad.
- Ideal para microservicios aislados. Puedes empaquetar tu propia imagen ISO o disco mínimo con solo el kernel, el init de GoNIX y tu binario en Go. Obtienes prácticamente un unikernel, pero con el comportamiento estándar y predecible del kernel de Linux.
No hay magia gratis, y elegir Go tiene un precio. En primer lugar, cada binario independiente en Go arrastra su propio runtime con recolector de basura, así que en consumo de RAM los pequeños demonios en Go quedan por detrás de sus equivalentes en C con musl. En segundo lugar, para ejecutar programas tradicionales en C (como navegadores o bases de datos), GoNIX recurre al gestor de paquetes pkg, que compila paquetes contra musl libc desde el repositorio pkgs.ulinux.org.
El proyecto soporta las arquitecturas amd64 y arm64, arranca en QEMU e incluso permite levantar un escritorio gráfico con el compositor ligero de Wayland labwc. Si quieres probarlo en vivo sin instalar nada, los autores mantienen un servidor de demostración abierto: basta con ejecutar ssh root@gonix.dev en tu terminal. Un gran ejemplo de cómo mirar con ojos nuevos una arquitectura clásica permite exprimir al máximo la velocidad del kernel de siempre.