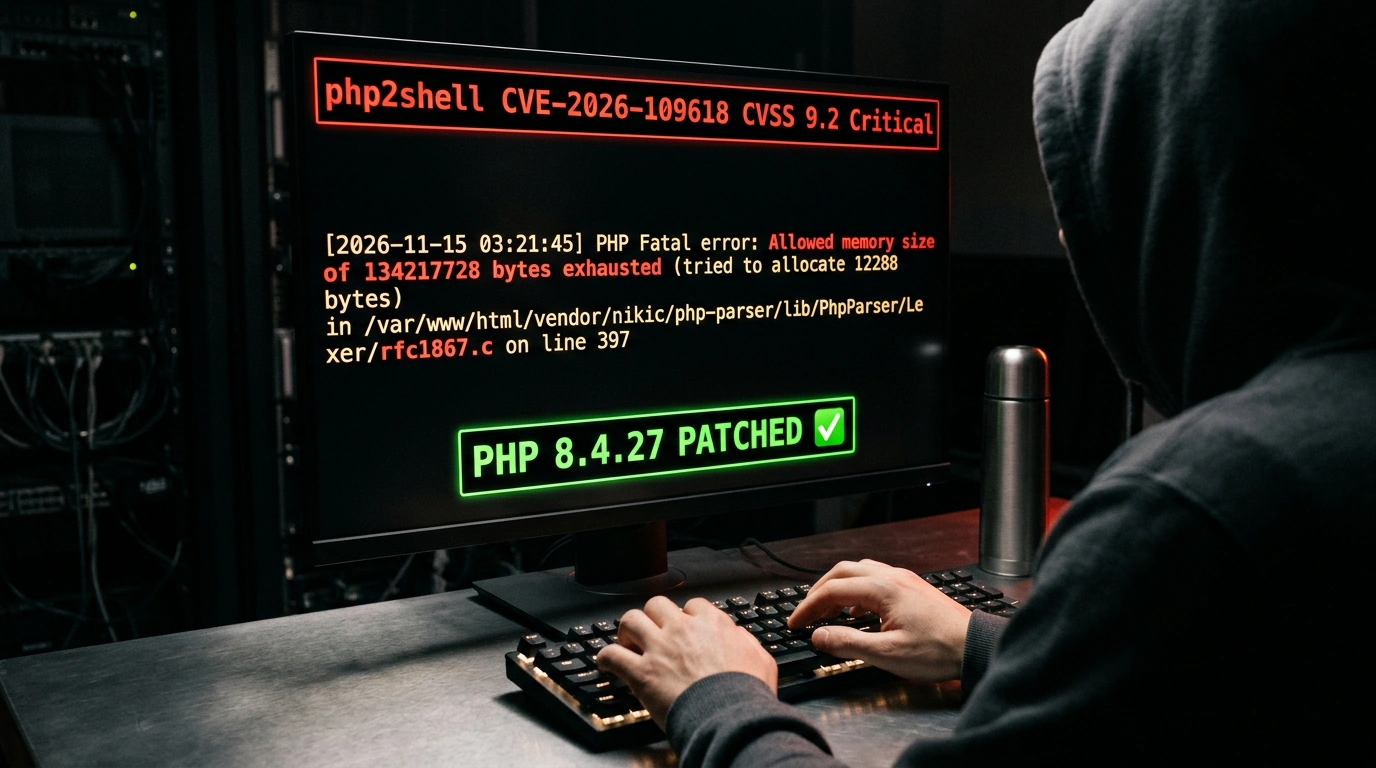
Si administras servidores web o desarrollas backend en PHP, seguro que los últimos días han venido cargados de guardias nocturnas de urgencia. Una onda expansiva recorrió la industria cuando los investigadores de Wiz publicaron los detalles técnicos de una cadena crítica de vulnerabilidades en el núcleo del lenguaje PHP, bautizada colectivamente como php2shell (identificadores CVE-2026-109618 y CVE-2026-109619).
Su gravedad en la escala CVSS v4.0 alcanza unos inquietantes 9.2 sobre 10 (Critical). Y la puntuación está plenamente justificada: el fallo permite a un atacante no autenticado ejecutar código arbitrario de forma remota (Remote Code Execution, RCE) en el servidor mediante una única petición HTTP POST especialmente manipulada.
Lo más incómodo de esta historia es el vector de ataque. Tu aplicación puede seguir las mejores prácticas del sector: usar Laravel o Symfony con tipado estricto, consultas SQL parametrizadas y saneamiento de entradas de usuario. Pero php2shell golpea más abajo: el exploit salta dentro del parser de bajo nivel en C del núcleo del lenguaje antes de que el flujo llegue siquiera a tu script PHP.
Anatomía del ataque: cómo multipart rompe el runtime
Desmontemos paso a paso cómo una inofensiva subida de formulario se convierte en una shell remota del sistema.
Esquema paso a paso de la cadena de ataque php2shell en el parser rfc1867.c desde el desbordamiento de memoria hasta la captura de la shell.
El estándar HTTP define el formato multipart/form-data para enviar archivos y campos de formulario: los datos se dividen en partes separadas por límites textuales (boundary). En el núcleo de PHP, el encargado de parsear ese flujo de bytes es el archivo main/rfc1867.c.
Esta es la secuencia exacta que se desencadena durante el ataque:
- Flujo entrante anómalo: el atacante envía una petición HTTP POST de tipo
multipart/form-data. En las cabeceras omite o manipula deliberadamenteContent-Length, o bien activa la transferencia por fragmentosTransfer-Encoding: chunked. - Avalancha basura: el cuerpo de la petición contiene miles de campos de formulario diminutos y vacíos, cabeceras profundamente anidadas y secuencias binarias calculadas para imitar las estructuras internas de punteros en C.
- OOM artificial: el parser
rfc1867.cempieza a reservar memoria con avidez en el heap de Zend Engine para cada campo. En un punto determinado, el proceso choca contra el límitememory_limitdel sistema (o agota la RAM del proceso) y lanza el error fatalFatal error: Allowed memory size exhausted. - La rutina fatal de cierre (Shutdown Routine): cabría esperar que el proceso cayera de forma segura y terminara. Pero Zend Engine funciona de modo que, ante un error fatal, ejecuta un manejador especial de limpieza de emergencia para liberar descriptores de archivo y vaciar cachés.
- Desreferencia de un puntero corrupto: el código de limpieza asume ingenuamente que las listas enlazadas y tablas hash del formulario entrante quedaron inicializadas por completo y de forma válida. Sin embargo, por culpa del fallo repentino de memoria, la lista quedó «rota» a medio construir. El bucle de limpieza toma un valor controlado por el atacante desde ese búfer inconcluso, lo interpreta como la dirección de una función destructora y le pasa el control de ejecución.
Como resultado, el procesador salta a ejecutar el shellcode incrustado en el cuerpo de la petición. Dado que el servidor web (ya sea PHP-FPM, Apache mod_php, LiteSpeed o el moderno FrankenPHP) corre bajo el usuario del sistema www-data o nginx, el atacante obtiene acceso directo al sistema de archivos del servidor y a la base de datos.
Por qué las reglas de WAF son solo un vendaje temporal
En cuanto la noticia sobre php2shell se hizo pública, los principales proveedores de seguridad de red y CDN (incluidos Cloudflare, Fastly y AWS WAF) desplegaron de urgencia reglas de análisis por firma para bloquear peticiones POST sospechosas con un número anómalo de secciones multipart.
Sin embargo, confiar únicamente en un WAF en esta situación es temerario. Investigadores de seguridad experimentados ya han demostrado varias técnicas para esquivar esos filtros estáticos:
- trocear los límites multipart en micro-chunks TCP;
- jugar con las codificaciones de los saltos de línea (
\r\nfrente a\n); - inyectar cabeceras de campo poco habituales que las expresiones regulares simples del WAF ignoran, pero que el parser interno de PHP traga sin problemas.
El WAF da a los administradores de sistemas un respiro valioso de unas horas, pero la única cura definitiva es actualizar físicamente los binarios de PHP en los servidores.
Parches oficiales y procedimiento de actualización
El equipo de seguridad de PHP Group lanzó versiones de emergencia fuera de calendario para todas las ramas estables con soporte:
- la rama 8.5 recibió la actualización 8.5.12;
- la rama 8.4 fue parcheada a 8.4.27;
- la rama 8.3 se actualizó a 8.3.36;
- la rama 8.2 recibió la versión 8.2.35.
Para comprobar la versión actual del runtime en el servidor, ejecuta en la terminal:
php -v
# O bien comprueba la versión del socket del pool en ejecución:
php-fpm8.4 -v
Si utilizas distribuciones populares de servidor como Debian o Ubuntu con los repositorios oficiales de Ondřej Surý (ppa:ondrej/php), la actualización sigue el flujo habitual:
sudo apt update
sudo apt install --only-upgrade php8.4-fpm php8.4-cli php8.4-common
# Crítico: ¡reinicia obligatoriamente el servicio tras actualizar!
sudo systemctl restart php8.4-fpm
En entornos Docker es necesario reconstruir las imágenes actualizando las etiquetas base php:8.4-fpm-alpine o forzar apk upgrade --no-cache dentro del Dockerfile.
La trampa de las versiones obsoletas (EOL)
El mayor drama afecta a proyectos que siguen corriendo en versiones antiguas de PHP: 8.1, 8.0, 7.4 o anteriores. Todas ellas alcanzaron oficialmente el estado End-of-Life (EOL), lo que implica que el equipo oficial de PHP ya no publica parches gratuitos de seguridad para ellas.
Si tu proyecto legacy está atascado en PHP 7.4, tienes tres salidas:
- Migración de emergencia a la rama 8.2+ (el camino más correcto, aunque el más costoso).
- Uso de distribuciones con soporte extendido: Red Hat Enterprise Linux, Ubuntu Pro y Debian LTS aplican backports de seguridad a los paquetes antiguos del sistema.
- Soporte comercial: contratar parches de terceros (por ejemplo, de TuxCare o proveedores especializados).
Cómo revisar el servidor en busca de señales de intrusión
Si el servidor estuvo expuesto a internet sin el parche, conviene auditar de inmediato los procesos activos. Como el shellcode suele intentar lanzar una consola de comandos o utilidades de red para descargar payloads, revisa el árbol de procesos:
# Buscamos shells de comandos y utilidades lanzadas como procesos hijos de PHP-FPM
ps -ef --forest | grep -E 'php-fpm.*(sh|bash|curl|wget|nc|python)'
Cualquier aparición de /bin/sh o /bin/bash cuyo proceso padre sea php-fpm es un indicador inequívoco de que el sistema ha sido comprometido.
El incidente de php2shell coincidió en el tiempo con el descubrimiento de otra vulnerabilidad crítica: un desbordamiento de búfer en el decodificador en C de Brotli integrado en Node.js. Esto deja claro que los investigadores de seguridad están desplazando el foco desde el código de aplicación hacia los parsers de red de bajo nivel de los runtimes. Vigila de cerca las actualizaciones de tus imágenes base y no pospongas los parches del sistema.