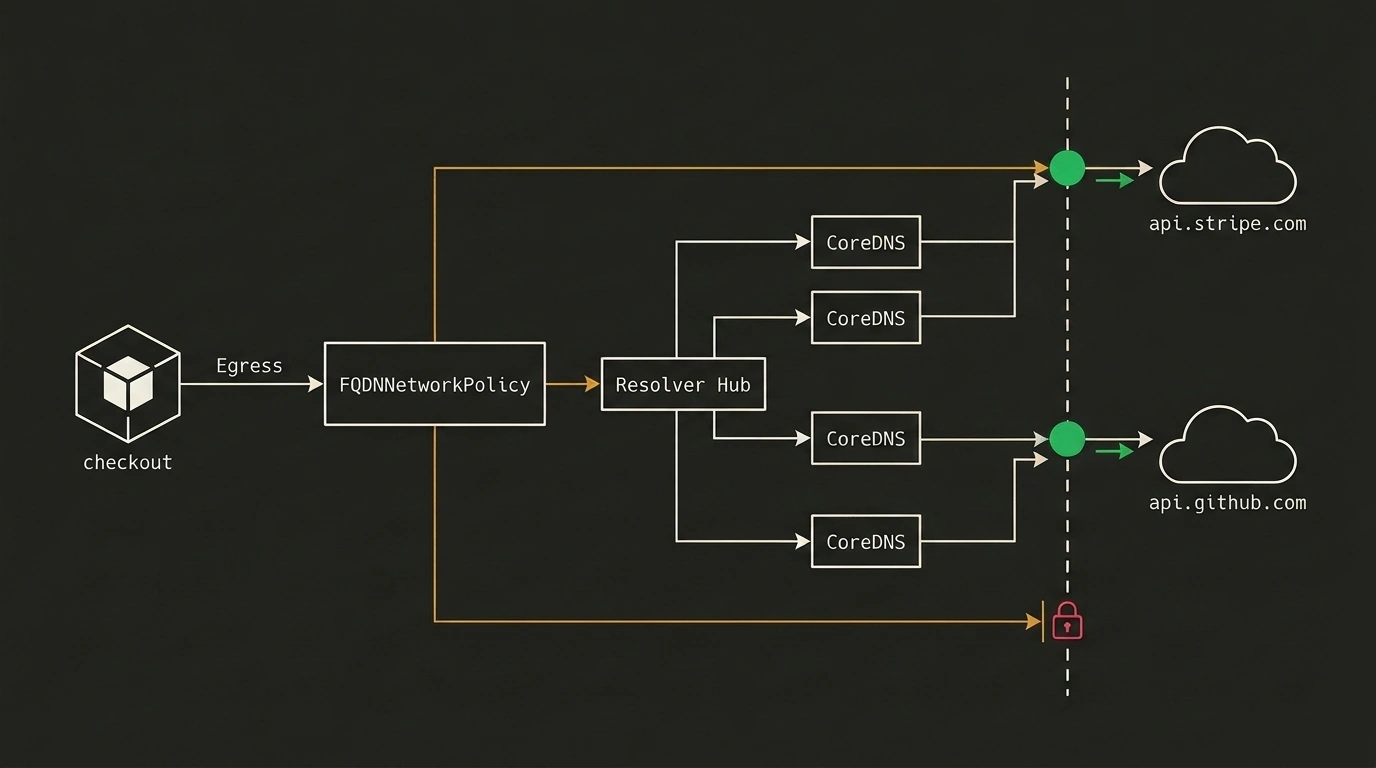
Intenta resolver un problema de ingeniería que, sobre el papel, parece trivial: en tu clúster de Kubernetes corre el servicio de pagos checkout, que solo debe comunicarse hacia el exterior con dos endpoints concretos — la API de Stripe y el servidor de webhooks de GitHub. Cualquier otro tráfico saliente tiene que quedar bloqueado para que, si alguien compromete el contenedor, no pueda filtrar datos a un servidor externo.
Abres la especificación del recurso NetworkPolicy de Kubernetes, miras la sección egress y te topas contra un muro. El mecanismo estándar solo sabe filtrar tráfico por direcciones IP y máscaras CIDR mediante ipBlock. Pero ni Stripe, ni GitHub, ni AWS S3 tienen direcciones estáticas fijas: viven detrás de CDNs con enrutamiento Anycast donde las IPs rotan cada pocos minutos y el TTL del DNS dura apenas unos segundos.
Al final te ves ante un dilema incómodo: o abres el acceso de los pods a todo internet (0.0.0.0/0), o te metes en una migración compleja del clúster hacia un CNI especializado como Cilium o un Service Mesh pesado con proxies sidecar de Envoy en cada pod.
El controlador abierto fqdn-network-policy, creado por el desarrollador Kunal, resuelve este atasco sin apaños. Introduce el recurso FQDNNetworkPolicy, que se encarga de vigilar los nombres DNS y genera automáticamente por debajo reglas estándar de NetworkPolicy, manteniendo la compatibilidad con cualquier CNI.
Dónde duele el Egress estándar: por qué CIDR no se lleva bien con el internet actual
En nuestro artículo Configuración de Network Policies en Kubernetes ya vimos en detalle el patrón «Default Deny» y cómo se traducen las reglas de las políticas a tablas de iptables.
El kernel de Linux y los filtros de red trabajan a nivel de paquetes L3/L4, comprobando la IP de destino. Cuando tu aplicación ejecuta fetch('https://api.stripe.com'):
- La aplicación consulta a CoreDNS y recibe la IP vigente (por ejemplo,
3.18.12.10). - La aplicación abre una conexión TCP contra esa IP por el puerto 443.
Un paquete NetworkPolicy no sabe nada de nombres de dominio: solo ve el intento de enviar un paquete SYN a 3.18.12.10. Si fijas esa IP a mano, media hora después la CDN cambiará de ruta, el tráfico irá hacia 3.18.12.11 y los pagos empezarán a caer por timeout.
Arquitectura MultiResolver y protección automática contra DNS Rebinding
El controlador fqdn-network-policy está escrito en Go sobre controller-runtime y la librería miekg/dns, funcionando como un operador clásico de Kubernetes:
- Estrategia MultiResolver:
Distintos servidores DNS pueden devolver IPs Anycast diferentes para un mismo dominio. Para evitar desincronizaciones entre el pod y el controlador,
fqdn-network-policyconsulta en paralelo cuatro resolvedores públicos: Cloudflare (1.1.1.1), Google (8.8.8.8), Quad9 (9.9.9.9) y OpenDNS (208.67.222.222). Luego combina los resultados, cubriendo hasta un 85 % de las divergencias de las CDNs. - Protección contra DNS Rebinding:
Si un dominio externo resuelve de repente a una dirección de la red interna (un vector clásico de SSRF), el controlador descarta esas respuestas al instante filtrando subredes privadas RFC1918 (
10.0.0.0/8,172.16.0.0/12,192.168.0.0/16), direcciones de loopback (127.0.0.0/8) y link-local (169.254.0.0/16).
Si una API externa cambia de dirección cada minuto y la caché del pod se actualiza más rápido que el controlador, la primera petición puede quedar descartada. Para esos servicios, ajusta el intervalo de sondeo con el parámetro resolutionTTLOverride.
Configuración paso a paso de FQDNNetworkPolicy y traducción a iptables
El controlador se instala mediante un chart de Helm activando Leader Election:
# Despliegue del controlador en el clúster
helm install fqdn-network-policy charts/fqdn-network-policy/ \
  --namespace fqdn-network-policy-system \
  --create-namespace \
  --set replicaCount=2 \
  --set leaderElection.enabled=true \
  --set multiResolver.enabled=true
Una vez instalado, declaramos las reglas de tráfico saliente deseadas en un lenguaje legible basado en dominios:
apiVersion: netsec.kunal.dev/v1alpha1
kind: FQDNNetworkPolicy
metadata:
  name: allow-payment-apis
  namespace: payments
spec:
  mode: Enforce
  podSelector:
    matchLabels:
      app: checkout
  egress:
    - match: api.stripe.com
      ports:
        - port: 443
          protocol: TCP
    - match: api.github.com
      ports:
        - port: 443
          protocol: TCP
  resolutionTTLOverride: 30
El controlador recoge el CRD, resuelve el DNS, permite el tráfico hacia CoreDNS (puerto 53) y genera en el mismo namespace un objeto estándar networking.k8s.io/v1 NetworkPolicy:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: fqdnnp-allow-payment-apis
  namespace: payments
spec:
  podSelector:
    matchLabels:
      app: checkout
  policyTypes:
    - Egress
  egress:
    - ports:
        - port: 53
          protocol: UDP
        - port: 53
          protocol: TCP
    - to:
        - ipBlock:
            cidr: 3.18.12.10/32
        - ipBlock:
            cidr: 140.82.121.6/32
      ports:
        - port: 443
          protocol: TCP
Tu plugin de red (Calico, Flannel, AWS VPC CNI o Azure CNI) recoge el manifiesto generado como una política nativa más.
Equilibrio entre comodidad y seguridad: dónde pueden aparecer sorpresas
La gran virtud de fqdn-network-policy es su barrera de entrada cero. No hace falta reinstalar el clúster ni lanzar sidecars de Envoy que devoran memoria.
Eso sí, conviene tener claros los límites de la herramienta:
- Es un filtrado L3/L4, no L7: el controlador no inspecciona cabeceras HTTP ni rutas URI. Si necesitas validar métodos o endpoints específicos, seguirás necesitando un API Gateway o un Service Mesh.
- Comportamiento Fail-Closed: si el controlador pierde conexión con los servidores DNS, las IPs antiguas siguen activas hasta que caduca la caché y, a partir de ahí, el tráfico saliente se bloquea. Por eso en producción conviene desplegar al menos dos réplicas del controlador.
Para la gran mayoría de servicios que solo necesitan acotar su perímetro saliente a plataformas SaaS autorizadas, esta herramienta tapa un hueco histórico del stack estándar de Kubernetes en cuestión de quince minutos.